#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
 xcellerator/freebsd_kernel_hacking
फ्रीबीएसडी कर्नेल हैकिंग सीखना - अभ्यास
 cys3c/evilosx
macOS / OS X के लिए एक शुद्ध पायथन, पोस्ट-एक्सप्लॉइटेशन, रिमोट एडमिनिस्ट्रेशन टूल (RAT)।
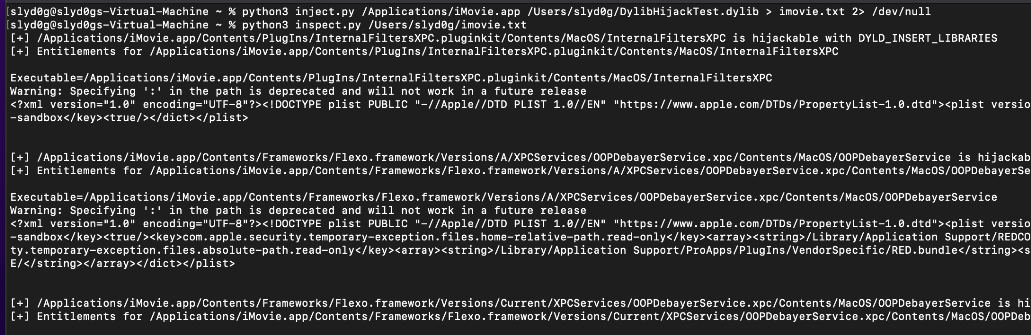 slyd0g/dylibhijacktest
macOS पर DYLD_INSERT_LIBRARIES हाइजैक का पता लगाएं
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, Oncord+ android/ios कार इन्फोटेनमेंट पर एक लगातार बैकडोर बनाना एक दुर्भावनापूर्ण स्क्रिप्ट का उपयोग करके!
 undefined-name12/cve-2025-8088-winrar
CVE-2025-8088 के लिए उन्नत WinRAR पथ अनुक्रमण शोषण उपकरण
 0xblackash/cve-2026-7574
CVE-2026-7574
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI-सहायता प्राप्त] Lenovo IdeaTab A1000G (MT8317, kernel 3.4.0, Android 4.1) के लिए CVE-2016-5195 (Dirty COW) के माध्यम से रूट विधि
 spiralbl0ck/bios-stuff-related-programming
अंतिम उद्देश्य:BIOS नेटवर्किंग स्टैक का उपयोग करके BIOS ROOTKIT और RSHELL
 homjxi0e/cve-2017-9779
Windows से पथ उपयोगकर्ताओं द्वारा सभी एक्सप्लॉइट bashrc फ़ाइल के माध्यम से स्वचालित निष्पादन पेलोड
 baguette168/nmg
Godzilla, Behinder और AntSword क्लाइंट के साथ संगत पैरामीटरीकृत .NET मेमोरी-शेल पेलोड (VPP, MVC route, HttpListener) उत्पन्न करता है, जो रेड टीम…
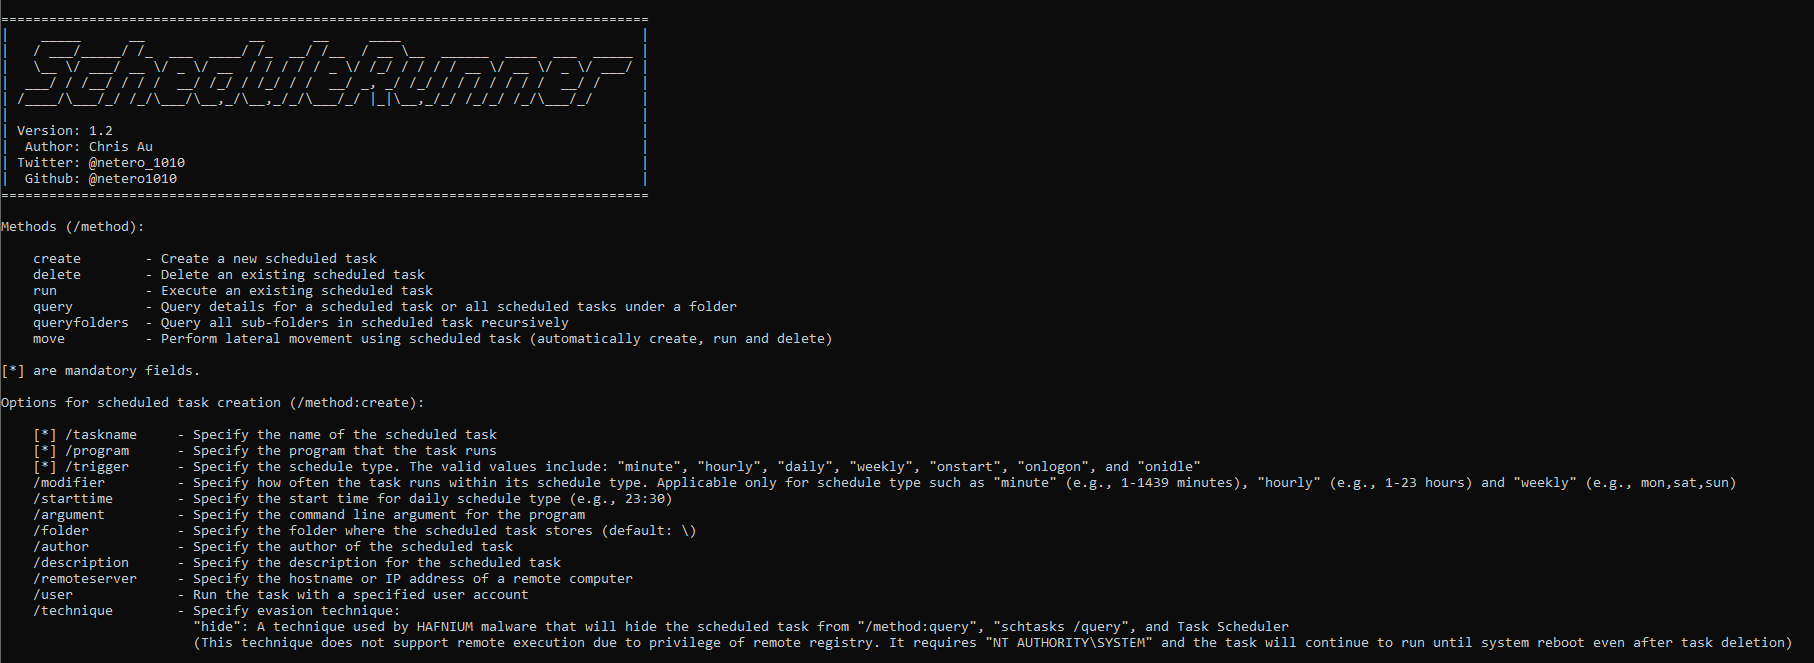 netero1010/schedulerunner
एक C# टूल जो लाल टीम संचालन में दृढ़ता और पार्श्व गति दोनों के लिए अनुसूचित कार्य को अनुकूलित करने में अधिक लचीलापन प्रदान करता है
 nccgroup/accomplice
COM हाइजैक की खोज और दुरुपयोग के लिए उपकरण
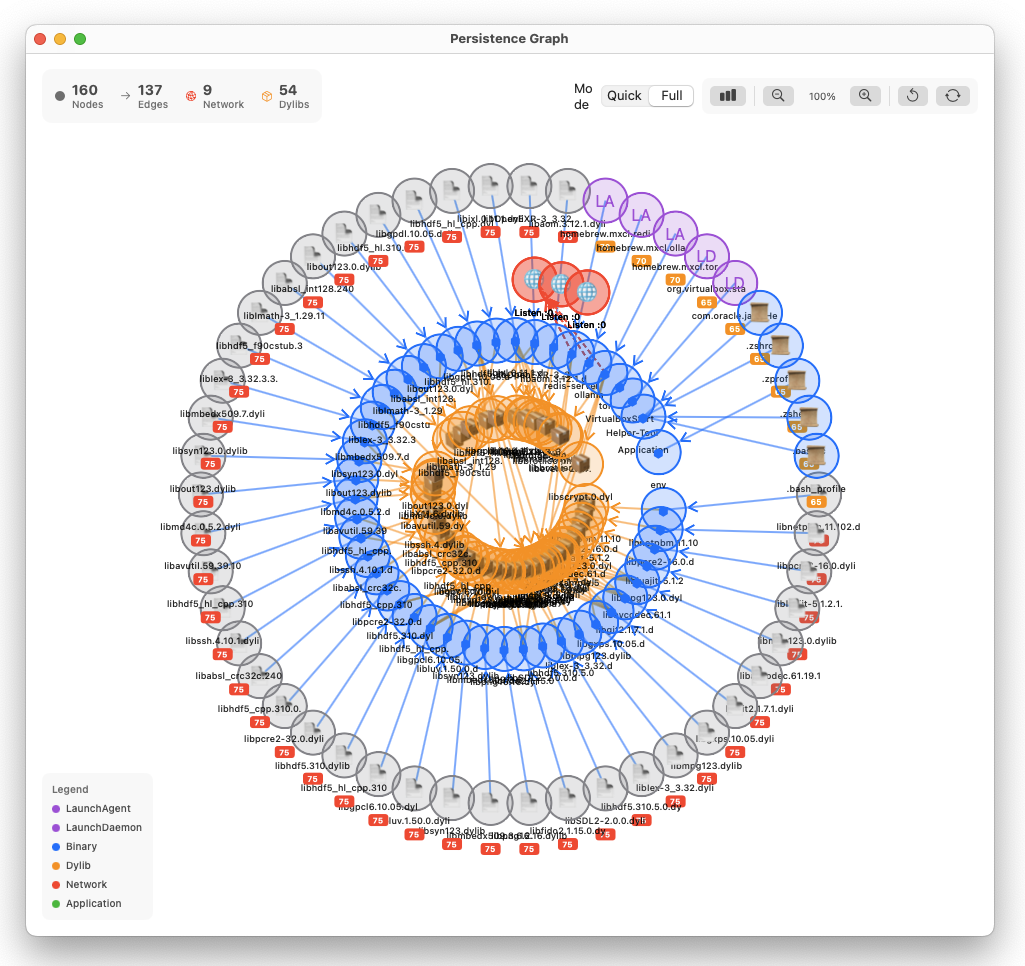 pinperepette/macpersistencechecker
कोड हस्ताक्षर सत्यापन और टाइमलाइन ट्रैकिंग के साथ macOS पर्सिस्टेंस मैकेनिज़्म स्कैनर।
 trustedsec/specula
मॉड्यूलर कमांड-एंड-कंट्रोल फ्रेमवर्क जो Microsoft Outlook की होम पेज सुविधा का दुरुपयोग करके गुप्त स्थिरता, दूरस्थ पहुंच और पोस्ट-एक्सप्लॉइटेशन…
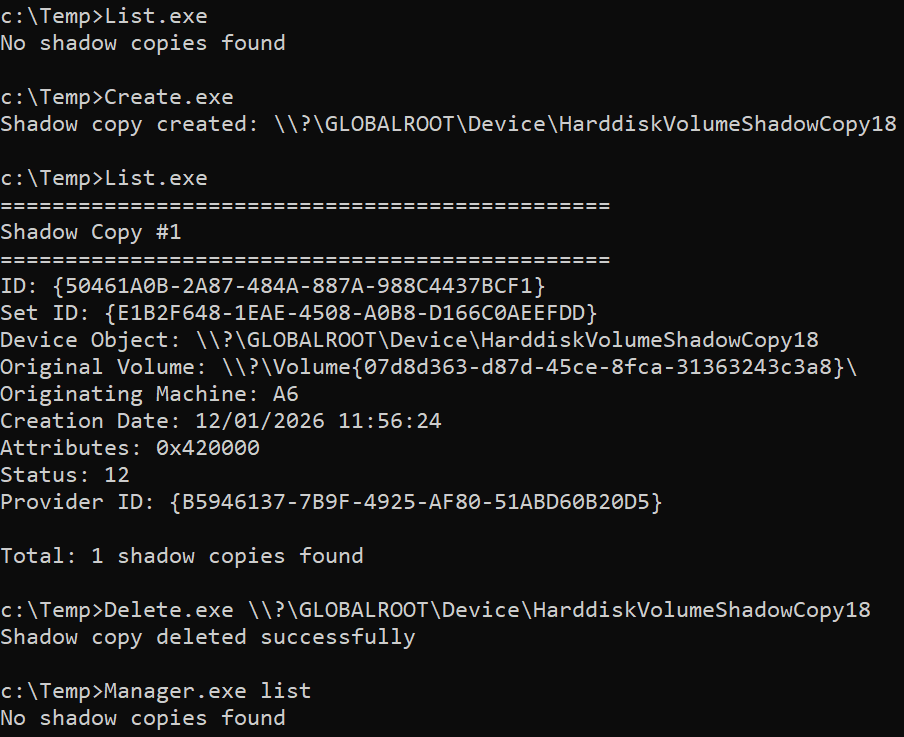 ricardojoserf/w11_shadow_copies
VSS API के माध्यम से शैडो कॉपीज़ को C#, C++, Crystal या Python का उपयोग करके प्रबंधित करें। Windows 11 पर काम करता है।
 rootup/git-fsmonitor
यह IDE के विरुद्ध "fsmonitor" के दुरुपयोग के लिए एक कार्य-प्रमाण है।
 operatorequals/smbrat
UNC पथों के साथ विज़ुअल बेसिक में एक विंडोज रिमोट प्रशासन उपकरण
 asekon/rootkit
ubuntu-16.04.6 (Linux 4.4) के लिए एक रूटकिट। यह किसी प्रक्रिया को छिपा सकता है, रूट एक्सेस दे सकता है और स्वयं को छिपा सकता है।