#1
समझौता किए गए सिस्टम तक लंबी अवधि की पहुंच बनाए रखने के उपकरण, यहां तक कि रीबूट के बाद भी।
Kitploit अनुशंसित
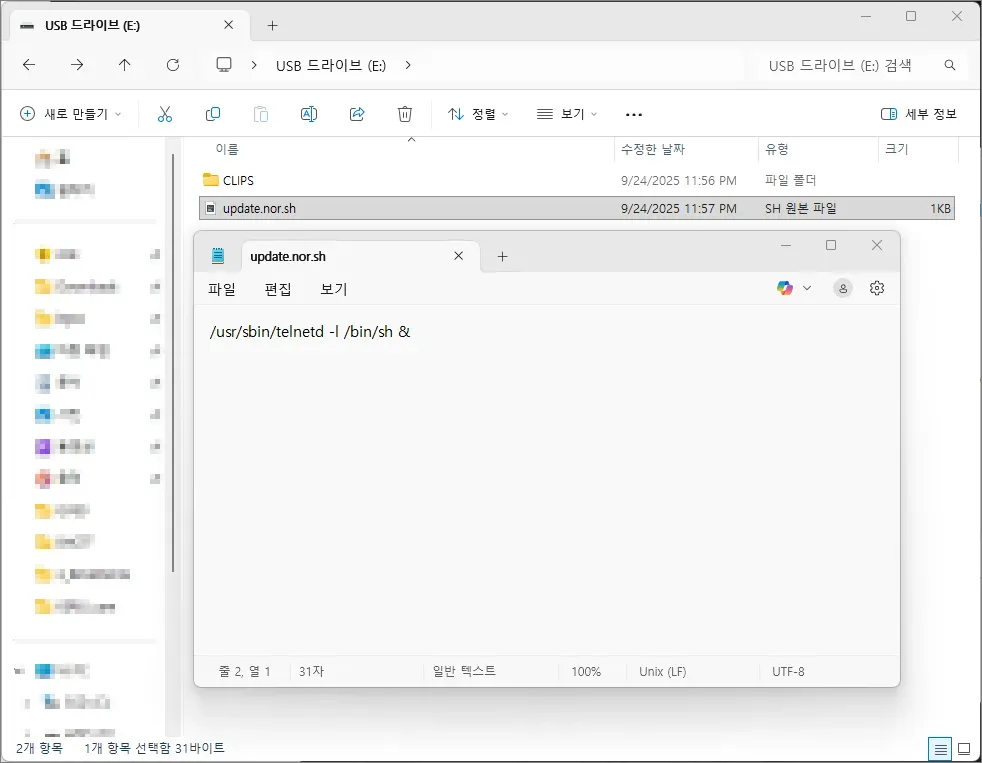
 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) में कोड निष्पादन भेद्यता है।
 netbiosx/checklists
रेड टीमिंग और पेंटेस्टिंग चेकलिस्ट विभिन्न एंगेजमेंट्स के लिए
 mandiant/sharpersist
C# टूलकिट जो रीजिस्ट्री कीज़, शेड्यूल्ड टास्क, सर्विसेज़, स्टार्टअप फोल्डर, KeePass कॉन्फ़िग्स और TortoiseSVN हुक्स के माध्यम से विंडोज़ पर्सिस्टेंस…
 matterpreter/offensivecsharp
आक्रामक C# टूलिंग का संग्रह
 fr0gger/awesome_malware_techniques
यह मैलवेयर तकनीकों के बारे में संसाधनों का एक भंडार है
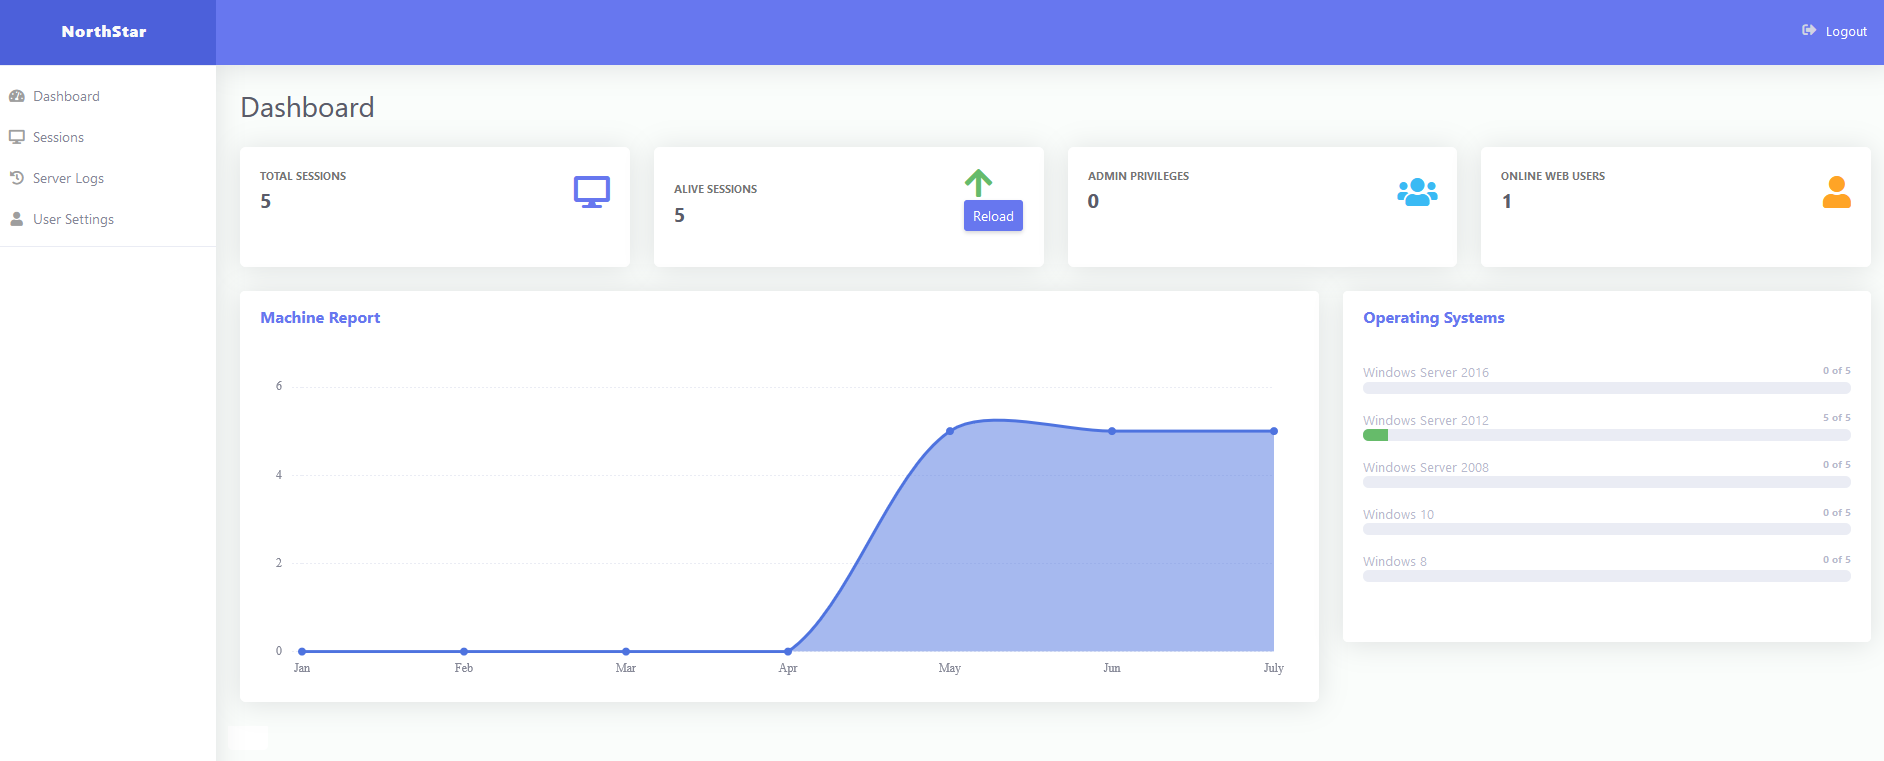 eng1ndes/northstarc2
वेब आधारित कमांड कंट्रोल फ्रेमवर्क (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC…
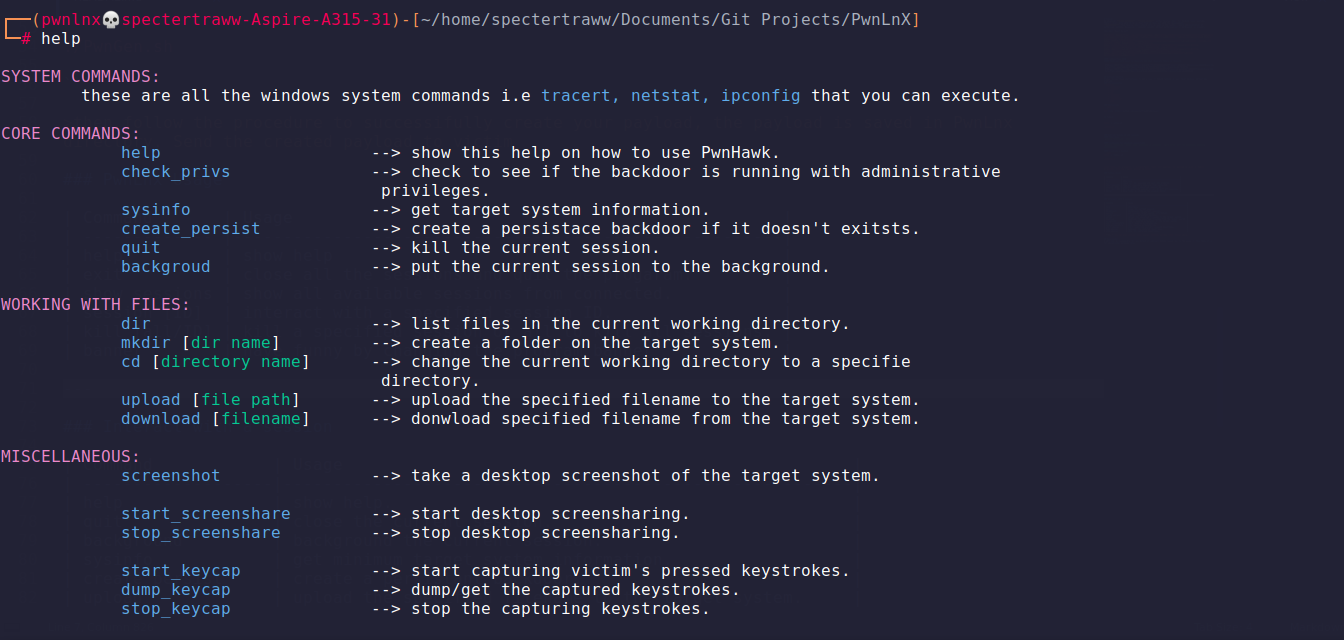 thatstraw/pwnlnx
मल्टी-थ्रेडेड पायथन रिवर्स शेल जिसमें पेलोड जनरेशन, सत्र प्रबंधन, कीलॉगिंग, स्क्रीन शेयरिंग, और लिनक्स सिस्टम पर अधिकृत पेनिट्रेशन टेस्टिंग के लिए…
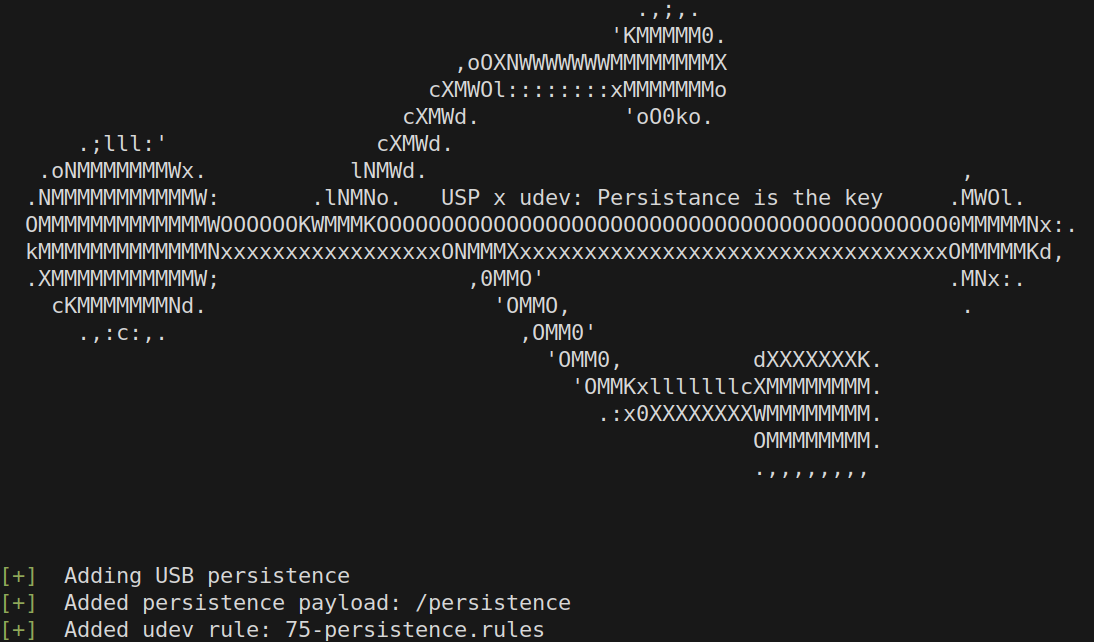 grahamhelton/usp
लिनक्स सिस्टम पर एक udev नियम बनाकर स्थायित्व स्थापित करता है जो एक निर्दिष्ट पेलोड (बाइनरी या स्क्रिप्ट) के निष्पादन को ट्रिगर करता है।
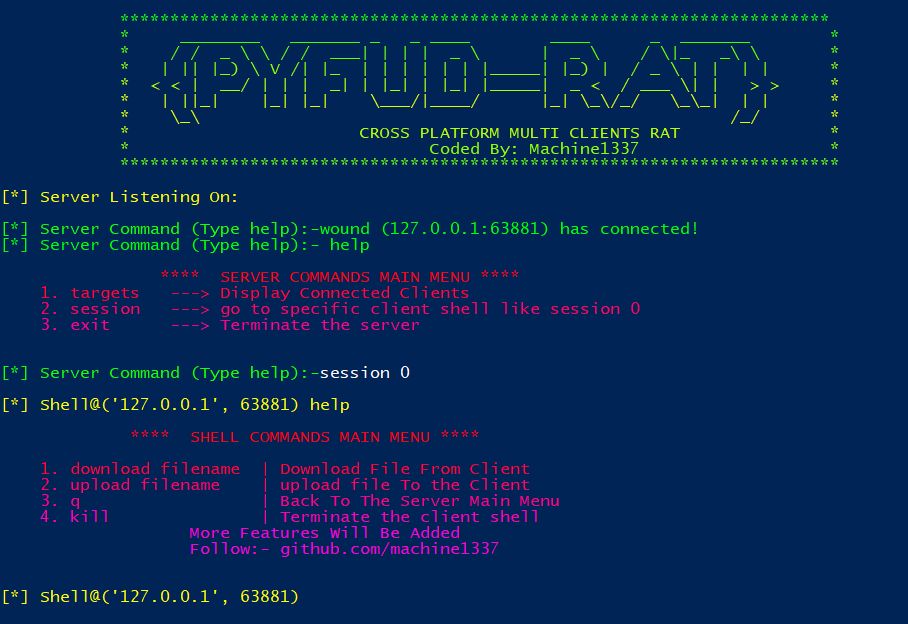 machine1337/pyfud
क्रॉस प्लेटफॉर्म रिमोट एक्सेस ट्रोजन (RAT)
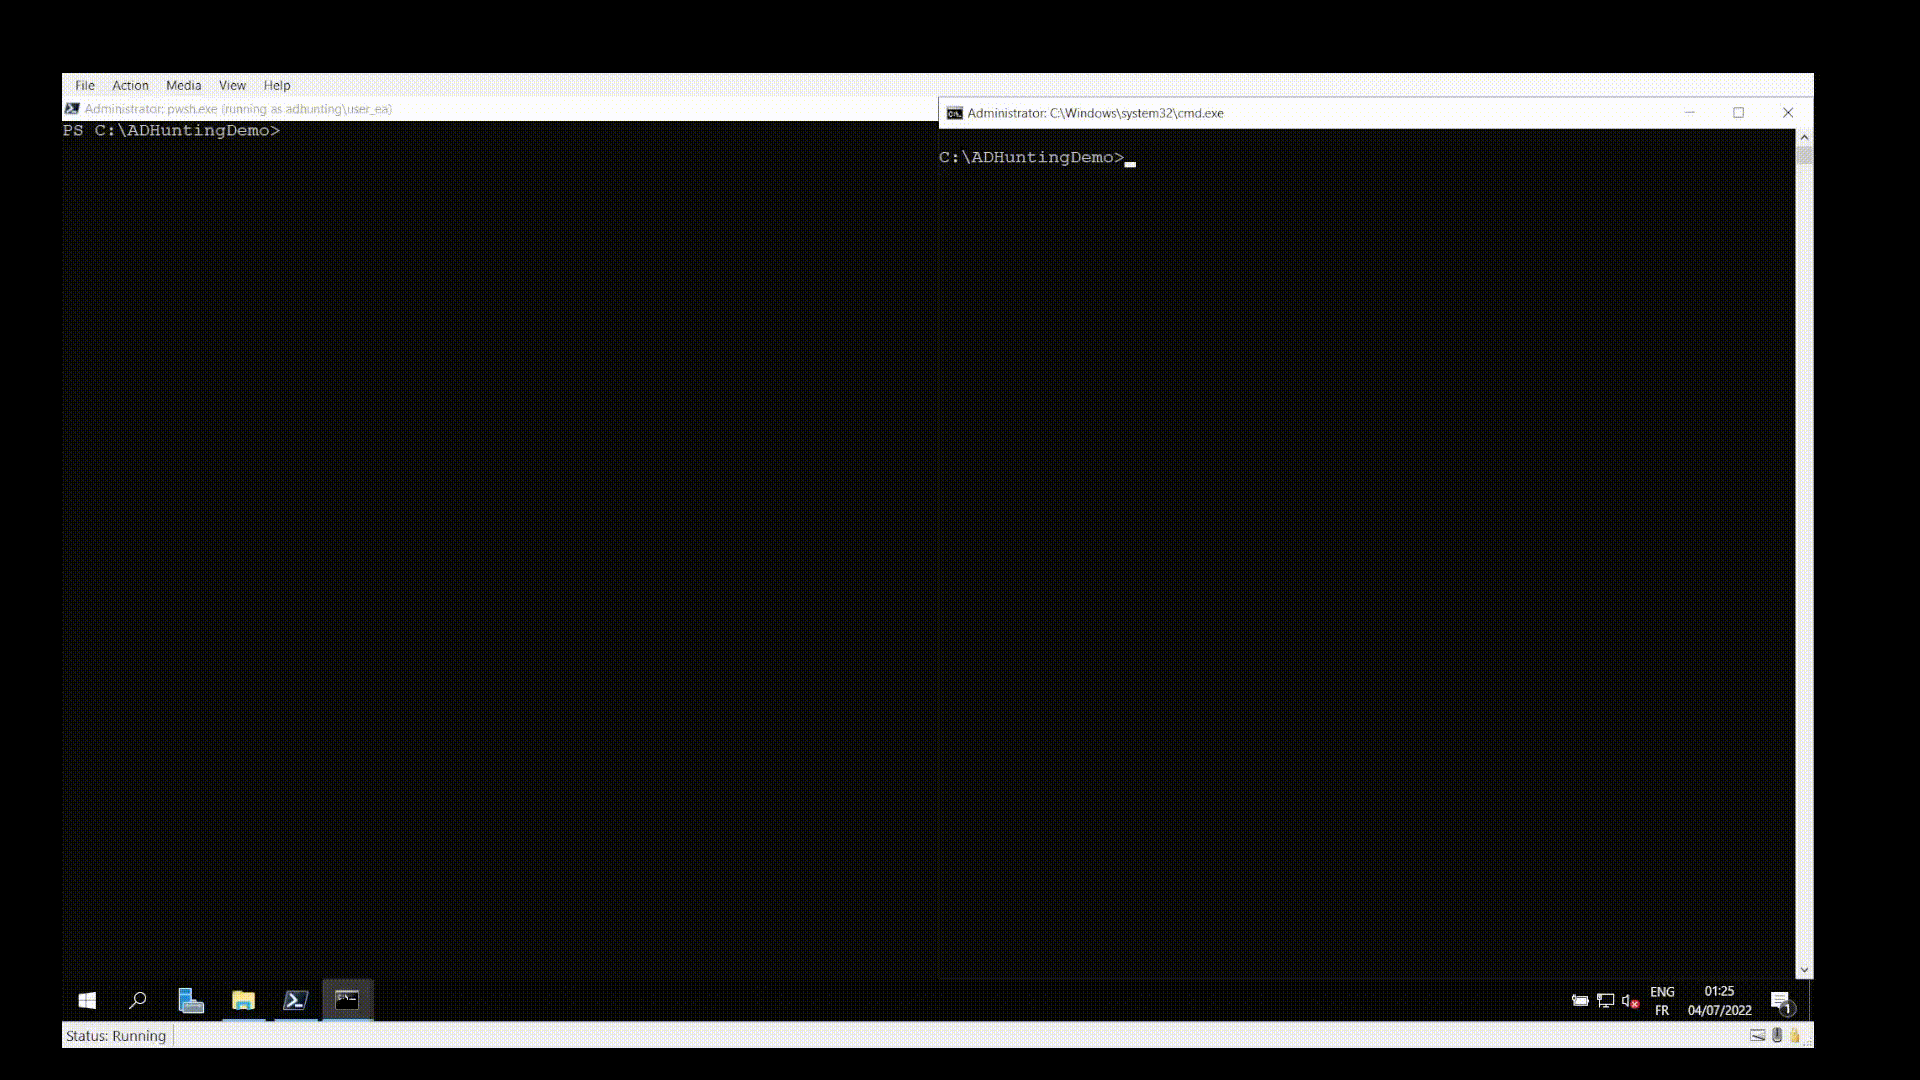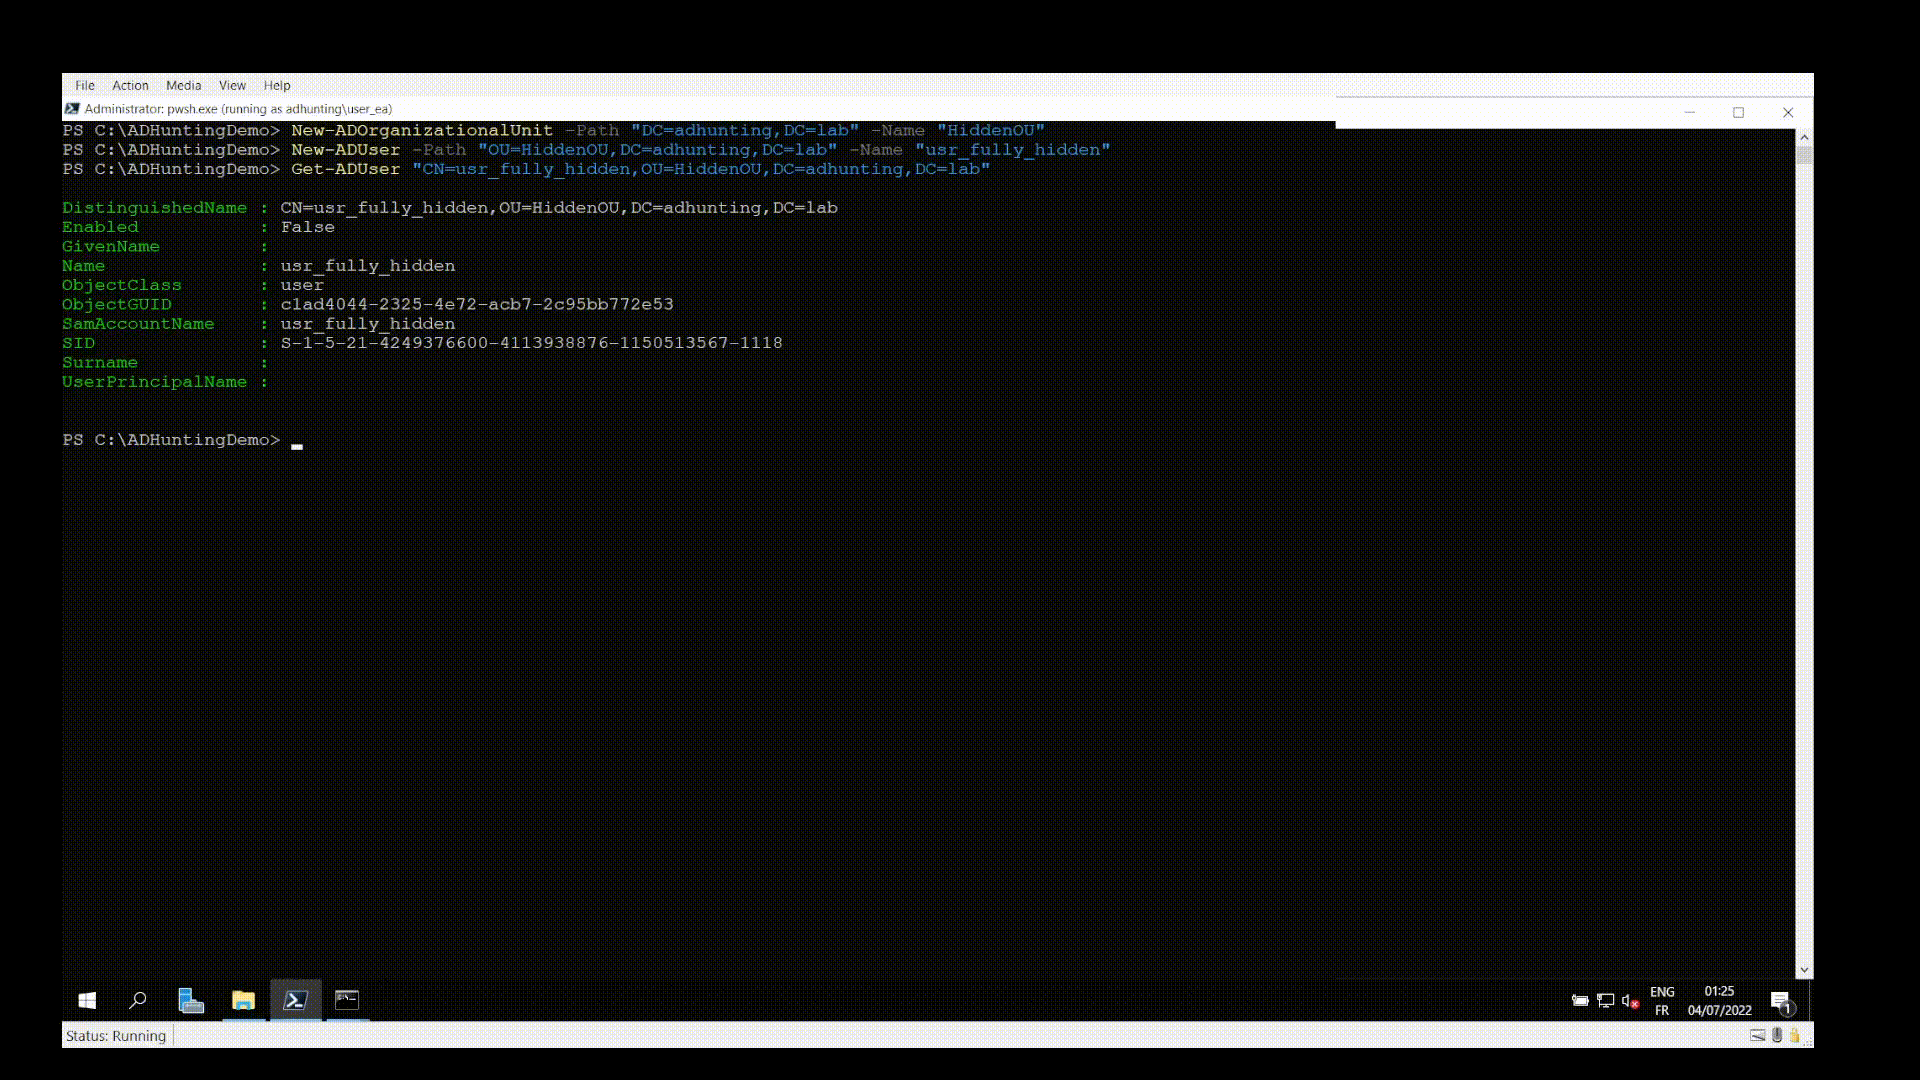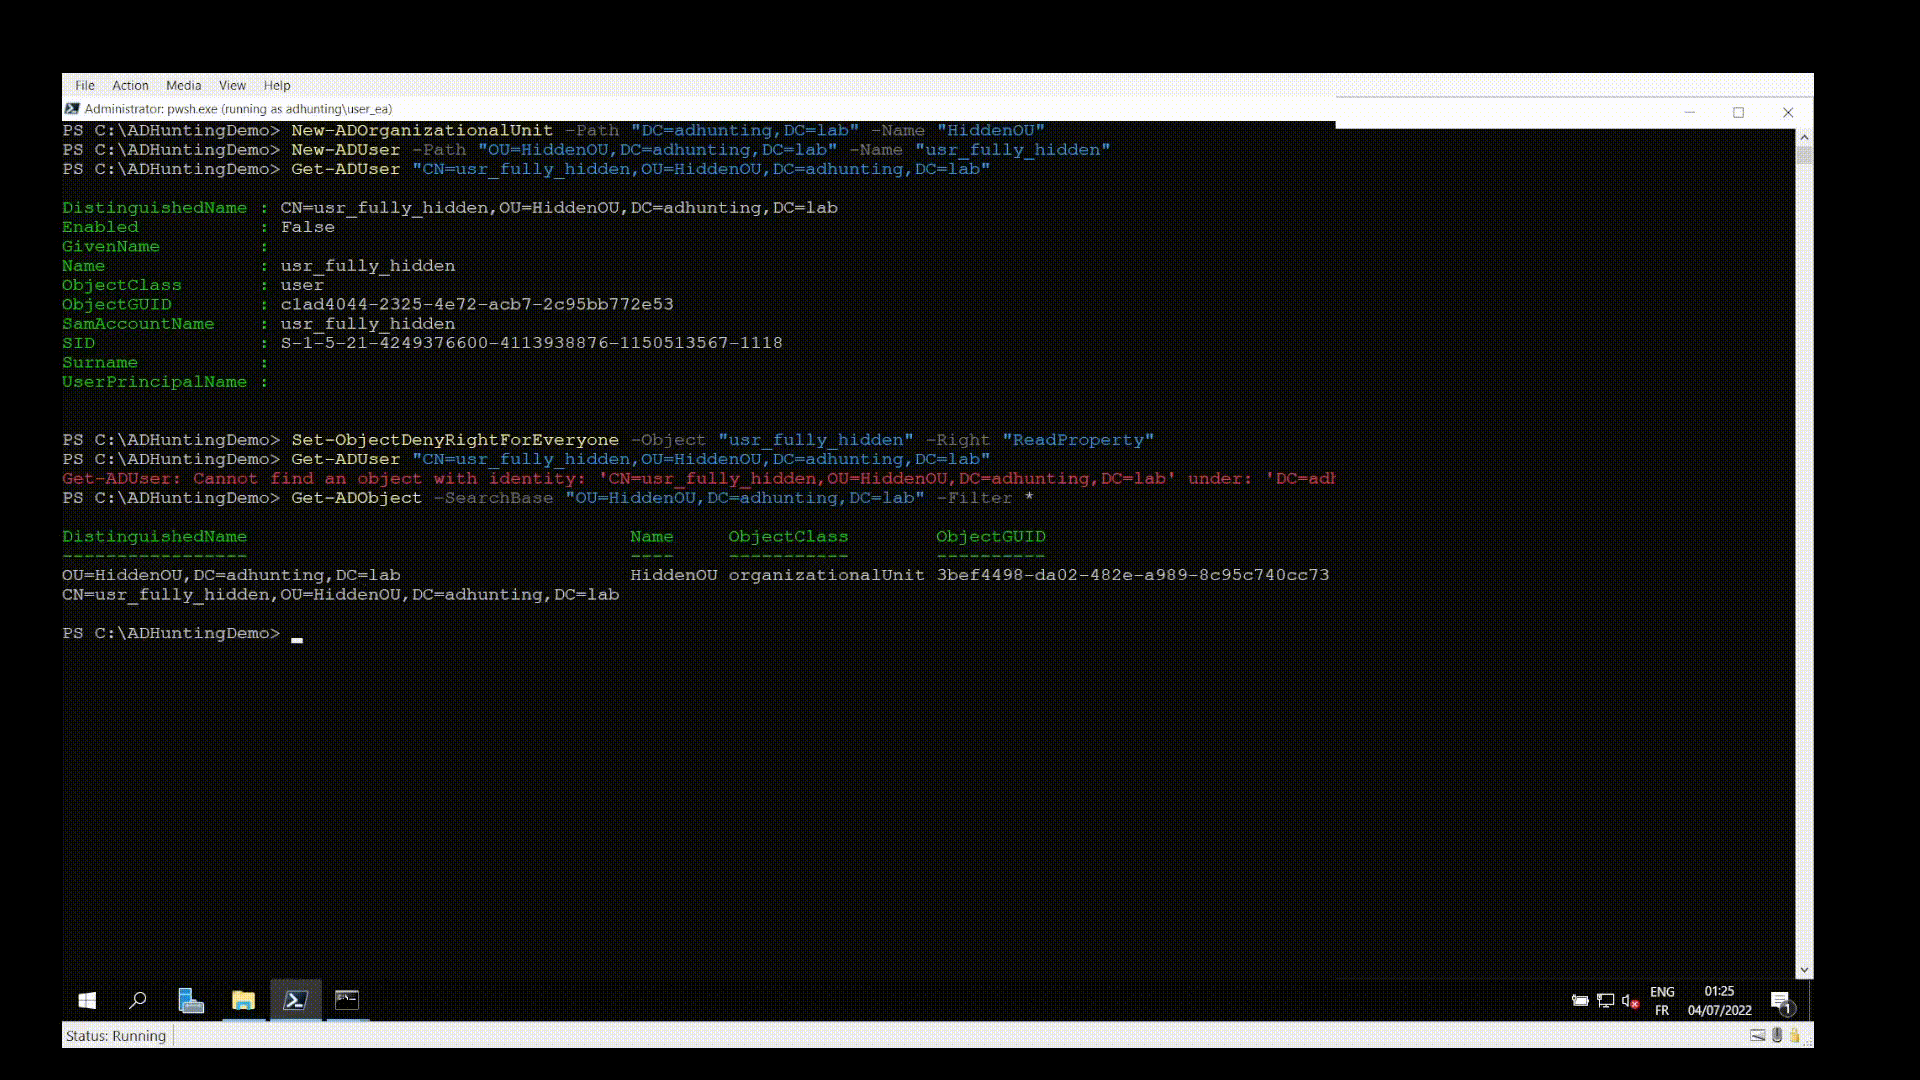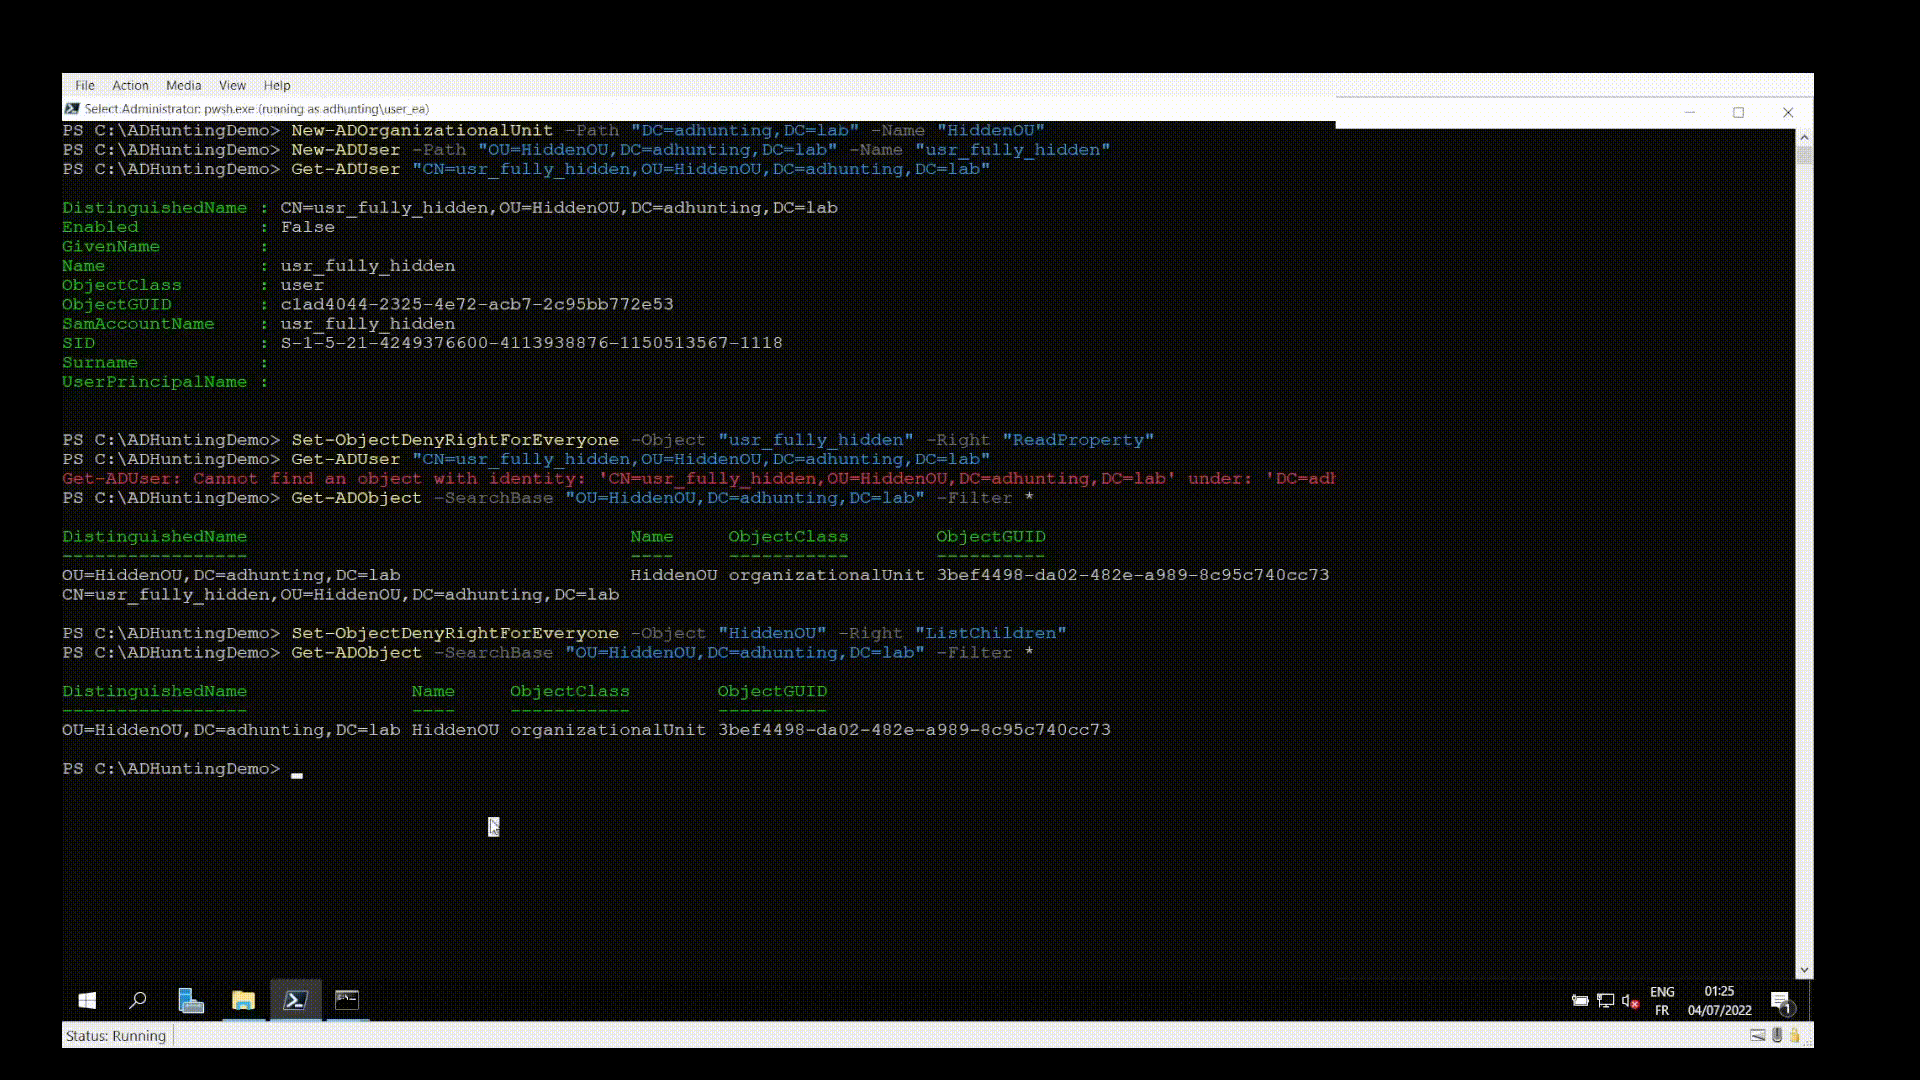 qazeer/farsightad
पावरशेल स्क्रिप्ट जिसका उद्देश्य एक्टिव डायरेक्ट्री डोमेन से समझौता होने के बाद किसी खतरे के अभिकर्ता द्वारा तैनात किए गए (संभावित) स्थायित्व तंत्रों…
 nccgroup/kubetcd
समझौता किए गए etcd का पोस्ट-एक्सप्लॉइट करें, पर्सिस्टेंस प्राप्त करें और नोड्स पर रिमोट शेल पाएं।
 cys3c/evilosx
macOS / OS X के लिए एक शुद्ध पायथन, पोस्ट-एक्सप्लॉइटेशन, रिमोट एडमिनिस्ट्रेशन टूल (RAT)।
 operatorequals/smbrat
UNC पथों के साथ विज़ुअल बेसिक में एक विंडोज रिमोट प्रशासन उपकरण
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि TC pedit + IPsec TEE पेज कैश भ्रष्टाचार · प्रभावित कर्नेल: ≤ 6.12.9
 rayngnpc/cve-2024-49019-rayng
CVE-2024-49019 के लिए शोषण
 blue0x1/sqlwinds
SQLWinds - SQL Server सुरक्षा मूल्यांकन और पोस्ट-एक्सप्लॉइटेशन टूलकिट
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, बैकडोर खाते
 baguette168/nmg
Godzilla, Behinder और AntSword क्लाइंट के साथ संगत पैरामीटरीकृत .NET मेमोरी-शेल पेलोड (VPP, MVC route, HttpListener) उत्पन्न करता है, जो रेड टीम…