
 #1
 titanous/heartbleeder
OpenSSL CVE-2014-0160 Heartbleed भेद्यता परीक्षण
 shack2/javaserializetools
Java डिसीरियलाइज़ेशन भेद्यता शोषण उपकरण V1.0 Java डिसीरियलाइज़ेशन से संबंधित भेद्यताओं की जाँच के लिए उपकरण, जिसे JDK 1.8+NetBeans8.2 का उपयोग…
 scoringengine/scoringengine
लाल/सफेद/नीली टीम प्रतियोगिताओं के लिए स्कोरिंग इंजन
 pwnfunction/cve-2021-4034
pwnkit भेद्यता के लिए प्रूफ ऑफ कॉन्सेप्ट
 redsiege/edd
.NET-आधारित Active Directory गणना उपकरण, PowerView से प्रेरित। डोमेन, उपयोगकर्ता, कंप्यूटर, समूह, शेयर और सत्रों की गणना करता है। LDAP क्वेरी,…
 synacktiv/gpoparser
gpoParser एक उपकरण है जिसे Active Directory वातावरण में Group Policy Objects (GPOs) के माध्यम से लागू किए गए कॉन्फ़िगरेशन को निकालने और विश्लेषण करने…
 edoardottt/pphack
उन्नत क्लाइंट-साइड प्रोटोटाइप प्रदूषण स्कैनर
 cyberark/evasor
एक उपकरण जिसका उपयोग पोस्ट-एक्सप्लॉइटेशन चरण में ब्लू और रेड टीमों द्वारा APPLICATIONCONTROL नीतियों को बायपास करने के लिए किया जाता है।
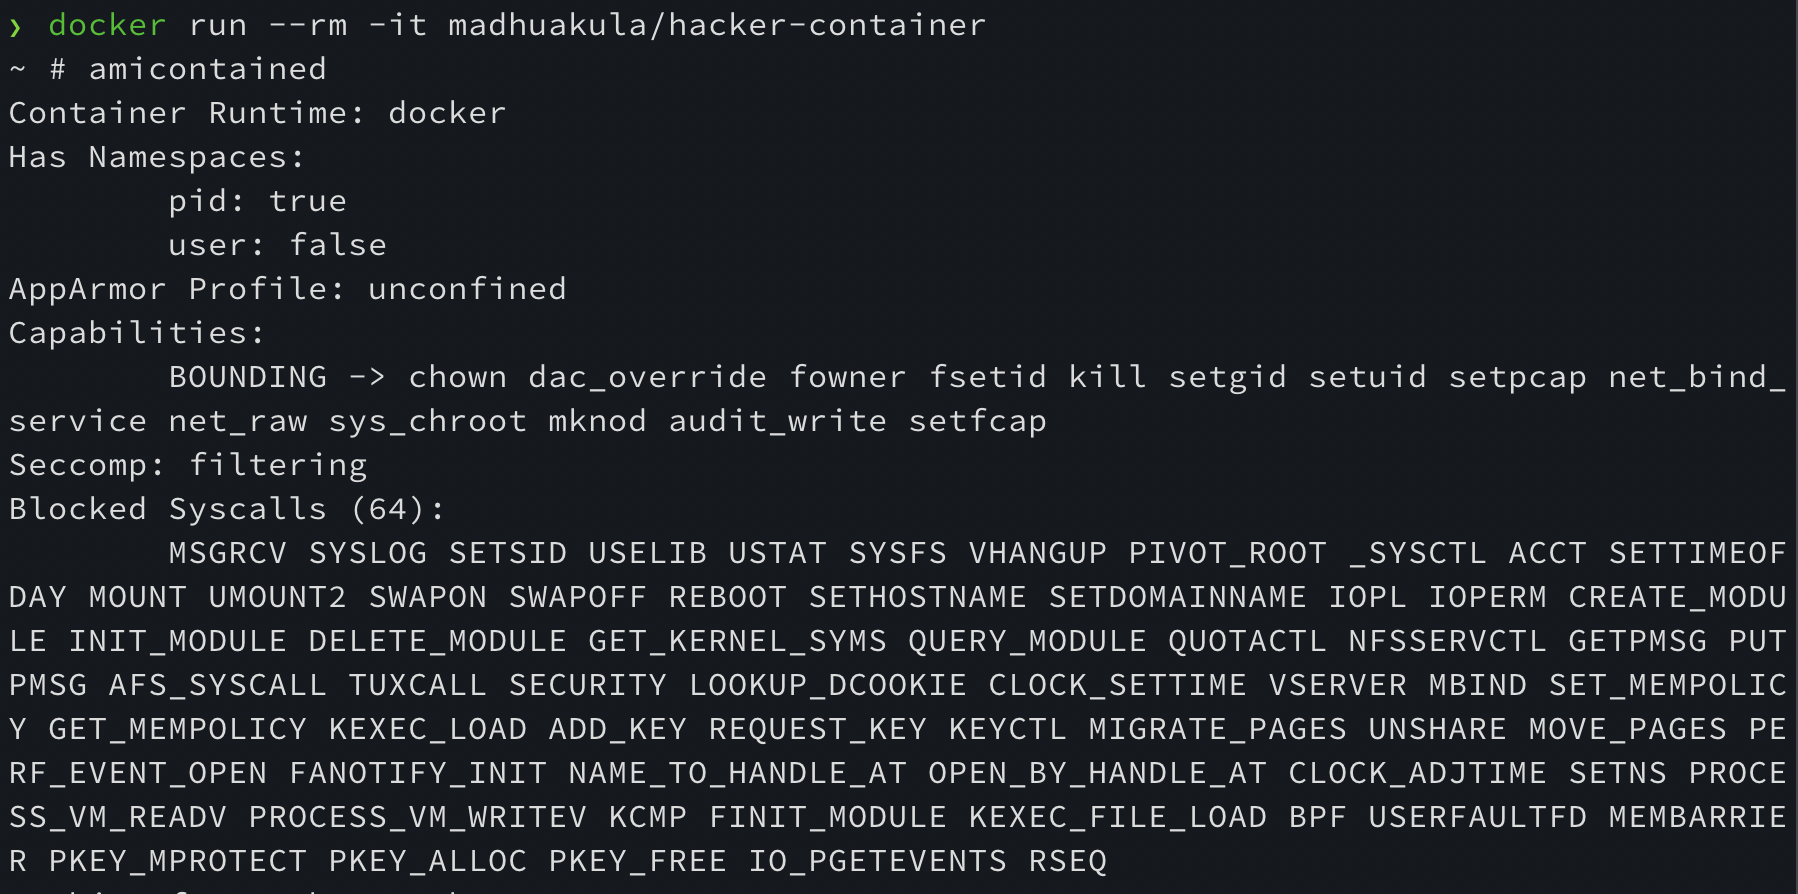 madhuakula/hacker-container
स्विस आर्मी कंटेनर क्लाउड नेटिव सुरक्षा के लिए। कंटेनरों, कुबेरनेट्स क्लस्टरों और क्लाउड नेटिव कार्यभारों को हैक करने और सुरक्षित करते समय सभी उपयोगी…
 zcgonvh/dcompotato
कुछ सेवा DCOM ऑब्जेक्ट और SeImpersonatePrivilege दुरुपयोग।
 hypnguyen1209/cve-2026-62911
CVE-2026-62911 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: MRSProxy पर NTLM रिले के माध्यम से Microsoft Exchange पर प्री-ऑथ RCE, जो SYSTEM कमांड निष्पादन…
 woodpecker-appstore/log4j-payload-generator
Log4j jndi पेलोड जनरेटर इंजेक्ट करता है
 watchtowrlabs/cve-2024-4577
PHP CGI आर्गुमेंट इंजेक्शन (CVE-2024-4577) रिमोट कोड निष्पादन PoC
 vectra-ai-research/maad-af
MAAD Attack Framework - M365 और Entra ID (Azure AD) के सरल, तेज़ और प्रभावी सुरक्षा परीक्षण के लिए एक आक्रमण उपकरण।
 naksyn/pythonmemorymodule
pure-python में MemoryModule तकनीक का कार्यान्वयन जो dll और unmanaged exe को पूरी तरह से मेमोरी से लोड करता है
 klezvirus/driverjack
वैध ड्राइवर सेवाओं को हाइजैक करके मनमाने (हस्ताक्षरित) ड्राइवरों को लोड करना, मूल सिंबोलिक लिंक्स और NT पथों का दुरुपयोग करते हुए
 hausec/proxylogon
ProxyLogon (CVE-2021-26855) के लिए Python एक्सप्लॉयट जो Microsoft Exchange सर्वरों को लक्षित करता है। रिमोट कमांड निष्पादन और पोस्ट-एक्सप्लॉयटेशन के…









