
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 the-viper-one/pentest-everything
CTF राइटअप्स, पेनटेस्टिंग विषयों, गाइड्स और नोट्स का संग्रह। नोट्स कई स्रोतों और मेरी अपनी लैब रिसर्च से संकलित किए गए हैं। विषय OSCP, Active…
 nilotpalbiswas/auto-root-exploit
स्वचालित रूट एक्सप्लॉइट टूल
 quitten/doser.go
HTTP अनुरोधों के लिए DoS उपकरण (hulk से प्रेरित लेकिन इसमें अधिक कार्यक्षमताएँ हैं)
 chudry/xerror
पूरी तरह से स्वचालित पेनटेस्टिंग टूल
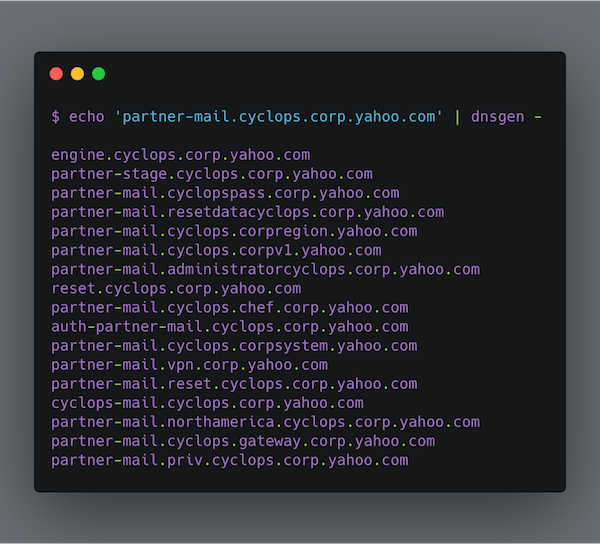 alephnullsk/dnsgen
सबडोमेन एन्यूमरेशन और रीकॉन के लिए डोमेन नाम पर्म्यूटेशन उत्पन्न करता है, जो कस्टम वर्डलिस्ट, क्लाउड पैटर्न और सुरक्षा मूल्यांकन के लिए फास्ट मोड का…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) कंटेनर वातावरण की सुरक्षा का परीक्षण करने के लिए एक उपकरण है।
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Brute Force Exploit (0day) द्वारा 1N3 @ CrowdShield
 phoenhex/files
फीनिक्स टीम का एक्सप्लॉइट्स, प्रूफ-ऑफ-कॉन्सेप्ट कोड, और भेद्यता अनुसंधान प्रस्तुतियों का चयनित भंडार, जो बाइनरी एक्सप्लॉइटेशन और सुरक्षा विश्लेषण पर…
 sensepost/snoopy-ng
Snoopy v2.0 - मॉड्यूलर डिजिटल स्थलीय ट्रैकिंग फ्रेमवर्क
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 एक उपयोगी python स्क्रिप्ट है जो पेंटेस्टर्स और सुरक्षा शोधकर्ताओं को Microsoft Office RCE का परीक्षण करने का एक…

 mthbernardes/rsg
ReverShellGenerator - एक उपकरण जो रिवर्स शेल करने के विभिन्न तरीके उत्पन्न करता है
 fahrj/reverse-ssh
सीटीएफ और इसी तरह के लिए रिवर्स शेल कार्यक्षमता वाला स्टैटिकली-लिंक्ड ssh सर्वर।
 marco-lancini/goscan
इंटरैक्टिव नेटवर्क स्कैनर
 dec0ne/hwsyscalls
HWSyscalls HWBP, HalosGate और kernel32 पर HWBP के साथ एक सिंथेटिक ट्रैम्पोलिन का उपयोग करके अप्रत्यक्ष syscalls निष्पादित करने की एक नई विधि है।
 orangetw/awesome-jenkins-rce-2019
मई 2017 से Jenkins में कोई pre-auth RCE नहीं है, लेकिन यह वही है!
 rastrea2r/rastrea2r
उत्साह और अंदाज़ के साथ IOCs का संग्रहण और शिकार








