
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 sleeyax/burp-awesome-tls
TLS फिंगरप्रिंटिंग से बचने के लिए Burp एक्सटेंशन। WAF को बायपास करें, किसी भी ब्राउज़र को स्पूफ करें।
 samyk/slipstream
NAT स्लिपस्ट्रीमिंग एक हमलावर को पीड़ित मशीन से बंधी किसी भी TCP/UDP सेवाओं तक दूरस्थ रूप से पहुंचने की अनुमति देता है, पीड़ित के NAT/फायरवॉल को…
 crimsonforge-io/king-phisher
सुरक्षा जागरूकता प्रशिक्षण और अधिकृत पेनिट्रेशन परीक्षण के लिए क्रेडेंशियल हार्वेस्टिंग, ईमेल ट्रैकिंग और लैंडिंग पेज क्लोनिंग के साथ यथार्थवादी…
 kevin-robertson/invoke-thehash
PowerShell Pass The Hash उपयोगिताएँ
 jaeles-project/jaeles
स्वचालित वेब एप्लिकेशन परीक्षण के लिए स्विस आर्मी चाकू
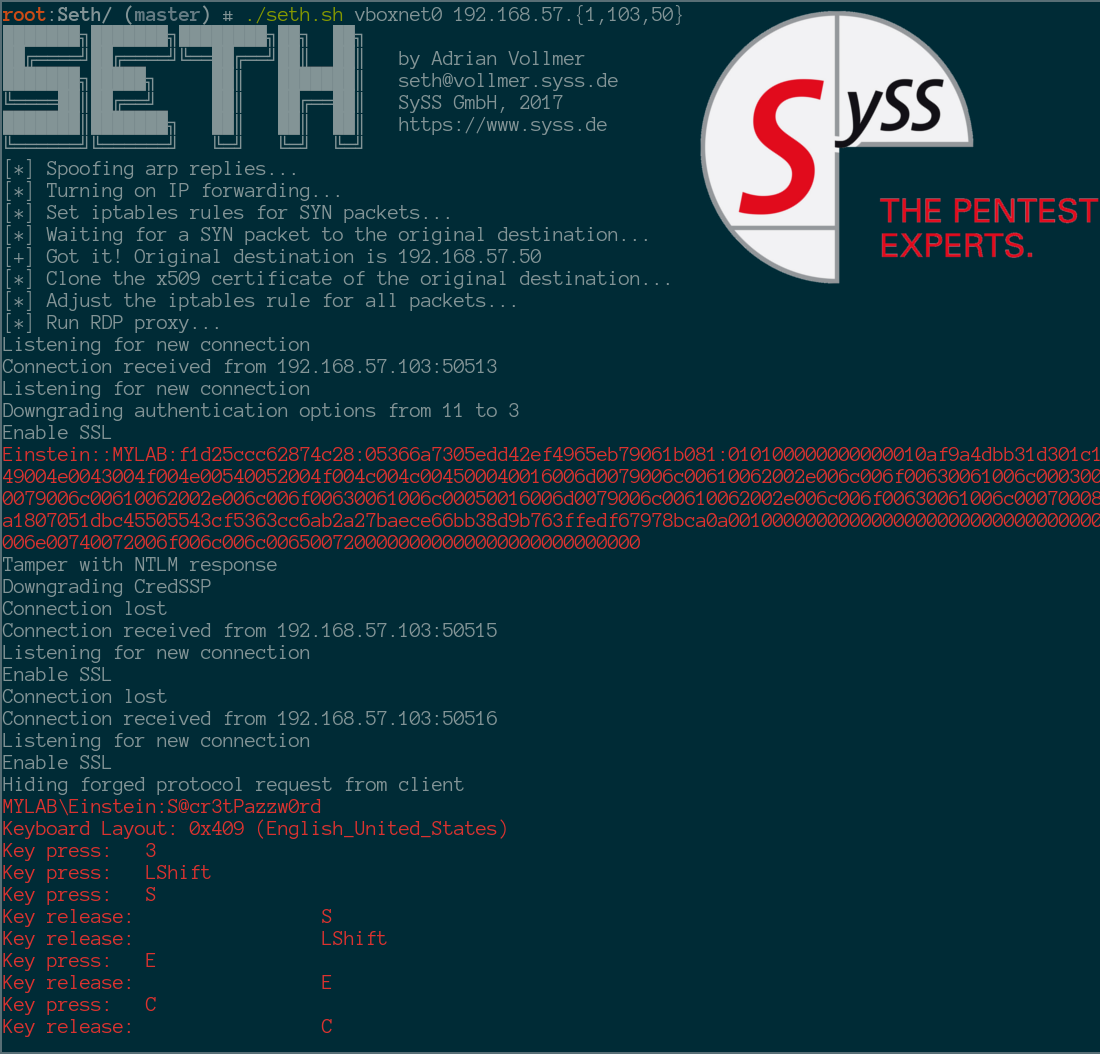 syss-research/seth
MitM हमला करें और RDP कनेक्शनों से सादा पाठ क्रेडेंशियल्स निकालें।
 fortra/nanodump
LSASS डंपिंग का स्विस आर्मी नाइफ
 cn33liz/p0wnedshell
पावरशेल रनस्पेस पोस्ट एक्सप्लॉयटेशन टूलकिट
 lionsec/xerosploit
कुशल और उन्नत man in the middle फ्रेमवर्क
 ascotbe/kernelhub
:palm_tree: Linux, macOS, Windows Kernel privilege escalation vulnerability collection, with compilation environment, demo GIF map, vulnerability…
 govolution/avet
एंटीवायरस बाईपास टूल
 ihebski/a-red-teamer-diaries
RedTeam/Pentest नोट्स और प्रयोग जो पेशेवर कार्यों से संबंधित कई बुनियादी ढांचों पर परीक्षण किए गए।
 matrixleons/evilwaf
evilwaf एक पैठ परीक्षण उपकरण है जिसे सामान्य वेब एप्लिकेशन फ़ायरवॉल (WAFs) का पता लगाने और उन्हें बायपास करने के लिए डिज़ाइन किया गया है।
 six2dez/onelistforall
वेब फ़ज़िंग, निर्देशिका गणना और उपडोमेन खोज के लिए क्यूरेटेड, वर्गीकृत वर्डलिस्ट जनरेटर। स्वचालित रूप से 36+ स्रोतों को सिंक करता है, प्रविष्टियों को…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Mac M चिप्स पर पहला Windows पेनेट्रेशन टेस्टिंग वातावरण
 mandatoryprogrammer/xsshunter
XSS Hunter सेवा - XSSHunter.com का एक पोर्टेबल संस्करण
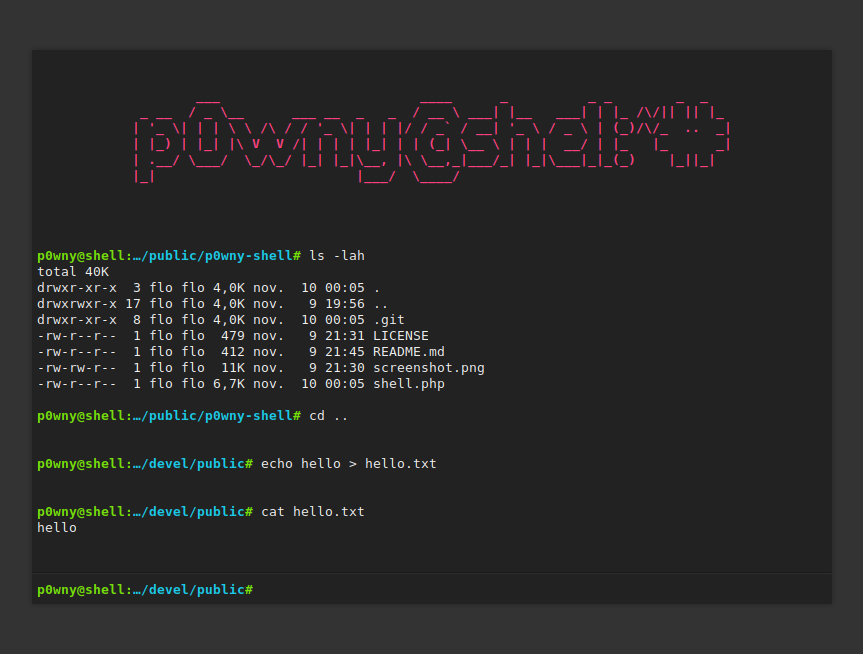 flozz/p0wny-shell
एकल-फ़ाइल PHP शेल
 enjoiz/xxeinjector
प्रत्यक्ष और विभिन्न आउट-ऑफ-बैंड विधियों का उपयोग करते हुए XXE भेद्यता के स्वचालित शोषण के लिए उपकरण।








