
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC CVE-2024-4577 के लिए bash, go, python और एक nuclei template में लिखा गया है
 zephrfish/cve-2024-3400-canary
क्या हमने HoneyPoC से नहीं सीखा?
 zephrfish/cve-2021-41773-poc
प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर जो CVE-2021-41773 Apache पाथ ट्रैवर्सल भेद्यता के लिए होस्ट की जांच करता है, कमजोर या कमजोर नहीं स्थिति की रिपोर्ट करता है।
 zephrfish/azureattackkit
किसी वातावरण पर हमला करने के लिए Azure टूल्स डाउनलोड करने का संग्रह + त्वरित सुझाव और अन्य उपयोगी जानकारी
 thefreestyleresearcher/cve-2025-49091-gajim-rce
KDE Plasma वाले उपकरणों पर Gajim को लक्षित करने वाला सिंगल-क्लिक रिमोट कोड एक्ज़ीक्यूशन (RCE) एक्सप्लॉइट।

 wddadk/offensive-osint-tools
आक्रामक सुरक्षा के लिए OSINT उपकरणों की संकलित सूची, जिसमें ईमेल हार्वेस्टिंग, सबडोमेन एन्यूमरेशन, थ्रेट इंटेलिजेंस और पेनिट्रेशन टेस्टिंग और रेड टीम…
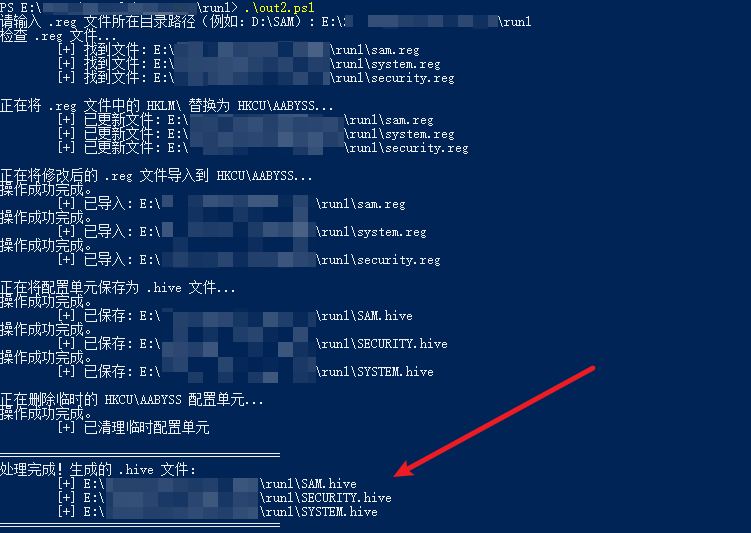 aabysszg/hashdump-bypassedr
विंडोज़ में EDR को बायपास करके DumpHash प्राप्त करना
 shootcannon/cve-2026-61511
vBulletin RCE भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्वचालित एक्सप्लॉइट, जिसमें Fofa dorks के माध्यम से बड़े पैमाने पर स्कैनिंग और सिंगल टारगेट मोड शामिल…
 ly4k/certipy
सक्रिय निर्देशिका प्रमाणपत्र सेवाओं की गणना और दुरुपयोग के लिए उपकरण
 0ca/boxpwnr-traces
सुरक्षा CTF और हैकिंग प्लेटफ़ॉर्म्स पर LLM एजेंट समाधान ट्रेसेस, लीडरबोर्ड और बेंचमार्क परिणाम
 redteambrasil/cve-2020-24028
CVE-2020-24028 के लिए PoC: ForLogic Qualiex में प्रमाणित अनुमति बाईपास के माध्यम से विशेषाधिकार वृद्धि, जो उपयोगकर्ता निर्माण और पासवर्ड परिवर्तन की…
 groppoxx/cve-2024-36104-poc
CVE-2024-36104 के लिए PoC — Apache OFBiz (<18.12.14) में बिना प्रमाणीकरण के Groovy RCE, /%2e/%2e/ view path traversal के माध्यम से ProgramExport तक
 anusha-khan29/cve-2025-70149-sql-injection
सुरक्षा अनुसंधान परियोजना — SQL इंजेक्शन भेद्यता का शोषण और शमन
 shinthink/cve-2026-57827
CVE-2026-57827 — RSFiles! Joomla घटक में बिना प्रमाणीकरण के फ़ाइल अपलोड RCE। स्प्लिट-कंट्रोलर अपलोड बाईपास। CVSS 9.8 | CWE-434 | com_rsfiles < 1.17.12
 shinthink/cve-2026-58025
CVE-2026-58025 — MediaWiki डिसीरियलाइज़ेशन RCE लॉग एंट्री इम्पोर्ट के माध्यम से। LogEntryBase::extractParams() उपयोगकर्ता-नियंत्रित log_params को…
 acidboonrs/cve-2025-26466-openssh-poc
CVE-2025-26466 OpenSSH SSH2_MSG_PING DoS PoC
 gabrielha12/glassfish-research
CVE-2026-2586 — Eclipse GlassFish EL इंजेक्शन से RCE








