
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485 (Comment2Shell) का शैक्षणिक प्रयोगशाला: wpautop के माध्यम से WordPress core में अनप्रमाणित stored XSS -> RCE, स्व-सत्यापित root cause…
 tc4dy/cve-2026-0073-poc-exploit
Android ADB Wireless Debugging (CVE-2026-0073) के लिए ज़ीरो-क्लिक प्रमाणीकरण बायपास एक्सप्लॉइट। अधिकृत सुरक्षा परीक्षण के लिए इंटरैक्टिव शेल, कमांड…
 ffuf/ffuf
Go में लिखा गया तेज़ वेब फ़ज़र
 murrez/cve-2026-18143
Python PoC जो CVE-2026-18143 की जाँच और शोषण करता है, जो Addify Request a Quote for WooCommerce ≤ 2.9.2 में popup AJAX handler के माध्यम से एक…
 udyz/cve-2026-22812-exp
CVE-2026-22812 के लिए एक्सप्लॉइट, OpenCode में एक बिना प्रमाणीकरण वाली रिमोट कोड निष्पादन भेद्यता, जो हमलावरों को कमजोर सर्वरों पर मनमाने कमांड…
 langz337/cve-2026-14281
WordPress Automation Web Platform प्लगइन में REST साइनअप के माध्यम से अनधिकृत विशेषाधिकार वृद्धि CVE-2026-14281 के लिए मास स्कैनर और सिंगल-टार्गेट…
 witaqua-tools/root-my-device
CVE-2026-43499 वाले समर्थित फ़र्मवेयर के लिए KSU इंस्टॉलर
 josemour8/cve-2026-93399
Bookly WordPress प्लगइन में CVE-2026-93399 के लिए Python मास एक्सप्लॉइटेशन स्कैनर: संस्करण पहचान, अनधिकृत IDOR ऑर्डर-टोकन गणना, PII निष्कर्षण, और…
 hackspeak/cve-2026-67279
MikroTrick MikroTik RouterOS SSH टेकओवर श्रृंखला (CVE-2026-67279, CVE-2026-86060, CVE-2026-67276) के लिए Python प्रूफ-ऑफ-कॉन्सेप्ट स्क्रिप्ट्स,…
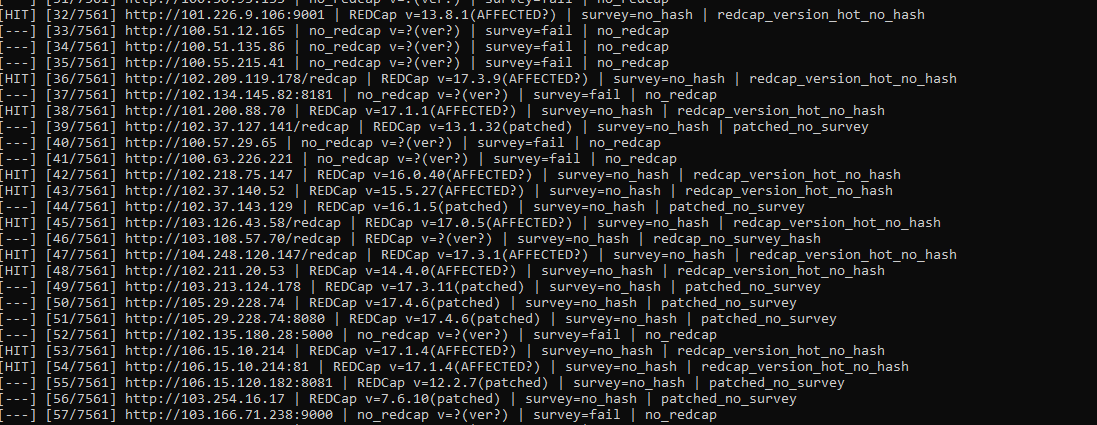 farih123/cve-2026-90817
CVE-2026-90817 के लिए Python चेकर और कॉन्फ़िगर करने योग्य exploit हुक, REDCap इंस्टेंस की फ़िंगरप्रिंटिंग, सर्वे हैश की वैलिडेशन, और __passthru Data…
 alzeaty1/security-writeups
वेब सुरक्षा, बग बाउंटी तकनीकों और नेटवर्क फोरेंसिक के लिए CTF राइटअप और शिक्षण स्क्रिप्ट, सक्रिय अभ्यास के लिए रिक्त-मान संस्करणों के साथ।
 mister-iks/pcybox-attackgraph
सिम्युलेटेड इन्फ्रास्ट्रक्चर बनाने, उसमें होने वाले हमले को देखने, और यह जाँचने के लिए ओपन सोर्स ब्राउज़र लैब कि आपकी सुरक्षा काम करती है या नहीं।
 h4ckxel/cve-2025-2005
CVE-2025-2005 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो WordPress Front-End Users Plugin (<=3.2.32) में एक मनमाना फ़ाइल अपलोड भेद्यता है। इसमें बिना…
 ermensonx/sudotimewarp-cve-2026-96512-
CVE-2026-96512 (SudoTimeWarp) के लिए पुनरुत्पादन और PoC स्क्रिप्ट, जिसमें कॉलर का TZ sudoers NOTBEFORE/NOTAFTER विंडो को शिफ्ट कर देता है, साथ ही शमन…
 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, और Llama2, Python-Nmap, DNS Recon, PCAP और JWT recon मॉड्यूल का उपयोग करता है और Nmap स्कैन डेटा और DNS स्कैन जानकारी के आधार…
 crowsec-edtech/cve-2026-87902
Python PoC जो CVE-2026-87902 का उपयोग करता है, जो WordPress locate_template() में एक unauthenticated path traversal है जिससे LFI और PEAR-आधारित RCE…
 nicocha30/ligolo-ng
एक उन्नत, फिर भी सरल, टनलिंग/पिवोटिंग टूल जो TUN इंटरफ़ेस का उपयोग करता है।
 kamalx06/xxeripper
ब्लैक-बॉक्स XXE स्कैनर जो सांख्यिकीय बेसलाइनिंग, पार्सर फिंगरप्रिंटिंग, और OOB पुष्टि के माध्यम से इन-बैंड, एरर-आधारित, और ब्लाइंड आउट-ऑफ-बैंड…







