
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 bitplugg/kitsune
🦊 nine-tailed पेंटेस्ट फ्रेमवर्क — nmap + msf + aircrack + sqlmap एक ही CLI में · 25 मॉड्यूल · SQLite-सत्र · TUI · REST API · pipx install
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP के ज़रिए Linux कर्नेल LPE परीक्षक
 infobyte/faraday
ऑफेंसिव सिक्योरिटी, वल्नरेबिलिटी मैनेजमेंट और ऑटोनॉमस पेंटेस्टिंग के लिए ओपन-सोर्स और AI-संचालित साइबरसिक्योरिटी टूल्स। लैटिन अमेरिका में हैकर्स…
 six2dez/reconftw
reconFTW एक उपकरण है जो लक्ष्य डोमेन पर स्वचालित रीकॉन करने और स्कैनिंग करके कमजोरियों का पता लगाने के लिए सर्वोत्तम उपकरणों का सेट चलाता है।
 teovmp/cve-2026-33439
OpenAM <=16.0.5 के लिए jato.clientSession पैरामीटर के Java डीसेरियलाइज़ेशन के माध्यम से प्री-ऑथ RCE एक्सप्लॉइट, जिसमें कम्पैरेटर गैजेट चेन और इन-बैंड…
 stillbigjosh/kube-reaper
किसी भी पहचान से Kubernetes क्लस्टर स्कैन करता है, खतरनाक अनुमतियों को चिह्नित करता है, और क्लस्टर समझौता करने के लिए उन्हें बहु-चरणीय एस्केलेशन पथों…
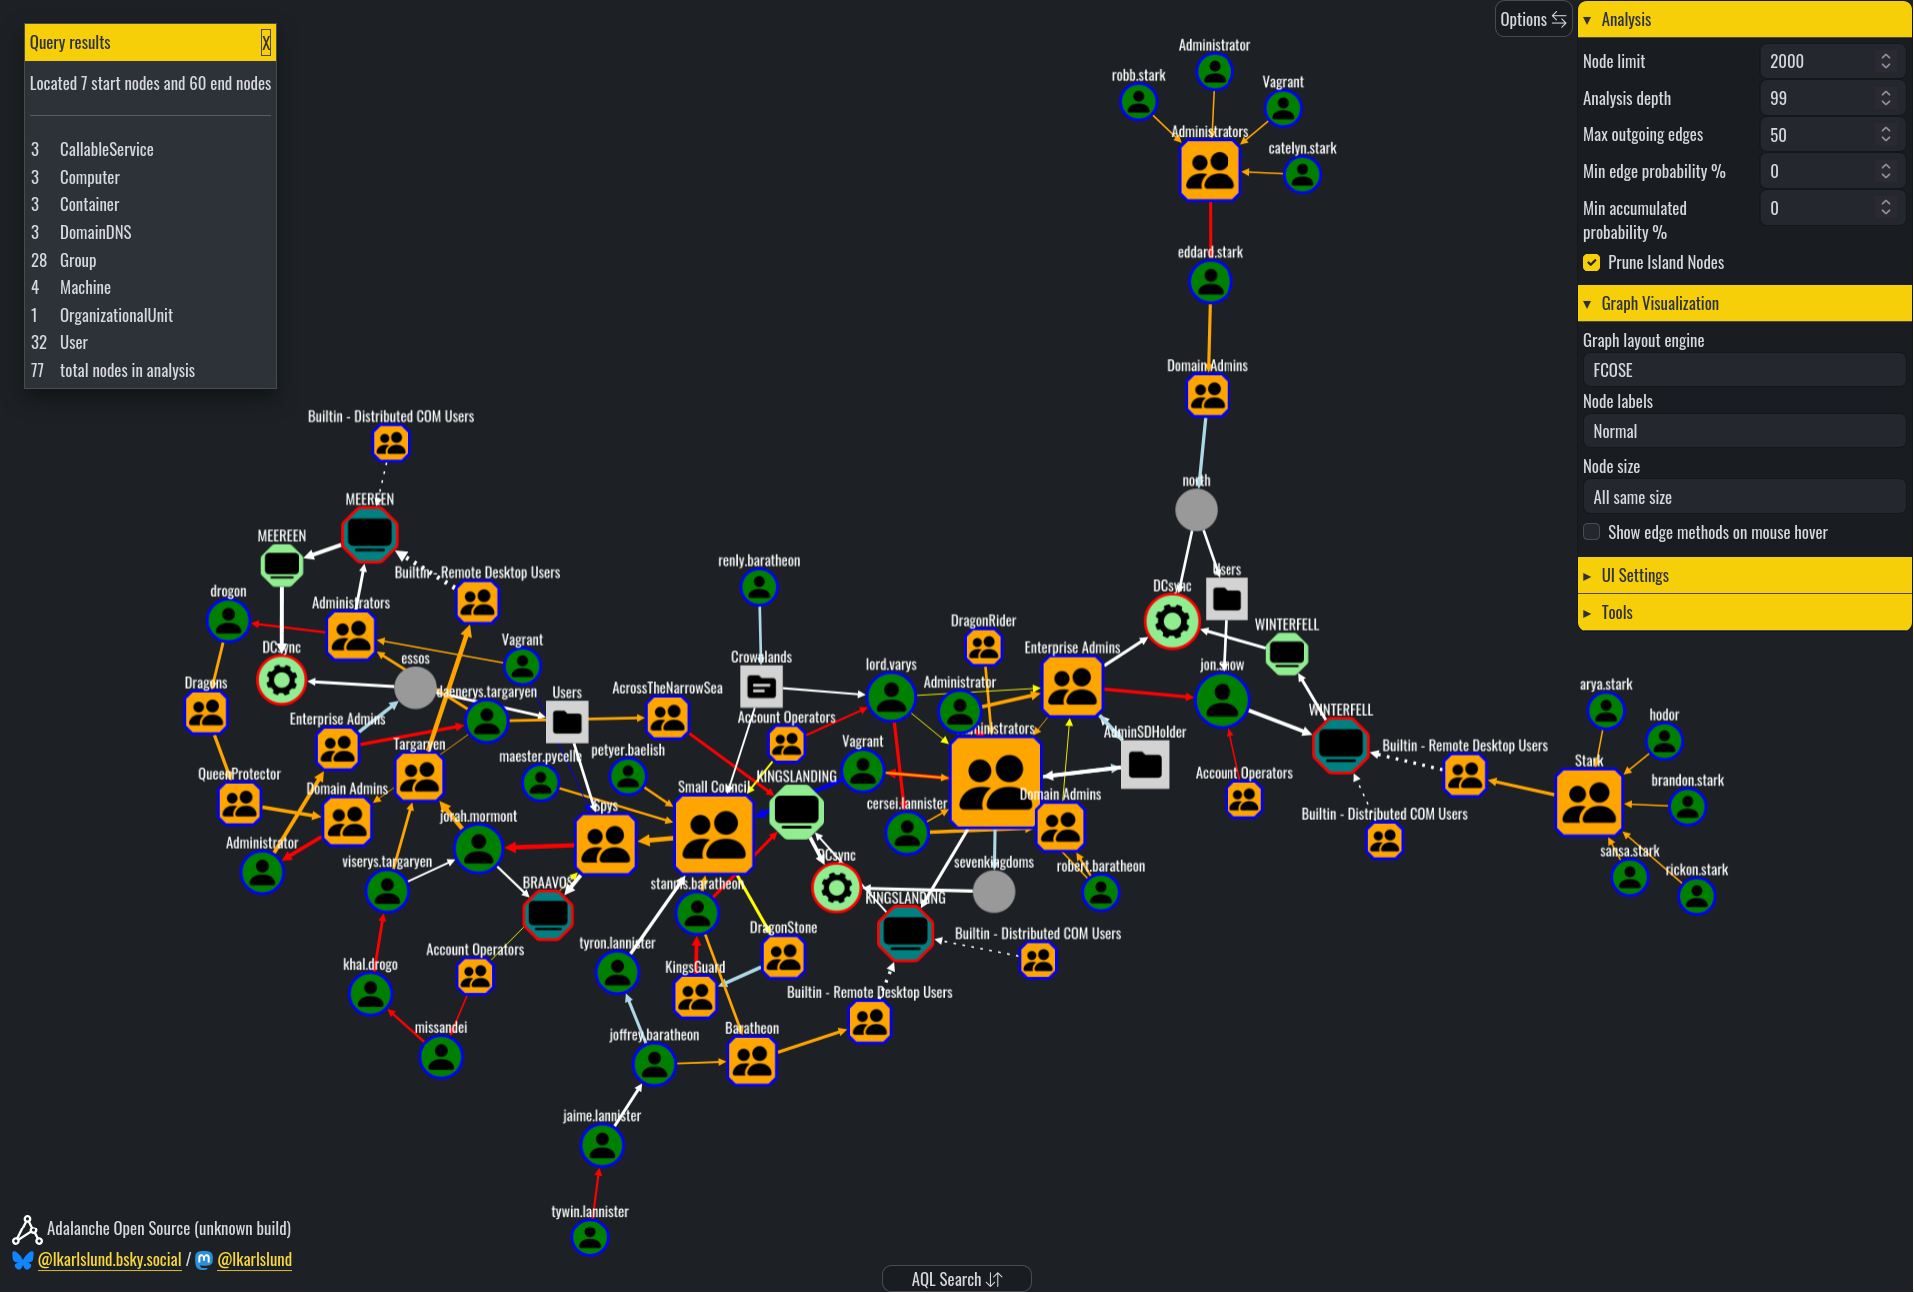 lkarlslund/adalanche
आक्रमण ग्राफ विज़ुअलाइज़र और एक्सप्लोरर (Active Directory) ... *वास्तव में* Domain Admin कौन है?
 coreruleset/ftw
YAML-आधारित फ्रेमवर्क जो OWASP Core Rule Set बेसलाइन का उपयोग करके Web Application Firewall (WAF) नियमों के परीक्षण के लिए है। यह दोहराए जाने वाले…
 murat-levi/gitlab-rce-toolkit
CVE-2026-97229 + CVE-2026-110264 — GitLab Onigmo RCE एक्सप्लॉइट टूलकिट (CVSS 10.0)
 thebadinteger/p2pwn
Dahua कैमरों के लिए P2P के माध्यम से सुरक्षा स्कैनर
 0xv1n/macnoise
विस्तारणीय MacOS सिस्टम टेलीमेट्री जनरेटर।
 adversarial-detection-engineering/adversarial-detection-engineering-framework
एक ढांचा और वर्गीकरण SIEM, EDR, और XDR नियमों में डिटेक्शन लॉजिक की खामियों की पहचानने, वर्गीकृत करने और उन पर तर्क करने के लिए, ठोस उदाहरणों और…
 eqstlab/cve-2026-109619
PHP session.upload_progress प्री-ऑथ RCE (PHP2Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें हीप/ASLR लीक, प्रति-बिल्ड ऑफ़सेट प्रोफ़ाइल, और एक…
 infoslack/awesome-web-hacking
वेब एप्लिकेशन सुरक्षा संसाधनों की चयनित सूची जिसमें पेनिट्रेशन टेस्टिंग और भेद्यता मूल्यांकन सीखने के लिए पुस्तकें, उपकरण, चीट शीट, लैब्स और…
 pranshuchittora/simvyn
एजेंटों और मनुष्यों के लिए यूनिवर्सल मोबाइल डेवटूल - एक ही डैशबोर्ड और CLI से iOS सिमुलेटर, Android एमुलेटर और वास्तविक उपकरणों को नियंत्रित करें
 garrettfoster13/sccmhunter
पोस्ट-एक्सप्लॉइटेशन टूल जो एक्टिव डायरेक्टरी डोमेन के भीतर Microsoft SCCM संपत्तियों की पहचान, प्रोफाइलिंग और हमला करने के लिए है, क्रेडेंशियल…
 c3c/adexplorersnapshot
AD Explorer स्नैपशॉट्स को BloodHound-संगत JSON या NDJSON में पार्स करता है, ताकि Active Directory की टोही और हमला पथ मैपिंग की जा सके।
 trustedsec/unicorn
Unicorn एक सरल उपकरण है जो PowerShell डाउनग्रेड हमले का उपयोग करके शेलकोड को सीधे मेमोरी में इंजेक्ट करने के लिए है। यह Matthew Graeber के PowerShell…








