
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 xitro01/cve-2026-22765-poc
Dell Wyse Management Suite On-Prem < 5.5 के लिए अनऑथेंटिकेटेड RCE चेन PoC (CVE-2026-22765 + CVE-2026-22766)
 3jee/cve-2026-120491
Python proof-of-concept for CVE-2026-120491, a stored XSS in Wing FTP Server before 8.2.6 where a crafted nowpath value forges a connection ID…
 gabrielunknown/cve-2026-123158_sshole
Python PoC जो CVE-2026-123158 का शोषण करता है, जो Alpine musl सिस्टम पर OpenSSH पासवर्ड प्रमाणीकरण बायपास है, जिसमें ऑटो-स्कैन, पूर्व-शर्त जाँच और…
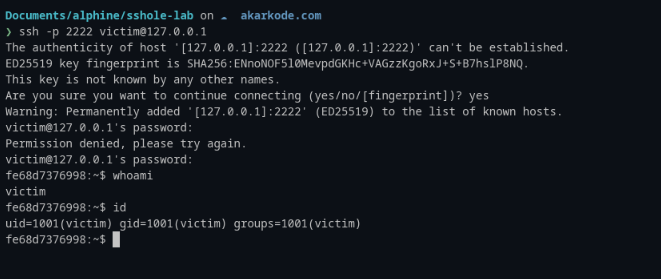 akarkode/alpine-openssh-sshole-auth-bypass
Alpine Linux OpenSSH प्रमाणीकरण बायपास (CVE-2026-123158 / sshole) के लिए भेद्यता अनुसंधान, PoC पुनरुत्पादन प्रयोगशाला और तकनीकी विश्लेषण
 zapstiko/cve-2026-116214
CVE-2026-116214 के लिए तकनीकी लेख और Docker लैब, जो एक अनबाउंड पासवर्ड-रिकवरी कोड के माध्यम से MacCMS v10 में अनधिकृत खाता अधिग्रहण है, जिसमें…
 duohnson/cve-2026-33439-poc
OpenIdentityPlatform OpenAM के 16.0.5 और उससे पहले के संस्करणों को प्रभावित करने वाली प्री-ऑथेंटिकेशन रिमोट कोड एक्ज़ीक्यूशन भेद्यता
 nowsecure/r2frida
Radare2 और Frida एक साथ बेहतर।

 rdelasierra-uy/rag-seguridad
CyberRAG — साइबर सुरक्षा नोट्स और पुस्तकों पर 100% स्थानीय RAG (Ollama): हाइब्रिड रिट्रीवल, उद्धरणों के साथ उत्तर, चरण-वार पेंटेस्ट सहायक और…
 ersinkoc/sshole-check
CVE-2026-123158 (*SSHole) के लिए ऑडिट और अंतरिम शमन — musl/Alpine पर OpenSSH पासवर्ड बायपास — Docker कंटेनर, इमेज और होस्ट में
 rothoma2/cve-2026-123158-sshole
SSHole OpenSSH पासवर्ड-प्रमाणीकरण बायपास (CVE-2026-123158) के लिए, अत्यधिक लंबे पासवर्ड का उपयोग करते हुए, केवल-लैब स्कैनर और पुनरुत्पादनीय Alpine…
 runzeroinc/sshamble
अनुसंधान उपकरण जो SSH सेवाओं को प्रमाणीकरण बायपास, टाइमिंग लीक, कमजोर कुंजियों और सत्र-पश्चात एक्सपोज़र के लिए स्कैन करता है, JSON आउटपुट और विश्लेषण…
 bishopfox/cirro
प्रबंधन और डेटा प्लेन पर हमले के रास्ते बनाना
 7acini/cve-2026-102261
Non-destructive Go सत्यापनकर्ता जो जाँचता है कि क्या कोई Camaleon CMS इंस्टेंस मीडिया क्रॉप एंडपॉइंट में CVE-2026-102261 के लिए प्राधिकरण फिक्स लागू…
 trustedsec/spoonmap
Python wrapper जो masscan और nmap के चारों ओर बनाया गया है, जो आंतरिक या बाहरी नेटवर्क पर बड़े पैमाने पर पोर्ट डिस्कवरी, होस्ट डिस्कवरी, बैनर…
 s0ld13rr/pentestcode
स्वायत्त AI पैठ परीक्षण एजेंट जो स्थायी इंगेजमेंट स्थिति के साथ बहु-एजेंट टोही, शोषण, पोस्ट-एक्सप्लॉइटेशन और रिपोर्टिंग का समन्वय करता है।
 hahwul/mzap
⚡️ एकाधिक लक्ष्य ZAP Scanning
 dinosn/cve-2026-76466
CVE-2026-76466 के लिए Python एक्सप्लॉइट और फ्लीट डिटेक्टर, जो TCP/4372 पर हार्ड-कोडेड Erlang डिस्ट्रिब्यूशन क्रेडेंशियल्स के माध्यम से क्लस्टर्ड…
 owasp/pwnzzai
व्यावहारिक AI सुरक्षा सीखने का मंच जिसमें जानबूझकर कमजोर LLM अनुप्रयोग शामिल हैं। इंटरैक्टिव पिज़्ज़ा शॉप परिदृश्यों के माध्यम से LLMs के लिए OWASP…








