
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 badkeys/badkeys
क्रिप्टोग्राफिक सार्वजनिक कुंजियों में सामान्य कमजोरियों का पता लगाने का उपकरण
 sqlmapproject/sqlmap
स्वचालित SQL इंजेक्शन और डेटाबेस अधिग्रहण उपकरण
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP के ज़रिए Linux कर्नेल LPE परीक्षक
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 wmal/linux-kodachi
Hardened Debian-based privacy OS with pre-integrated anonymity stack (Tor, VPN, DNSCrypt), anti-forensic tooling, SOC security center, and standalone…
 owasp/wstg
Web Security Testing Guide एक व्यापक ओपन सोर्स गाइड है जो वेब एप्लिकेशन और वेब सेवाओं की सुरक्षा का परीक्षण करने के लिए है।
 nuguardai/nuguard
opensource repo for validating agentic AI applications: redteam, behavior, supply-chain, static analysis एजेंटिक AI अनुप्रयोगों को मान्य करने के लिए…
 cyberstrikeus/cyberstrike
पेनेट्रेशन टेस्टिंग के लिए स्वायत्त AI रेड टीम एजेंट, जिसमें 13+ विशेषज्ञ एजेंट, 120+ OWASP टेस्ट केस और MITRE ATT&CK एकीकरण शामिल हैं। 15+ LLM…
 horsicq/detect-it-easy
Windows, Linux और MacOS के लिए फ़ाइलों के प्रकार निर्धारित करने का प्रोग्राम।
rapid7/metasploit-frameworkखुला-स्रोत शोषण ढांचा जिसमें पेनिट्रेशन टेस्टिंग, कमजोरियों की पुष्टि और नेटवर्क व अनुप्रयोगों में सुरक्षा अनुसंधान के लिए मॉड्यूलर पेलोड, एनकोडर और…
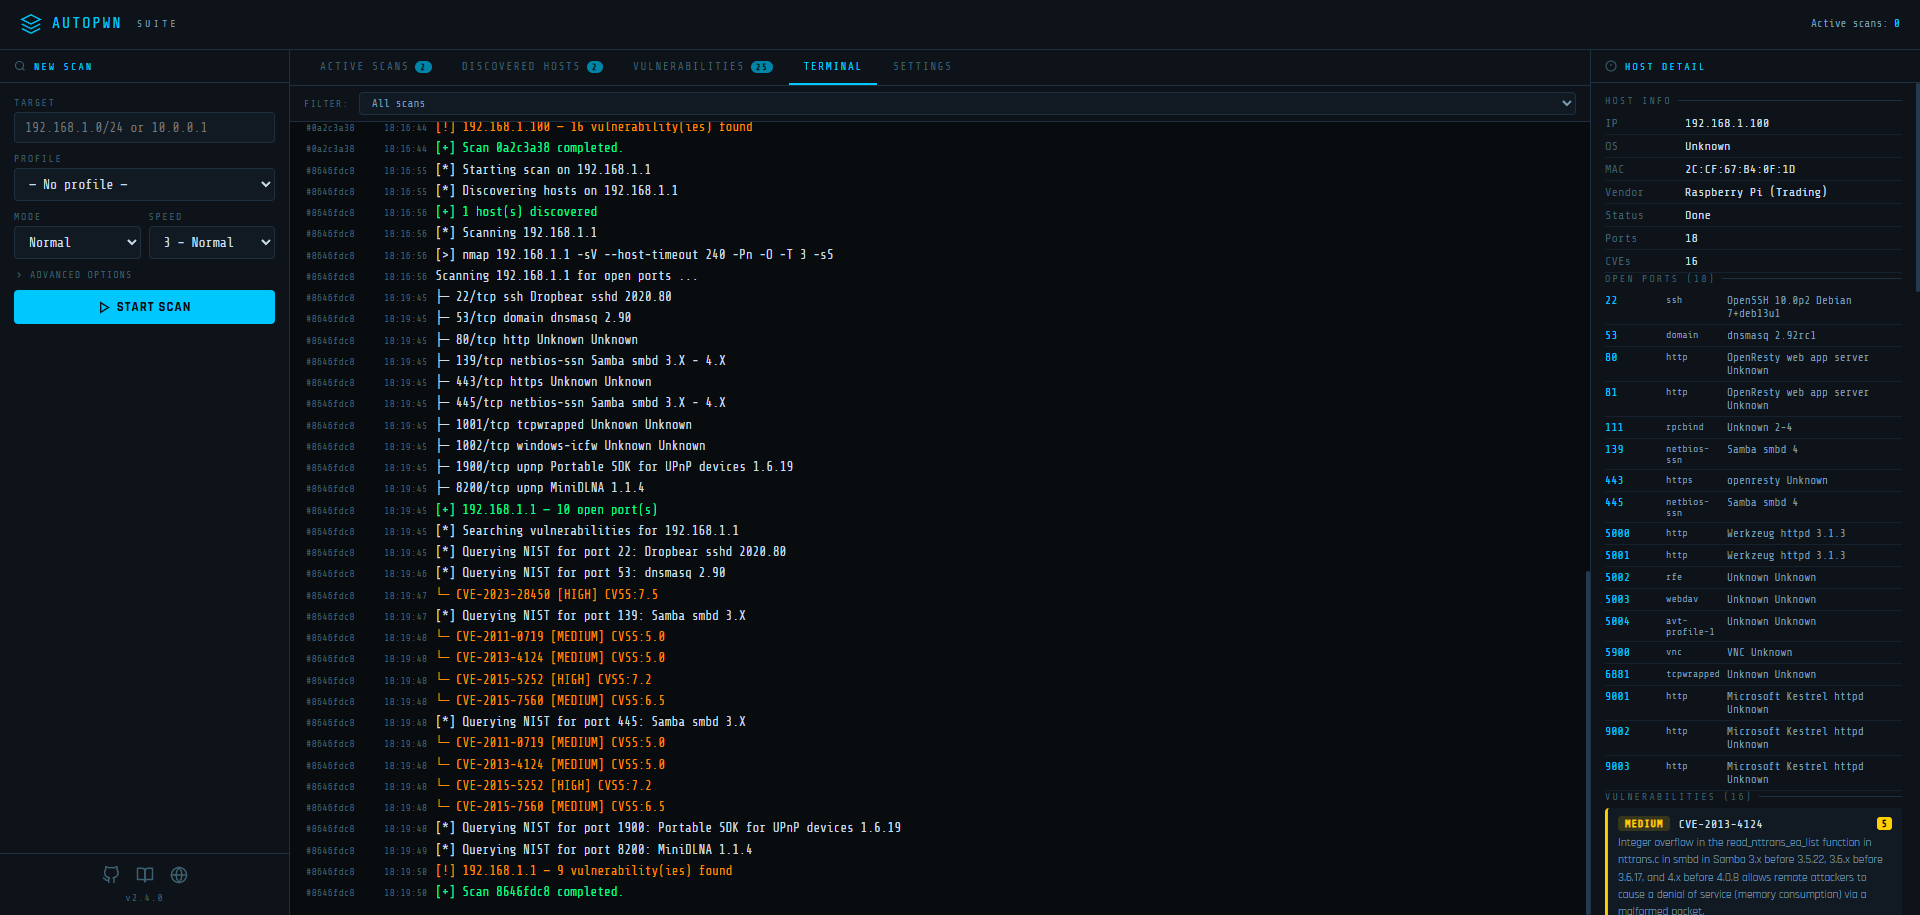 gamehunterkaan/autopwn-suite
AutoPWN Suite एक परियोजना है जो स्वचालित रूप से कमजोरियों की स्कैनिंग और सिस्टम का शोषण करने के लिए है।
 praetorian-inc/brutus
गो में तेज़, शून्य-निर्भरता क्रेडेंशियल परीक्षण उपकरण। SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB और 20+ प्रोटोकॉल पर ब्रूट फोर्स। नेटिव नर्वा/नाबू…
 owasp-noir/noir
अपने कोड में प्रत्येक एंडपॉइंट की खोज करें, शैडो एपीआई को उजागर करें, और हमले की सतह का मैप करें।
 rfidresearchgroup/proxmark3
RFID विश्लेषण, अनुकरण और पैठ परीक्षण के लिए हार्डवेयर उपकरण। 125kHz, 13.56MHz प्रोटोकॉल (MIFARE, iClass, ISO14443/15693) का समर्थन करता है, जिसमें…
 hahwul/dalfox
तेज़ XSS स्कैनर जिसमें पैरामीटर विश्लेषण, WAF फिंगरप्रिंटिंग और DOM/AST सत्यापन शामिल है। CLI, पाइपलाइन या REST API के माध्यम से रिफ्लेक्टेड, स्टोर्ड…
 nmap/nmap
उच्च-प्रदर्शन नेटवर्क खोज और सुरक्षा ऑडिटिंग उपकरण, जिसमें उन्नत पोर्ट स्कैनिंग, OS पहचान, सेवा संस्करण पहचान, और स्वचालित टोही तथा भेद्यता मूल्यांकन…
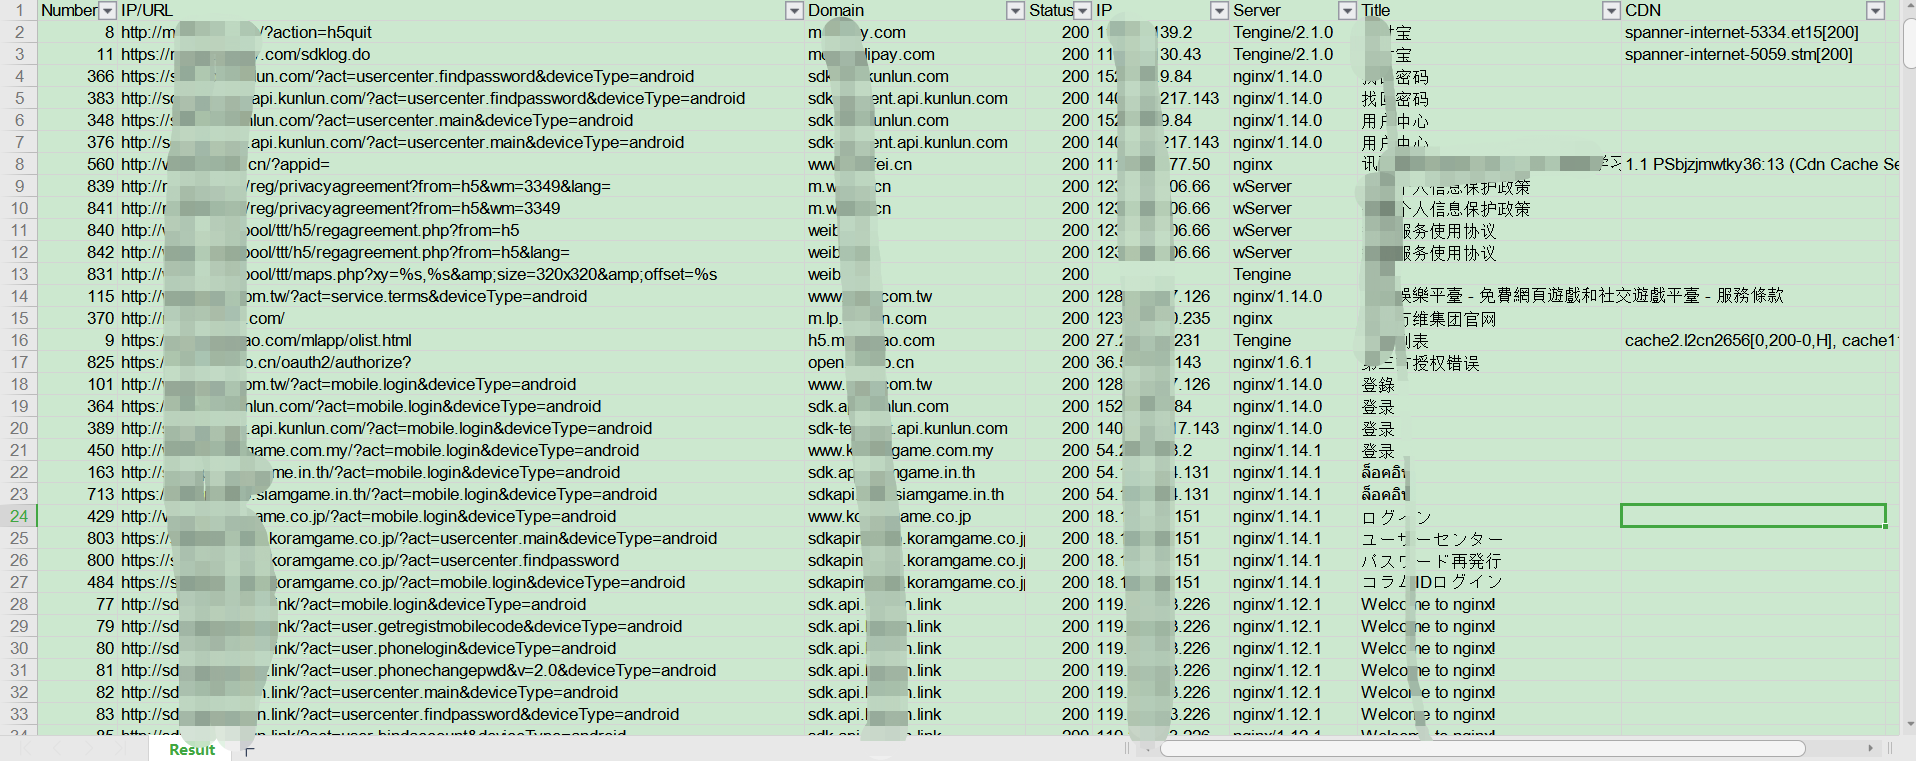 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 bcoles/kasld
KASLD एक स्थानीय प्रक्रिया से Linux kernel के virtual और physical memory layout को derandomize करता है, जो भी उसका vantage — privilege,…






