
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 abraxas/chatwoot-agentbot-global-token
Chatwoot v4.19.1 - उच्च: 8.7 - रिमोट एडमिन - टोकन प्रकटीकरण / क्रॉस-टेनेंट ऑब्जेक्ट एक्सेस - इनबॉक्स एजेंट-बॉट व्यू एक वैश्विक AgentBot एक्सेस टोकन…
 psylinux/cve-2026-129110-syspass
CVE-2026-129110: sysPass 3.0.1 से 3.2.11 में अनधिकृत पुनःस्थापन RCE
 tc4dy/cve-2026-121529-toolkit
Red/blue team toolkit for CVE-2026-121529 FortiClient CORS origin validation flaw: RCE exploit with interactive shell, browser payload server, mass…
 saeidshirazi/awesome-android-security
पेंटेस्टर्स और बग हंटर्स के लिए Android सुरक्षा सामग्री और संसाधनों की एक चुनिंदा सूची

 cyberdev-tools/nsec3-x
nsec3walker का आधुनिक, उच्च-गति उत्तराधिकारी। तेज़ ज़ोन हार्वेस्टिंग और स्वचालित हैश रिवर्सल के लिए Go में निर्मित एक विशेष NSEC3 फ़ॉरेंसिक इंजन, जो…
 blacklanternsecurity/dp_cryptomg
CVE-2017-9248 का शोषण करने के लिए एक और उपकरण, जो Telerik UI for ASP.NET AJAX डायलॉग हैंडलर में एक क्रिप्टोग्राफिक कमजोरी है।
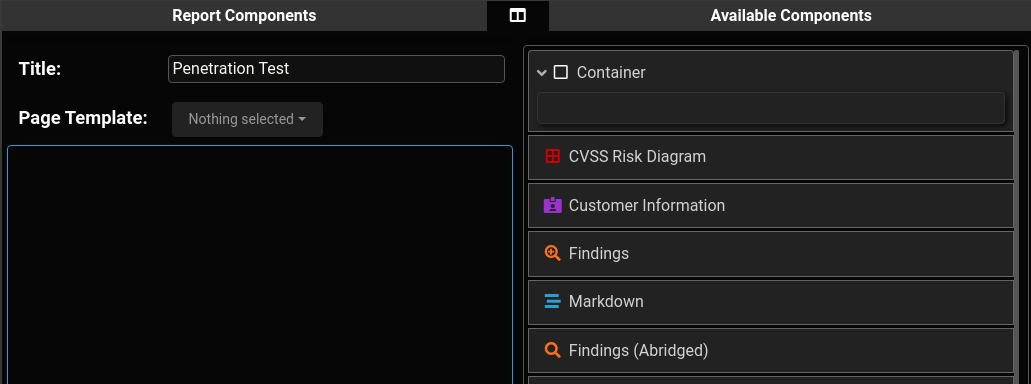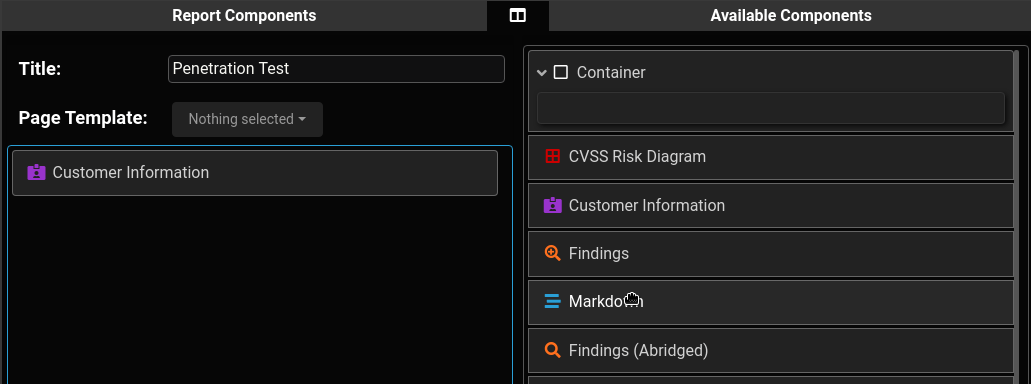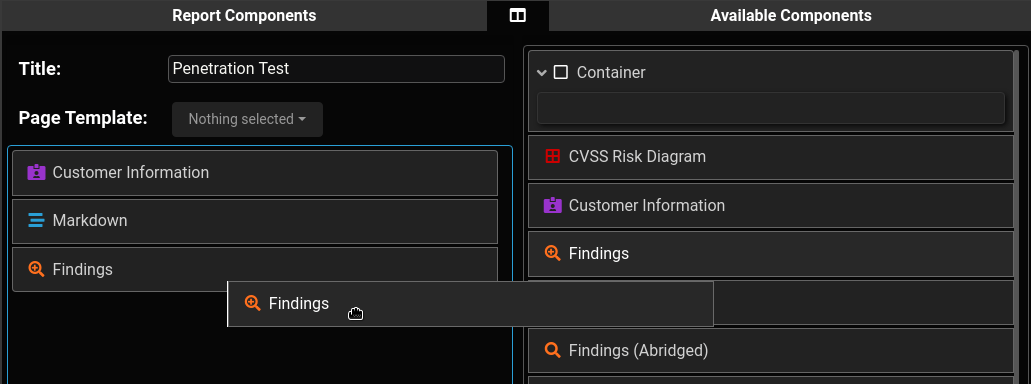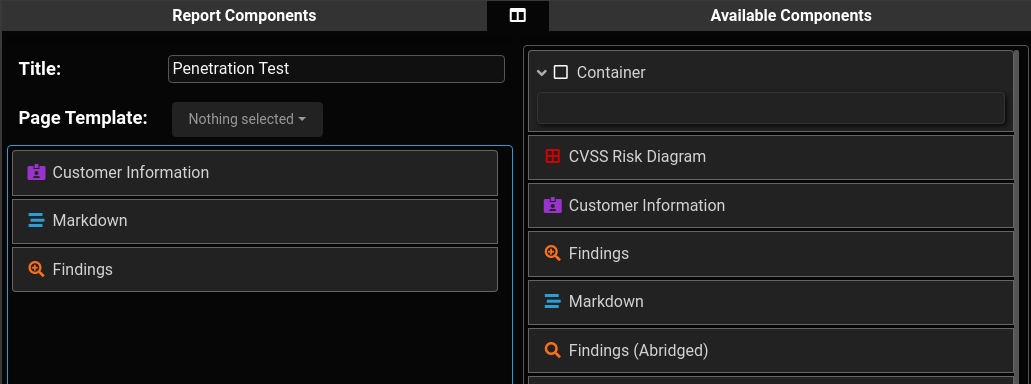 blacklanternsecurity/writehat
पेंटेस्ट रिपोर्टिंग टूल जो Python में लिखा गया है। Microsoft Word से खुद को मुक्त करें।
 blacklanternsecurity/trevorproxy
एक SOCKS प्रॉक्सी जो Python में लिखा गया है और आपके स्रोत IP पते को randomize करता है। अपने दुष्ट पैकेट्स को SSH tunnels के माध्यम से round-robin…
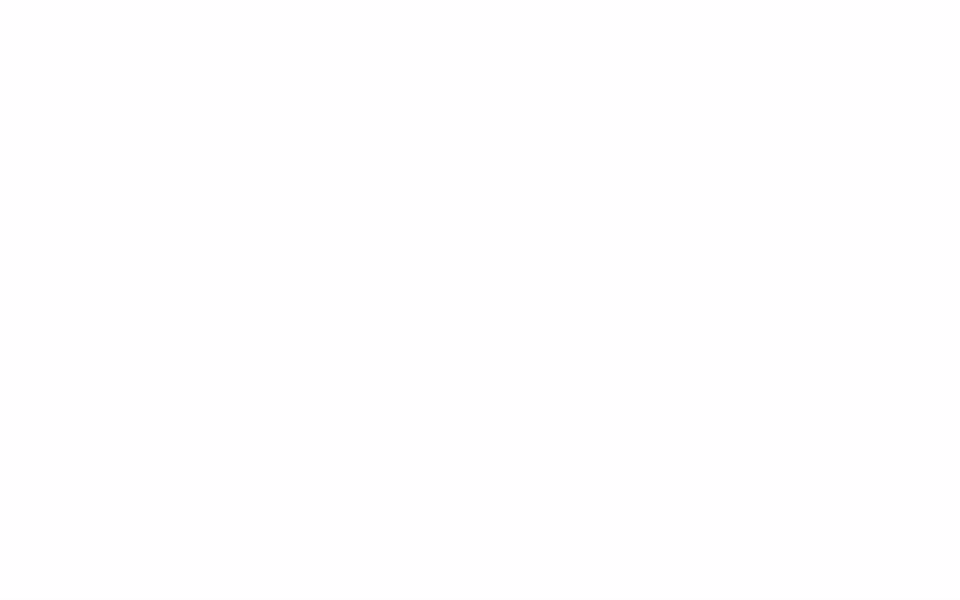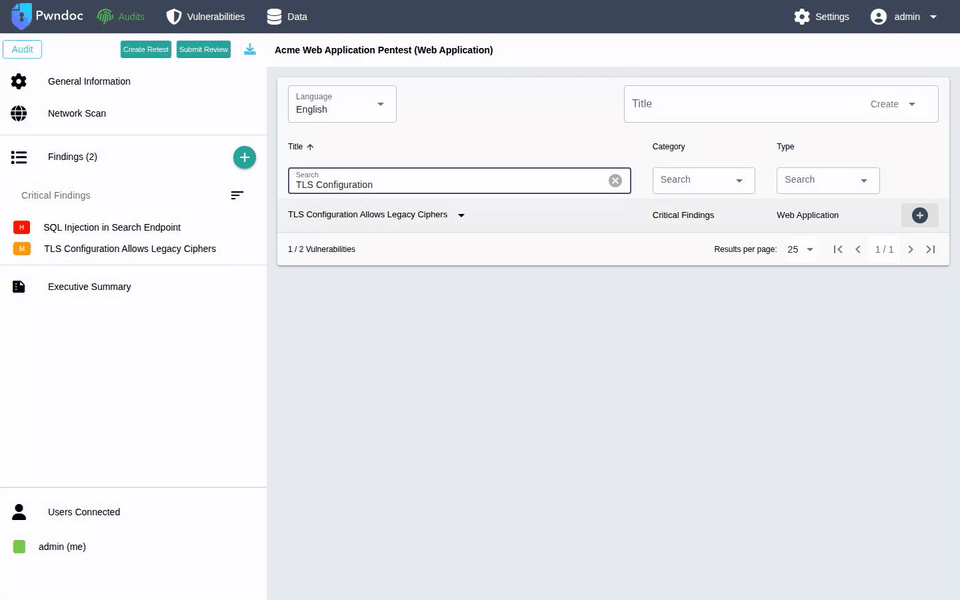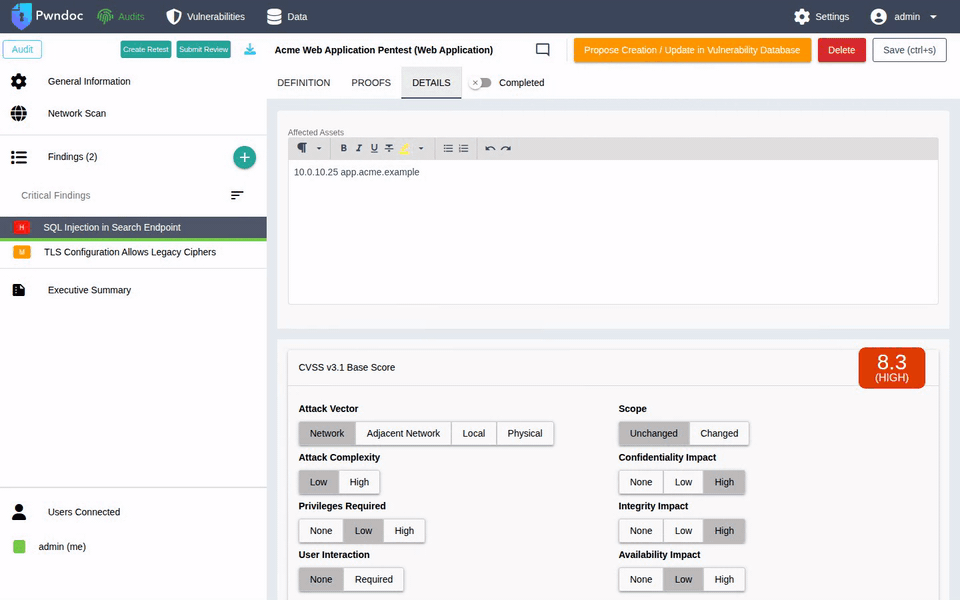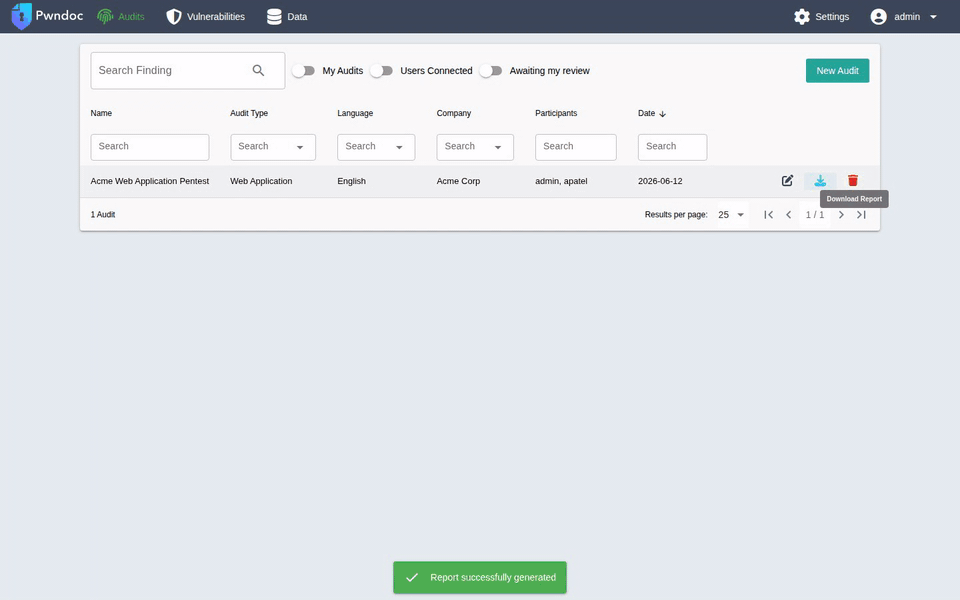
 virtualsamuraii/flyphish
फ्लाई पर फ़िशिंग इंफ्रास्ट्रक्चर तैनात करें।
 owasp/secretsifter
OWASP Incubator प्रोजेक्ट: ब्राउज़र-डिलीवर की गई सामग्री (JavaScript, कॉन्फ़िग प्रतिक्रियाएँ, लाइव ट्रैफ़िक) में उजागर क्रेडेंशियल्स का पता लगाता है।
 rofl0r/nat-tunnel
NAT Tunnel: NAT के पीछे से आसानी से सेवा प्रदान करने के लिए
 bifrost-proxy/bifrost
Rust में उच्च-प्रदर्शन HTTP/HTTPS/SOCKS5 MITM प्रॉक्सी, जिसमें TLS इंटरसेप्शन, नियम-आधारित अनुरोध पुनर्लेखन, ट्रैफ़िक कैप्चर, ब्रेकपॉइंट, स्क्रिप्ट…
 bcoles/kasld
KASLD एक स्थानीय प्रक्रिया से Linux kernel के virtual और physical memory layout को derandomize करता है, जो भी उसका vantage — privilege,…
 edoardottt/scilla
सूचना संग्रह उपकरण - DNS / सबडोमेन / पोर्ट / निर्देशिकाओं की गणना
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more
 edoardottt/pphack
उन्नत क्लाइंट-साइड प्रोटोटाइप प्रदूषण स्कैनर
 owasp/apts
OWASP स्वायत्त प्रवेश परीक्षण मानक








