
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 yahiahamza/cve-2026-25099
पायथन एक्सप्लॉइट Bludit CMS API की असीमित फ़ाइल अपलोड भेद्यता के लिए, जो रिमोट कोड निष्पादन की ओर ले जाती है, और अधिकृत परीक्षण के लिए कमांड निष्पादन…
 yadhukrishnam/cve-2026-25053
Git नोड में मौजूद कमजोरियों ने प्रमाणित उपयोगकर्ताओं को, जिनके पास वर्कफ़्लो बनाने या संशोधित करने की अनुमति थी, n8n होस्ट पर मनमाने सिस्टम कमांड…
 y-security/ylog4j
PortSwigger Burp प्लगइन Log4j (CVE-2021-44228) के लिए
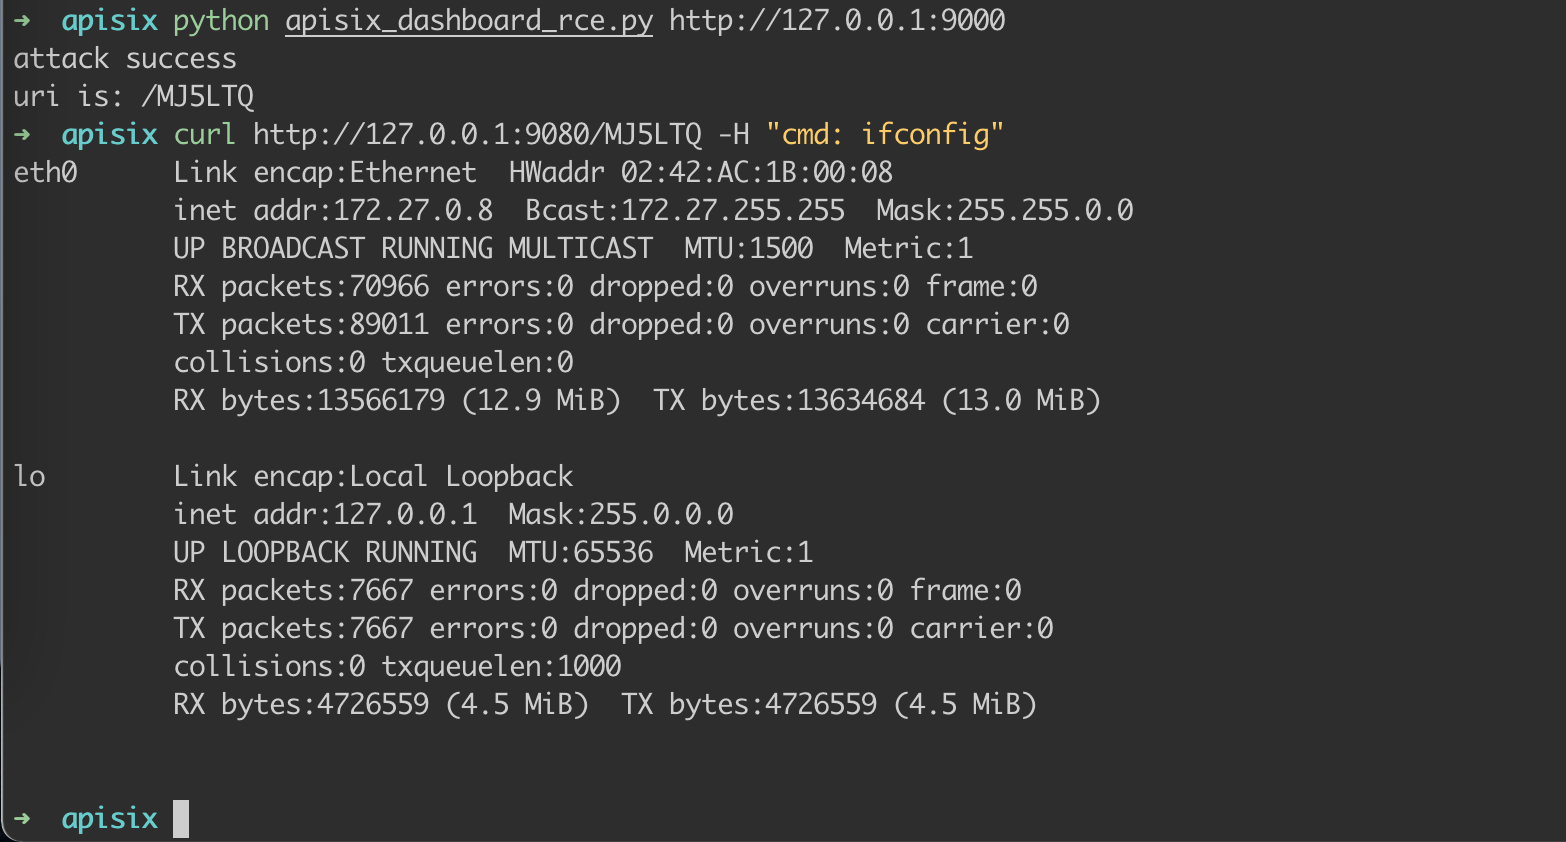 xiju2003/-cve-2021-45232
भेद्यता Apache APISIX Dashboard संस्करण 2.10.1 को प्रभावित करती है।
 xshadow-here/cve-2026-0740
CVE-2026-0740 के लिए स्वचालित सामूहिक शोषक, जो Ninja Forms File Uploads प्लगइन में एक अनधिकृत मनमाना फ़ाइल अपलोड है, जो तैयार किए गए अपलोड के माध्यम…
 xal6/cve-2026-64638-banner-poc
एक स्व-सबमिटिंग HTML ट्रिगर पेज उत्पन्न करता है जो WordPress लॉगिन में परावर्तित HTML इंजेक्शन (CVE-2026-64638) का शोषण करके एक कस्टम बैनर प्रदर्शित…
 x41sec/cve-2021-34600
CVE-2021-34600 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Proxmark3 RFID हार्डवेयर का उपयोग करके Telenot एक्सेस कंट्रोल सिस्टम में कुंजी जनरेशन भेद्यता…
 x04000/autopwnkit
PWNKIT (CVE-2021-4034) शोषण को स्वचालित करने के लिए एक उपकरण
 whyiamsobusy/cve-2026-4350
शोषण और प्रूफ-ऑफ-कॉन्सेप्ट Perfmatters WordPress प्लगइन में मनमानी फ़ाइल विलोपन (CVE-2026-4350) के लिए, कमजोर संस्करणों के परीक्षण हेतु Python शोषण…
 weirdindiankid/copy-fail
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो अधिकांश Linux वितरणों और CPUs पर एक सामान्य उपयोगकर्ता को root तक बढ़ा देता है।
 walac/cve-2021-3864
CVE-2021-3864 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो logrotate में एक विशेषाधिकार वृद्धि (privilege escalation) भेद्यता है, जो रूट एक्सेस प्राप्त…
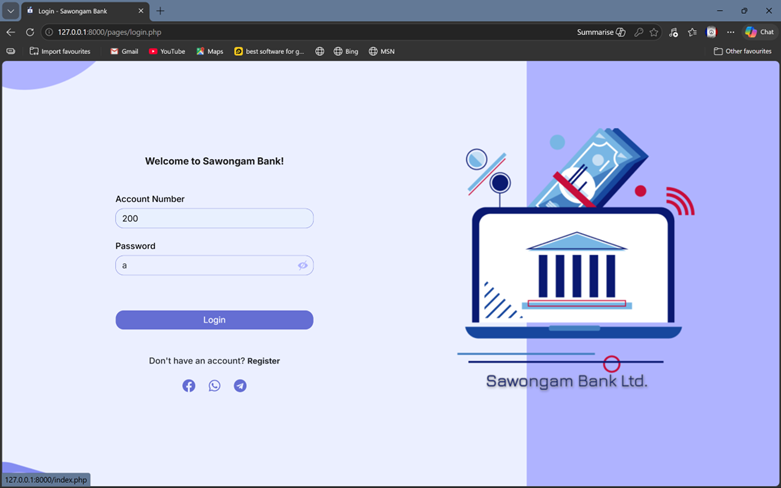 vytlanikhil/cve-2026-37272
प्रूफ-ऑफ-कॉन्सेप्ट Web 1.0 में Bank Management System में एक reflected XSS भेद्यता के लिए, जो settings.php में msg पैरामीटर के माध्यम से शोषण को…
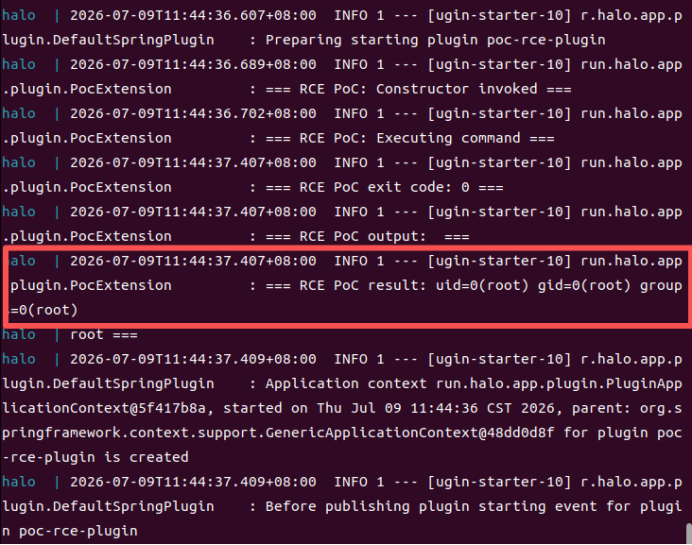 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4 में अमान्य प्लगइन URI इंस्टॉलेशन के माध्यम से प्रमाणित रिमोट कोड निष्पादन भेद्यता का प्रदर्शन करता है, जिसमें तकनीकी विश्लेषण और…
 typeconfused/cve-2026-24061
GNU InetUtils से GNU telnetd सेवा प्रमाणीकरण-बाईपास
 tony102741/cve-2026-15469
# CVE-2026-15469 का परामर्श और तकनीकी विश्लेषण TP-Link Deco राउटरों में हार्ड-कोडेड RSA-512 मेश ग्रुप प्राइवेट की, जिसमें मूल कारण, प्रभाव, और…
 themaxlpalfaboy/cve-2025-54897-lab
शैक्षिक प्रयोगशाला जो Microsoft SharePoint में एक deserialization भेद्यता का प्रदर्शन करती है, जो रिमोट कोड निष्पादन को सक्षम बनाती है, साथ ही अधिकृत…
 thehackersbrain/cve-2021-41773
Python एक्सप्लॉइट Apache HTTP Server 2.4.49 पाथ ट्रैवर्सल और रिमोट कोड एक्ज़ीक्यूशन (CVE-2021-41773) के लिए, जो कमजोर सर्वरों पर LFI और RCE को सक्षम…
 theexploiters/cve-2024-40111-exploit
CVE-2024-40111 के लिए एक्सप्लॉइट: Automad 2.0.0-alpha.4 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)








