
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 khwajasaad267-coder/cve-2024-4577-lab
# Docker-आधारित CTF लैब जो CVE-2024-4577 PHP-CGI आर्गुमेंट इंजेक्शन को प्रदर्शित करता है, जिससे RCE होता है। इसमें कमजोर PHP 5.4.1 CGI, एक्सप्लॉइट…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — हार्ड लिनक्स मशीन राइटअप। CVE-2026-27944 (Nginx UI अनप्रमाणित बैकअप प्रकटीकरण) को CVE-2026-3888 (snapd रेस कंडीशन LPE) के साथ जोड़कर…
 julichaan/cve-2026-31431-python-copyfail-poc
Python एक्सप्लॉइट CVE-2026-31431 के लिए, जो setuid बाइनरीज़ के पेज कैश भ्रष्टाचार के माध्यम से Linux कर्नेल विशेषाधिकार वृद्धि है, जिससे रूट एक्सेस…
 jimmexploit/cve-2026-42167-poc
CVE-2026-42167 के लिए ProFTPD mod_sql में कार्यात्मक SQL इंजेक्शन शोषण, जो बिना प्रमाणीकरण के हमलावरों को USER पैरामीटर के माध्यम से कमांड इंजेक्ट…
 jake-young-dev/cve-2026-27944
CVE-2026-27944 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो उजागर निजी कुंजी एंडपॉइंट के माध्यम से nginx-ui बैकअप के डिक्रिप्शन को प्रदर्शित करता है,…
 jarnovandenbrink/cve-2026-26128
Kerberos प्रतिबिंब का शोषण Windows Active Directory में यूनिकोड सामान्यीकरण के माध्यम से करता है, ताकि ADCS और MSSQL तक प्रमाणीकरण को रिले किया जा…
 imbas007/poc_cve-2026-41940
CVE-2026-41940 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो cPanel को लक्षित करता है, जो कमजोर होस्ट्स पर खाता गणना (account enumeration), कमांड निष्पादन,…
 guiimoraes/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण का Python कार्यान्वयन, जो /etc/passwd को अधिलेखित करने और रूट प्राप्त करने के…
 grabesec/xcp_ng_cve-2026-31431_tester
गैर-विनाशकारी डिटेक्टर CVE-2026-31431 (कॉपी फेल) स्थानीय विशेषाधिकार वृद्धि के लिए XCP-ng 8.3 Dom0 में, पेज-कैश भ्रष्टाचार परीक्षण के माध्यम से…
 gman0x00/keycloak-cve-2026-18963
PoC, Dockerfile प्लेग्राउंड और पैच डिफ़ विश्लेषण से रूट कॉज़।
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
CVE-2018-16763 में उल्लिखित RCE के लिए Python पर आधारित एक fuel CMS एक्सप्लॉइट।
 efeanilarslan/cve-2026-42167-exploit
CVE-2026-42167 (ProFTPD mod_sql) के लिए Python एक्सप्लॉइट। इसमें स्वचालित फ़ाइल स्कैनिंग और समय-आधारित ब्लाइंड डेटा एक्सफ़िल्ट्रेशन की सुविधाएँ शामिल…
 dinosn/cve-2026-6379
# CVE-2026-6379 के लिए Docker-आधारित लैब किट, WP Photo Album Plus में एक अनधिकृत SQL इंजेक्शन। इसमें समय-आधारित ब्लाइंड PoC, मूल-कारण विश्लेषण, और…
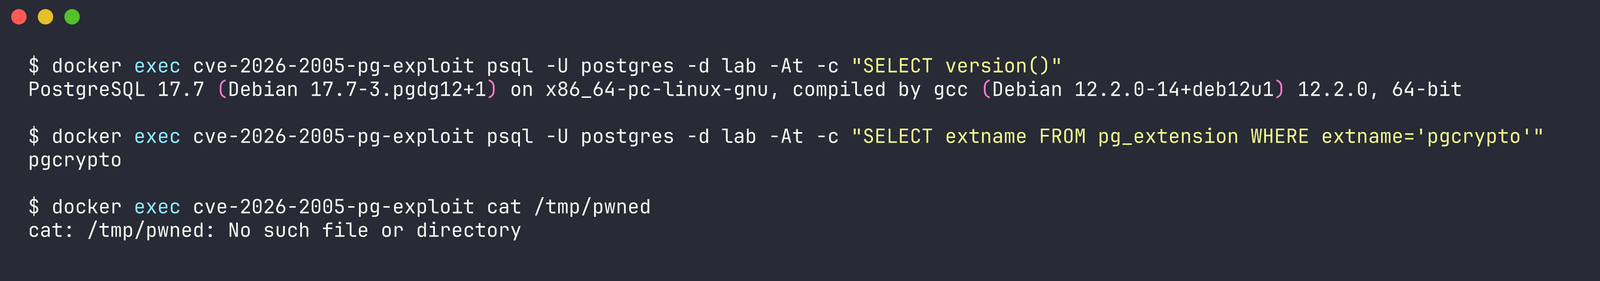 dinosn/cve-2026-2005
CVE-2026-2005 के लिए एक्सप्लॉइट, PostgreSQL के pgcrypto एक्सटेंशन में हीप ओवरफ्लो जो रिमोट कोड एक्ज़ीक्यूशन की ओर ले जाता है। इसमें PoC जनरेटर,…
 debugactiveprocess/cve-2026-18963
Nuclei टेम्पलेट जो कई पथों पर उजागर Keycloak reset-credentials एंडपॉइंट्स का पता लगाने के लिए है, जो CVE-2026-18963 एक्सपोज़र के सत्यापन में सहायता…
 danimrtzp/cve-2026-31431-revshell
हथियारबंद Python एक्सप्लॉइट CVE-2026-31431 के लिए, Linux कर्नेल विशेषाधिकार वृद्धि को एक डेमॉनाइज़्ड रूट रिवर्स शेल के साथ जोड़ता है, जिसमें पूर्ण…
 ckq7703/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए एक्सप्लॉइट जो Netlogon में क्रिप्टोग्राफिक खामी का फायदा उठाकर Active Directory वातावरण में डोमेन एडमिन तक…
 amirhosseinjamshidi64/cve-2026-7567-poc
# CVE-2026-7567 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट WordPress Temporary Login Plugin <= 1.0.0 में प्रमाणीकरण बायपास, जो खाता अधिग्रहण (account…








