
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 ehaoxiongdiycw/cve-2014-085
Nuclei टेम्पलेट और ZooKeeper अनधिकृत पहुंच भेद्यता (CVE-2014-085) का शोषण करने के लिए PoC, जो लक्षित IP पतों के विरुद्ध स्वचालित सुरक्षा परीक्षण को…
 e4zyy/project-cve-2026-75604
Python-आधारित शोषण फ्रेमवर्क CVE-2026-75604 के लिए, जो अधिकृत पेंटेस्टर्स को रिवर्स शेल और वेबशेल तैनाती, लक्ष्य सत्यापन, और प्रॉक्सी समर्थन के साथ…
 hyderpwn/veritas-backup
Metasploit मॉड्यूल जो Veritas Backup Exec Agent SHA-auth NDMP भेद्यता का शोषण करके रिमोट कोड निष्पादन प्राप्त करने के लिए है।
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040 के लिए एक्सप्लॉइट Microsoft SharePoint में, JWT टोकन को algorithm none, कमज़ोर HS256 सीक्रेट्स, और RS256 प्रतिस्थापन के माध्यम से जाली…
 ocfagb/hacktivity-vulns-exploits-lab
राइटअप + CVE विश्लेषण + हैक्टिविटी 'Vulnerabilities, Exploits, and Remote Access Payloads' लैब (netcat शेल, Metasploit, CVE-2010-1240, CVE-2004-2687)…
 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…
 blackhatexploitation/exploit-for-cve-2026-18963
CVE-2026-18963 के लिए एक्सप्लॉइट, जो Keycloak के reset-credentials फ्लो में एक गंभीर बिना प्रमाणीकरण वाला अकाउंट टेकओवर है, जो ईमेल सत्यापन को बायपास…
 abhinavagarwal07/nvidia-gpu-security-poc
NVIDIA Linux GPU ड्राइवर की दो खोजों के लिए PoCs और साक्ष्य, जिन्हें विक्रेता द्वारा अपेक्षित/इच्छित व्यवहार के रूप में बंद किया गया: NVML के माध्यम…
 yashas-13/pentx-vapt-skill
ओपन-सोर्स AI-संचालित 5-चरणीय VAPT पेंटेस्ट एजेंट — recon/scan/vuln/exploit/report, PoC के साथ
 blinky-keys/cve-2026-48060
लिटेस्टार 2.21.0 में CSRF टोकन के माध्यम से HTML इंजेक्शन भेद्यता प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और असुरक्षित एप्लिकेशन, परीक्षण…
 eqstlab/cve-2026-19478
CVE-2026-19478 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, GitLab CE/EE में एक अनप्रमाणित GraphQL इंजेक्शन जो मनमाने मेथड इनवोकेशन और प्रोजेक्ट विलोपन की…
 eqstlab/cve-2026-72898
अनधिकृत ब्लाइंड SQL इंजेक्शन एक्सप्लॉइट Metabase के लिए, जो पासवर्ड रीसेट एंडपॉइंट में रॉ SQL इंजेक्शन का फायदा उठाकर टाइम-आधारित तकनीकों के माध्यम…
 horkimhab/cve-2026-18431
शैक्षिक भंडार, जो नियंत्रित वातावरण में CVE-2026-18431 के अध्ययन और अनुसंधान के लिए है, जिसमें सेटअप निर्देश और अधिकृत सुरक्षा परीक्षण हेतु संबंधित…
 horkimhab/cve-2026-8467
CVE-2026-8467 अनुसंधान के लिए शैक्षिक भंडार, अधिकृत सुरक्षा परीक्षण और भेद्यता जागरूकता के लिए प्रूफ-ऑफ-कॉन्सेप्ट संसाधन और मार्गदर्शन प्रदान करता है।
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313
 zeetee1235/cve-2026-21962
CVE-2026-21962 के लिए सत्यापित PoC और विश्लेषण, जो Oracle HTTP Server/WebLogic Proxy Plug-in में URI सामान्यीकरण असंगति के माध्यम से एक्सेस-कंट्रोल…
 bickzero93/cve-2026-76904
जियोसर्वर WFS एंडपॉइंट्स की इन्वेंट्री करने और PostGIS/GeoTools में समय-आधारित SQL इंजेक्शन कमजोरियों की पुष्टि करने के लिए पायथन स्क्रिप्ट्स, जिनमें…
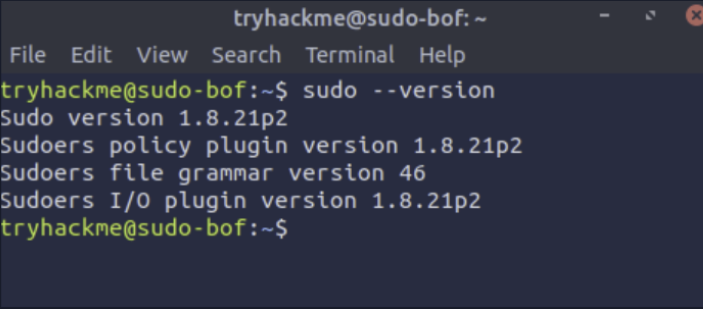 devteam6rabbit/cve-2019-18634-writeup
sudo बफर ओवरफ्लो का विश्लेषण जो sudo संस्करण <1.8.26 को प्रभावित करता है और सार्वजनिक रूप से उपलब्ध एक्सप्लॉइट्स को संकलित करने के लिए GCC का उपयोग…








