
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 hkenzokimura/cve-2021-1675
# PrintNightmare (CVE-2021-1675/34527) के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट सिम्युलेटेड गैर-कार्यात्मक पेलोड, हमले के प्रवाह विश्लेषण, MITRE मैपिंग,…
 hkenzokimura/cve-2025-31324
CVE-2025-31324 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, SAP NetWeaver Visual Composer में एक अनप्रमाणित फ़ाइल अपलोड, जिसमें पहचान मार्गदर्शन, MITRE…
 isaca0315/cve-2026-44578-next-js-ssrf
यह लैब ठीक हो सकती है या गलत, यह परीक्षण में है लेकिन इसे काम करना चाहिए, AI से पूछो हाहाहा
 isaca0315/cve-2026-64849-poc-lab
यह लैब ठीक हो सकती है या गलत, AI से पूछो, मैं टेस्ट कर रहा हूँ लेकिन इसे काम करना चाहिए hahahah
 r3vpwnx/cve-2025-57819
FreePBX 16 एंडपॉइंट मैनेजर (CVE-2025-57819) के लिए अनप्रमाणित SQL इंजेक्शन से RCE शोषण। cron_jobs के माध्यम से वेबशेल लिखने के लिए स्टैक्ड क्वेरीज़…
 0xterror/cve-2026-52774-yeswiki-xss
YesWiki के Bazar विजेट हैंडलर में एक reflected XSS भेद्यता।
 skraft9/cve-2024-12356
गैर-विनाशकारी डिटेक्टर BeyondTrust Remote Support और PRA में अनप्रमाणित RCE के लिए, तर्क इंजेक्शन और PostgreSQL एस्केप बाईपास को जोड़कर समय-आधारित…
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: अनधिकृत संगठन पंजीकरण अनुचित निमंत्रण टोकन सत्यापन के माध्यम से
 0xlyvio/cve-2026-18963-keycloak
CVE-2026-18963 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Keycloak रीसेट-क्रेडेंशियल बाईपास जो अकाउंट टेकओवर की ओर ले जाता है। भेद्यता को प्रदर्शित…
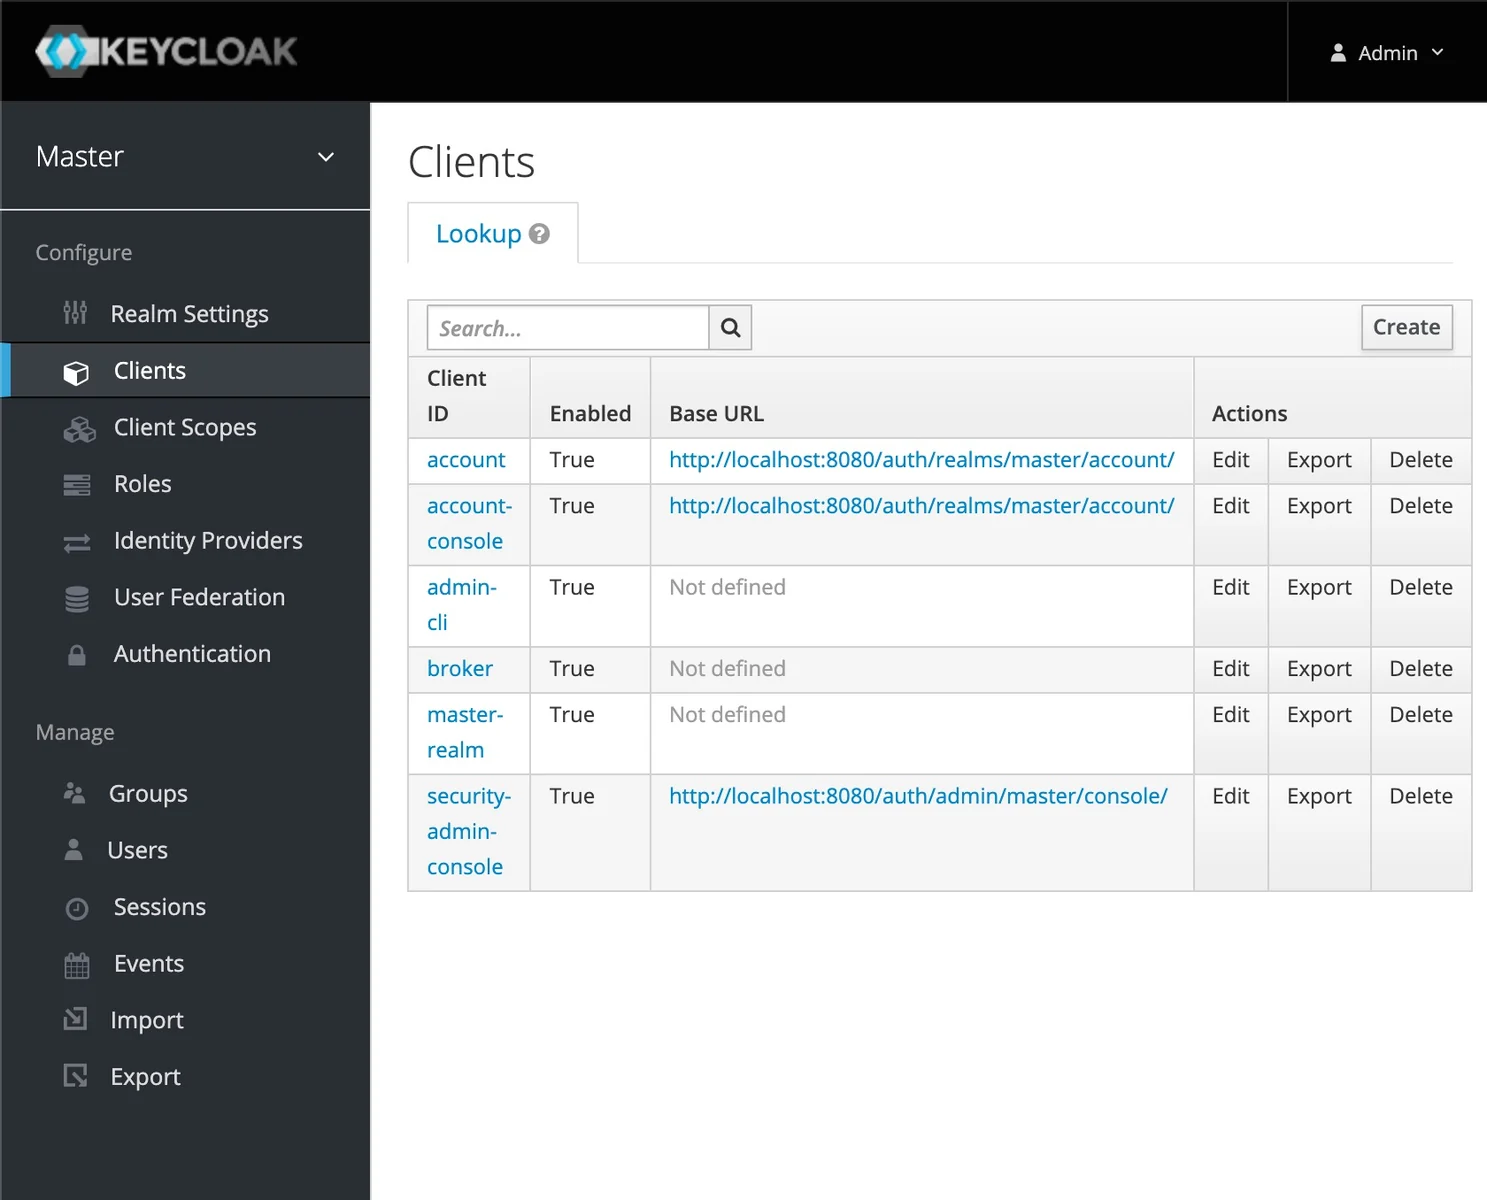 0xlyvio/cve-2020-10770-keycloak-exploit-poc
चरण-दर-चरण मार्गदर्शिका जो Docker सेटअप, लिसनर कॉन्फ़िगरेशन, और शमन सलाह के साथ Keycloak ब्लाइंड SSRF भेद्यता (CVE-2020-10770) को पुनः उत्पन्न करने…
 atiilla/cve-2026-27876
Grafana SQL एक्सप्रेशन्स आर्बिट्ररी फ़ाइल राइट टू RCE
 dmonst3r/cve-2015-1579
पायथन एक्सप्लॉइट CVE-2015-1579 के लिए जो WordPress Slider Revolution <= 4.1.4 को लक्षित करता है, जो रिमोट फ़ाइल डिस्क्लोज़र की अनुमति देता है। उपयोग:…
 dmonst3r/cve-2015-8562
जूमला 1.5 - 3.4.5 ऑब्जेक्ट इंजेक्शन RCE X-Forwarded-For हेडर
 galisko/cve-2025-24799
अनधिकृत SQL इंजेक्शन एक्सप्लॉइट GLPI संस्करण 10.0.18 से पहले के लिए, जो /index.php/ajax/ एंडपॉइंट के माध्यम से डेटाबेस एन्यूमरेशन, क्रेडेंशियल…
 juanpoch/cve-2026-73570
ज़िम्ब्रा कोलैबोरेशन सूट RCE — SMTP लॉग पॉइज़निंग → स्वैचडॉग → OS कमांड इंजेक्शन (CVSS 8.9, CISA KEV)
 mngunibanda1-prog/jozini-network-scanner
पायथन-आधारित नेटवर्क स्कैनर जिसमें पोर्ट स्कैनिंग, बैनर ग्रैबिंग, और भेद्यता पहचान एवं रिपोर्टिंग के लिए RouterOS CVE मैपिंग शामिल है।
 sq00ky/zero-logon-exploit
पायथन स्क्रिप्ट जो Zerologon (CVE-2020-1472) का शोषण करके Netlogon प्रमाणीकरण बायपास करती है और डोमेन कंट्रोलर का पासवर्ड null पर रीसेट कर देती है।
 slo-cyber-sec/cve-2026-78851
तकनीकी सलाह जो Grav CMS के Twig media_directory() फ़ंक्शन में प्रमाणित पथ-ट्रैवर्सल भेद्यता का विवरण देती है, जो मनमाने निर्देशिका गणना और…








