#1

 bcoles/kasld
KASLD एक स्थानीय प्रक्रिया से Linux kernel के virtual और physical memory layout को derandomize करता है, जो भी उसका vantage — privilege,…
 cervantessec/cervantes
पेंटेस्टर्स और रेड टीमों के लिए ओपन-सोर्स सहयोगी प्लेटफॉर्म, जो एक केंद्रीकृत कार्यक्षेत्र से प्रोजेक्ट्स, क्लाइंट्स, कमजोरियों का प्रबंधन और…
 ghostvectoracademy/dllhijackhunter
Automated DLL हाइजैकिंग खोज, सत्यापन और पुष्टि। स्थानीय गलत कॉन्फ़िगरेशन को हथियारबद्ध, पुष्ट हमले के पथों में बदलना।
 shutdownrepo/smartbrute
एक्टिव डायरेक्टरी डोमेन सेवाओं के लिए पासवर्ड स्प्रेइंग और ब्रूटफोर्सिंग टूल
 momenbasel/htb-writeups
500+ Hack The Box मशीन लेखों, 400+ चुनौती समाधानों और इंटरैक्टिव शिक्षण उपकरणों का संरचित संग्रह, जिसमें ज्ञान ग्राफ, आक्रमण पथ आरेख और पेनिट्रेशन…
 betab0t/cve-2017-7494
CVE-2017-7494(लिखने योग्य शेयर से सांबा RCE) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट
 get-get-get-get/powerproxy
पावरशेल SOCKS प्रॉक्सी जिसमें रिवर्स प्रॉक्सी क्षमताएं हैं
 ka1n4t/cve-2020-17530
CVE-2020-17530 (Apache Struts2 S2-061) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें रिमोट कोड निष्पादन परीक्षण हेतु OGNL इंजेक्शन पेलोड शामिल है।
 ajayantoisdev/wasonar
WhatsApp खुफिया और संसाधन थकावट उपकरण। इसमें रीयल-टाइम डिवाइस ट्रैकिंग, साइलेंट RTT प्रोबिंग, और सुरक्षा अनुसंधान के लिए प्रोटोकॉल स्ट्रेस टेस्टिंग…
 theshinigami/mafrida
एक Magisk मॉड्यूल जो Android पर Frida सर्वर चलाने को सुविधा देता है, विशिष्ट संस्करणों को डाउनलोड करने, सर्वर को सक्षम या अक्षम करने, और अधिक के लिए…
 zeropathai/proftpd-cve-2026-42167-poc
ProFTPD में CVE-2026-42167 को प्रदर्शित करने के लिए POCs
 filiplain/fortinet-poc-auth-bypass
Fortinet प्रमाणीकरण बायपास के लिए Bash PoC - CVE-2022-40684
 jakabakos/cve-2017-9096-itext-xxe
CVE-2017-9096 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो iText PDF लाइब्रेरी में दुर्भावनापूर्ण XMP मेटाडेटा और फॉर्म फ़ील्ड के माध्यम से XML एक्सटर्नल…
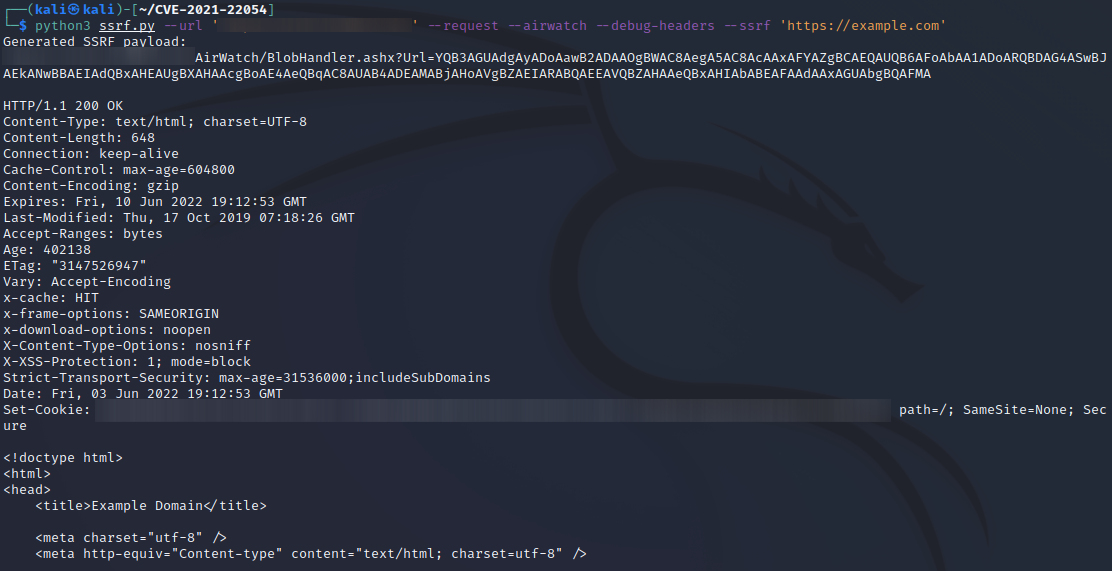 mksx/cve-2021-22054
SSRF पेलोड उत्पन्न करें
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Apache log4j RCE CVE-2021-44228 के लिए एक सामान्य पेलोड जनरेटर
 00xcanelo/cve-2025-32778
CVE-2025-32778 के लिए PoC एक्सप्लॉइट: Web-Check OSINT टूल में कमांड इंजेक्शन
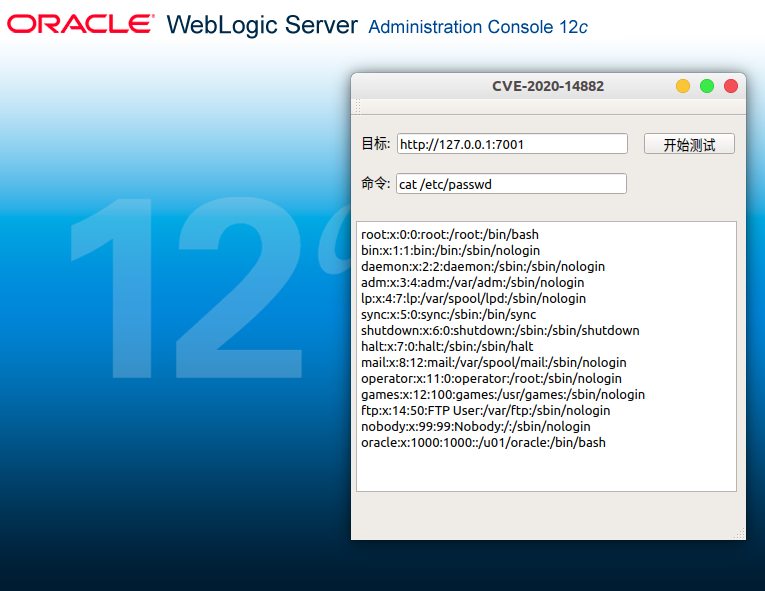 ormicron/cve-2020-14882-gui-test
Qt-आधारित ग्राफिकल CVE-2020-14882 भेद्यता इको परीक्षण उपकरण।