
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 thecybergeek/cve-2019-16405.rb
CVE-2019-16405 के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट
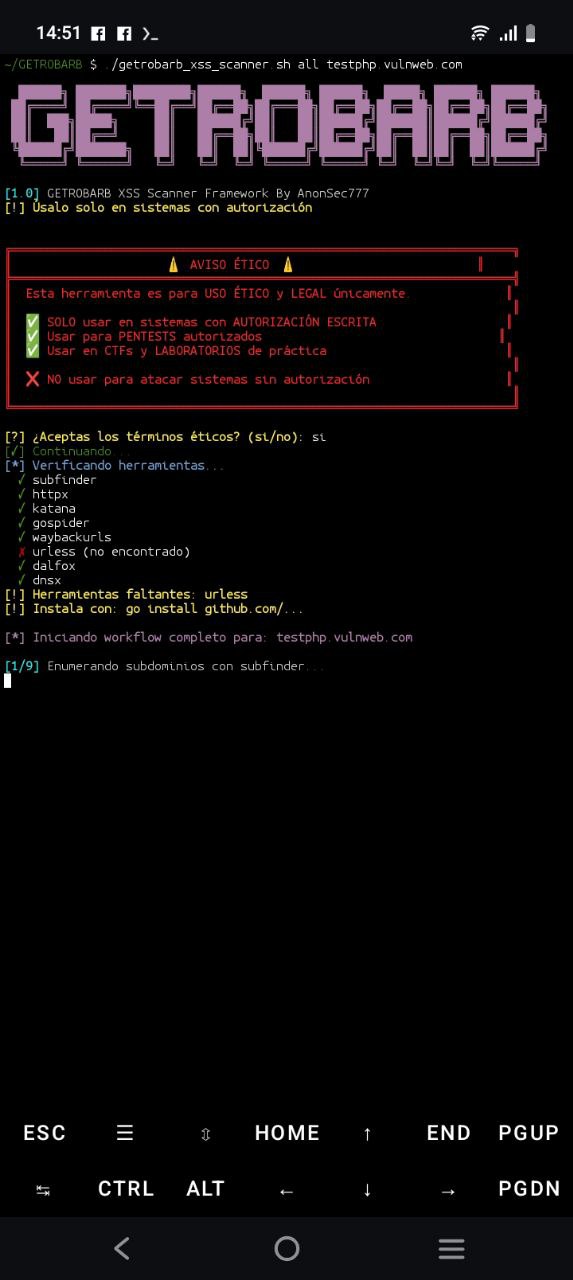 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 bridgeralderson/cve-2024-51482
ZenoMinder ब्लाइंड SQL इंजेक्शन PoC
 flojboj/cve-2022-0944
SQLPad - टेम्पलेट इंजेक्शन (SQLPad RCE [CVE-2022-0944] के लिए POC शोषण)
 theeblind/cve-2018-18387
playSMS < = 1.4.2 - विशेषाधिकार वृद्धि
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow प्री-ऑथ RCE फ्रेमवर्क 🔥 JS इंजेक्शन → सैंडबॉक्स एस्केप → RCE → रूट। विशेषताएं: --detect, --exec, रिवर्स/इंटरैक्टिव शेल, बैच…
 mc-17/cve-2023-38609
पैकेज स्क्रिप्ट का उपयोग करके SIP बाइपास
 joshuavanderpoll/cve-2025-14847
CVE-2025-14847 (MongoBleed)
 irsl/cve-2022-3168-adb-unexpected-reverse-forwards
adb में दोष का शोषण करने के लिए प्रूफ ऑफ कॉन्सेप्ट कोड जो होस्ट पर मनमानी गंतव्यों के लिए नेटवर्क कनेक्शन खोलने की अनुमति देता था
 haidv35/cve-2021-21972
CVE-2021-21972 के लिए शोषण जो VMware vCenter Server को लक्ष्य बनाता है, vSphere Client के माध्यम से दूरस्थ कोड निष्पादन को सक्षम करता है।
 zeronohacker/cve-2019-9766
Free MP3 CD Ripper 2.6 संस्करण में स्टैक बफर ओवरफ्लो भेद्यता (CVE-2019-9766) मौजूद है, दूरस्थ हमलावर विशेष रूप से तैयार .mp3 फ़ाइल के माध्यम से इस…
 sapellaniz/cve-2022-48474_cve-2022-48475
CVE-2022-48474 और CVE-2022-48475 PoCs और एक्सप्लॉइट्स
 greek0x0/cve-2022-30526
Metasploit मॉड्यूल CVE-2022-30526 का शोषण करने के लिए, जो कमजोर लक्ष्यों के विरुद्ध स्वचालित दूरस्थ कोड निष्पादन प्रदान करता है।
 gquere/cve-2018-16987
CVE-2018-16987 का तकनीकी प्रकटीकरण: Squash TM प्रशासन पैनल में बाहरी सेवा पासवर्ड का स्पष्ट पाठ भंडारण, CVSS 4.1 स्कोरिंग और शोषण विवरण के साथ।

 xpgdgit/cve-2015-5531
Python-आधारित एक्सप्लॉइट CVE-2015-5531 के लिए, जो Elasticsearch में रिमोट कोड एक्ज़ीक्यूशन भेद्यता को लक्षित करता है। स्वचालित शोषण और सुरक्षा…
 xl337x/cve-2023-31902
Mobile Mouse 3.6.0.4 के लिए Pre-auth RCE शोषण TCP (पोर्ट 9099) और WebSocket (पोर्ट 35913) के माध्यम से Python स्क्रिप्ट्स के साथ LAN पर अप्रमाणित…
 xshadow-here/cve-2026-8732
WP Maps Pro <= 6.1.0 - बिना प्रमाणीकरण के विशेषाधिकार वृद्धि एडमिनिस्ट्रेटर खाता निर्माण के माध्यम से








