
 #1
 galkan/crowbar
Crowbar एक ब्रूट फोर्सिंग टूल है जिसका उपयोग पेनिट्रेशन टेस्ट के दौरान किया जा सकता है। इसे उन प्रोटोकॉल का समर्थन करने के लिए विकसित किया गया है जो…
 dedsec1121fk/dedsec
शैक्षिक एंड्रॉइड (टर्मक्स) टूलकिट जो व्यावहारिक स्क्रिप्ट, फिशिंग सिमुलेशन और गोपनीयता उपयोगिताओं के माध्यम से पेनिट्रेशन टेस्टिंग, OSINT, सोशल…
 group3r/group3r
एडी समूह नीति में कमजोरियां खोजें, लेकिन इसे ग्रुपर2 से बेहतर करें।
 mcw0/poc
इन PoC के लिए Issues अक्षम कर दिए गए हैं, क्योंकि ये केवल PoC हैं, सार्वजनिक डोमेन में हैं और असमर्थित हैं।
 dockersecurityplayground/dsp
नेटवर्क सुरक्षा और पेनिट्रेशन टेस्ट तकनीकों के अध्ययन के लिए एक माइक्रोसर्विसेस-आधारित ढांचा
 payatu/tiredful-api
REST API पर आधारित एक जानबूझकर डिज़ाइन की गई टूटी हुई वेब एप्लिकेशन।
 slowerzs/thievingfox
पोस्ट-एक्सप्लॉइटेशन क्रेडेंशियल हार्वेस्टिंग टूलकिट जो पासवर्ड मैनेजरों और विंडोज उपयोगिताओं में इंजेक्ट करता है, DLL प्रॉक्सीइंग, COM हाइजैकिंग और…
 knavesec/max
BloodHound के लिए उपकरणों का सूट जो डोमेन पासवर्ड ऑडिटिंग, विशेषाधिकार पथ विश्लेषण, एज मैनिपुलेशन और कस्टम Cypher क्वेरीज़ को सक्षम बनाता है ताकि…
 nullhypothesis/exitmap
टोर एग्ज़िट रिले के लिए एक तेज़ और मॉड्यूलर स्कैनर। कैननिकल रिपॉज़िटरी (इश्यू ट्रैकर सहित) https://gitlab.torproject.org/tpo/network-health/exitmap…
 paranoidninja/brute-ratel-c4-community-kit
इस रिपॉजिटरी में Brute Ratel C4 (https://bruteratel.com/) के लिए स्क्रिप्ट, कॉन्फ़िगरेशन और डिप्रेकेटेड पेलोड लोडर शामिल हैं।
 ferreiraklet/jeeves
समय-आधारित ब्लाइंड SQL इंजेक्शन पहचान उपकरण, रीकॉन और बग बाउंटी के लिए। एकल URL या सूचियाँ स्वीकार करता है, कस्टम हेडर, प्रॉक्सी और स्वचालित भेद्यता…
 nodiuus/nocturne
x86-64 PE के लिए एक bin2bin कोड वर्चुअलाइज़र
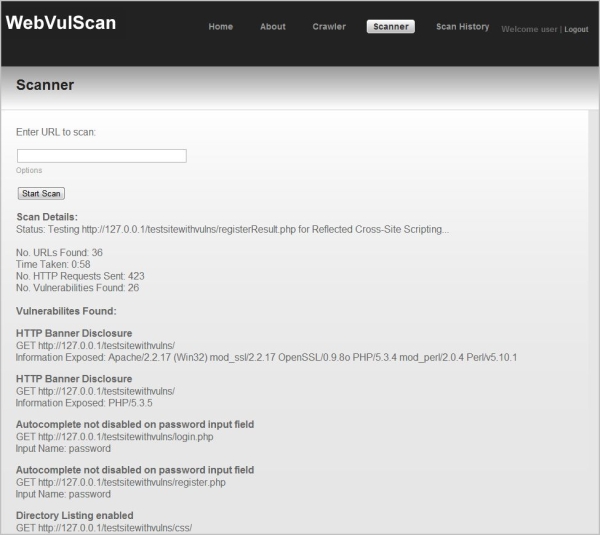 dermotblair/webvulscan
वेब एप्लिकेशन भेद्यता स्कैनर।

 fportantier/vulpy
सुरक्षित विकास सीखने के लिए असुरक्षित Python एप्लिकेशन
 zer-far/spurt
HTTP स्ट्रेस टेस्टिंग टूल जो वेब सर्वरों को ओवरलोड कर सकता है।
 nccgroup/vulnerabledotnethttpremoting
उदाहरण कमजोर .NET HTTP रिमोटिंग









