
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/payatu/tiredful-api
वेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubpayatu/tiredful-api

Tiredful-API

REST API पर आधारित एक जानबूझकर डिज़ाइन की गई टूटी हुई वेब एप्लिकेशन।

रिपॉजिटरी देखें
583146766 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Tiredful API क्या है?

Tiredful API जानबूझकर डिज़ाइन की गई एक टूटी हुई (broken) ऐप है। इस वेब ऐप का उद्देश्य डेवलपर्स, QA या सुरक्षा पेशेवरों को वेबसर्विसेज (REST API) में असुरक्षित कोडिंग प्रथाओं के कारण मौजूद खामियों के बारे में सिखाना है।
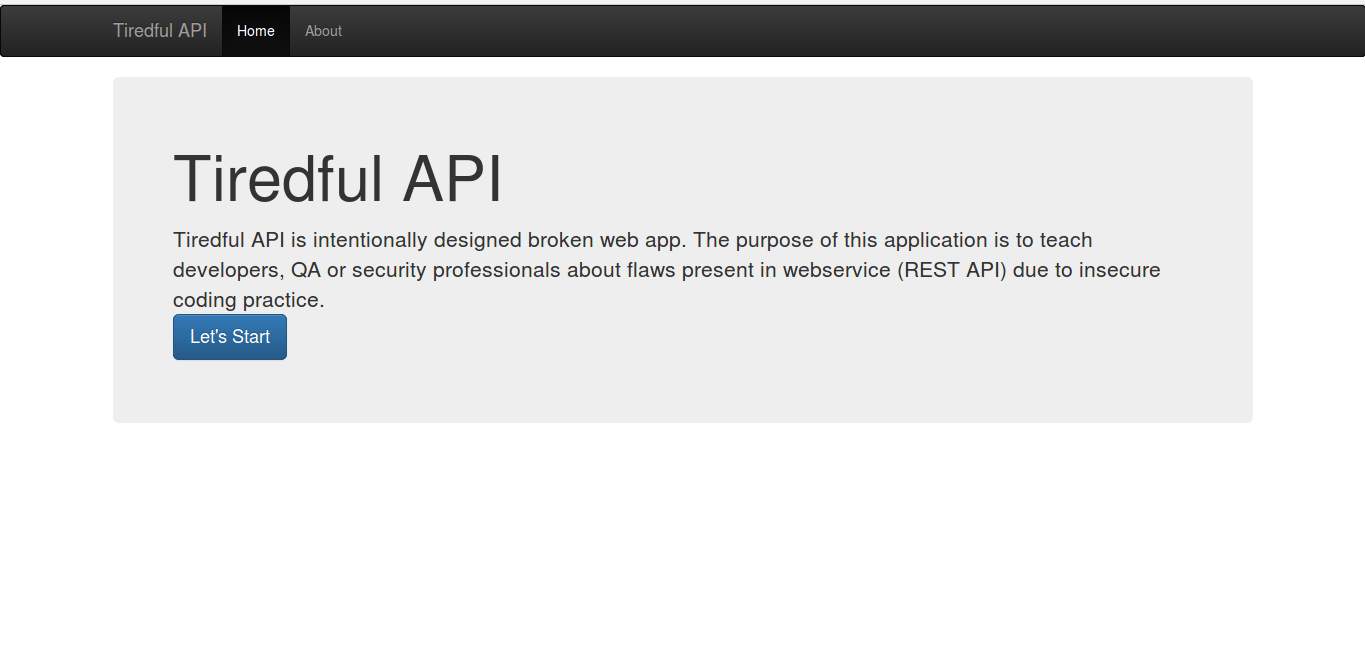
Tiredful API image

Tiredful API का उपयोग कौन कर सकता है?

  • वेब डेवलपर
  • वेब पेंटेस्टर
  • सुरक्षा पेशेवर
  • छात्र

Tiredful API में क्या शामिल है?

मैंने अधिकांश कमजोरियों को कवर करने की कोशिश की है, मुझे यकीन है कि हम कुछ कमजोरियों से चूक गए हैं। यदि आप किसी अच्छी कमजोरी के बारे में जानते हैं जिसे शामिल किया जाना चाहिए, तो कृपया मुझे संपर्क करें। फिलहाल मैंने निम्नलिखित कमजोरियों को शामिल किया है।

  • सूचना प्रकटीकरण (Information Disclosure)
  • असुरक्षित प्रत्यक्ष वस्तु संदर्भ (Insecure Direct Object Reference)
  • अभिगम नियंत्रण (Access Control)
  • थ्रॉटलिंग (Throttling)
  • SQL इंजेक्शन (SQLite)
  • क्रॉस साइट स्क्रिप्टिंग (Cross Site Scripting)

आप यहां समाधान देख सकते हैं

क्या मैं योगदान दे सकता हूं?

हाँ, आप उन कमजोरियों का विवरण भेजकर हमारी मदद कर सकते हैं जिन्हें हम Tiredful API के भविष्य के संस्करणों में लागू कर सकते हैं। कृपया हमें info[at]payatu.com पर "Tiredful API Scenario" विषय के साथ ईमेल करें।

मुझे Tiredful API कहां मिल सकती है?

स्रोत लिंक से डाउनलोड किया जा सकता है।

Tiredful API कैसे चलाएं?

Tiredful API को Django Framework और Django Rest Framework का उपयोग करके विकसित किया गया है, इसलिए वेब सर्वर चलाने के लिए उपयोगकर्ता को निम्नलिखित कमांड निष्पादित करने की आवश्यकता है।

  • स्रोत फ़ोल्डर पर जाएं और manage.py फ़ाइल का पता लगाएं।
  • फिर python manage.py runserver निष्पादित करें।
  • यदि स्थिर फ़ाइलें लोड नहीं हो रही हैं, तो उपरोक्त कमांड को insecure फ़्लैग के साथ निष्पादित करें यानी python manage.py runserver --insecure यदि आपको वेब सर्वर शुरू करने में कोई समस्या आ रही है, तो कृपया django documentation admin या django documentation tutorial देखें। यदि आप अभी भी डेवलपमेंट सर्वर चलाने में सक्षम नहीं हैं, तो कृपया मुझे संपर्क करें।

नोट: requirements.txt में निर्दिष्ट संस्करण के साथ आवश्यक लाइब्रेरी का उपयोग करने की अनुशंसा की जाती है। कृपया अधिक जानकारी के लिए यह देखें

डॉकर कंटेनर

आप Docker के माध्यम से Tiredful चला सकते हैं। बस निष्पादित करें:

docker build -t tiredful .
docker run -p 8000:8000 --name tiredful -it tiredful

http://localhost:8000/ पर जाएं और आप तैयार हैं। सर्वर को बंद करने के लिए CTRL-C का उपयोग करें।

नए JWT आधारित परिदृश्य जोड़े गए। अपडेटेड रिपॉजिटरी repo पर उपलब्ध है

Python3 संगत कोड

Tiredful API Python3

प्रतिक्रिया और बग रिपोर्ट

हमें Tiredful API के साथ आपके अनुभव के बारे में सुनकर खुशी होगी। कृपया हमें info [at] payatu [dot] com या siddharth [dot] bezalwar [at] gmail [dot] com पर "Tiredful API Issue" विषय के साथ ईमेल करें, जो आप साझा करना चाहते हैं उसके आधार पर। कृपया अपने ईमेल में नीचे दिए गए को शामिल करें।

  • संस्करण सहित ऑपरेटिंग सिस्टम।
  • प्रयुक्त Django Framework।
  • समस्या को दोहराने के चरण।

लेखक

Siddharth Bezalwar

@fattu_medjai | siddharth [dot] bezalwar [at] gmail [dot] com

Payatu के बारे में

Payatu एक बुटीक सुरक्षा परीक्षण कंपनी है जो निम्नलिखित में विशेषज्ञता रखती है:

  • IoT सुरक्षा
  • मोबाइल सुरक्षा
  • क्लाउड सुरक्षा
  • वेब सुरक्षा हम दो अंतर्राष्ट्रीय सुरक्षा सम्मेलनों का भी आयोजन करते हैं

nullcon International Security Conference - http://nullcon.net hardwear.io Hardware Security Conference - http://hardwear.io वेबसाइट: http://payatu.com ईमेल: info (at) payatu dot com


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    343
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    310
  • 5

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    306
  • 6

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    301

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




