
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित

 horkimhab/cve-2026-wordpress
WordPress कमज़ोरियों को लक्षित करने वाला शैक्षिक CVE proof-of-concept संग्रह, जिसमें अधिकृत सुरक्षा अनुसंधान और परीक्षण के लिए सेटअप स्क्रिप्ट और लैब…
 nu11secur1ty/kousei
Python/Go फ्रेमवर्क जो SQL injection PoC अनुरोध उत्पन्न करता है, sqlmap हमलों को स्वचालित करता है, और पैरामीटर डिटेक्शन तथा क्लीनअप के साथ मॉड्यूलर…
 wh02m1/cve-2026-78306
DJI ड्रोन ब्लूटूथ DUML कमांड इंजेक्शन का शोषण करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जो क्रेडेंशियल पढ़ने, Wi-Fi कॉन्फ़िगरेशन बदलने और विमान प्रणालियों को…
 sensepost/objection
Frida-संचालित रनटाइम मोबाइल अन्वेषण टूलकिट जो iOS और Android ऐप सुरक्षा का मूल्यांकन करने के लिए है। SSL पिनिंग को बायपास करें, कीचेन डंप करें, हीप…
 dirkjanm/roadtools
Azure AD/Entra उपकरणों का एक संग्रह जो आक्रामक और रक्षात्मक सुरक्षा उद्देश्यों के लिए है।
 garagehq/nightcrawler
फोन पर स्थानीय AI-संचालित रेड टीमर
 halildeniz/dosinator
DoSinator Python में विकसित एक शक्तिशाली डेनियल ऑफ सर्विस (DoS) परीक्षण उपकरण है।
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind दूरस्थ कोड निष्पादन भेद्यता
 nu11secur1ty/complete-google-dorks
चुनिंदा Google dork क्वेरी का संग्रह, उन्नत खोज इंजन टोही के लिए, जो उजागर डेटाबेस, कॉन्फ़िगरेशन फ़ाइलें, एडमिन पैनल और वेब अनुप्रयोगों में सुरक्षा…
 umesh2807/ghostcat
CVE-2020-1938 शोषण
 nxenon/h2spacex
HTTP/2 अंतिम फ़्रेम सिंक्रोनाइज़ेशन (जिसे सिंगल पैकेट अटैक भी कहा जाता है) Scapy + एक्सप्लॉइट टाइमिंग अटैक्स पर आधारित लो लेवल लाइब्रेरी / टूल
 lumoslab-innovation/openhunterai
वेब, API, और LLM एप्लिकेशन सुरक्षा के लिए लोकल-फर्स्ट AI रेड टीम। आक्रमणकारी-शैली तर्क, साक्ष्य-समर्थित निष्कर्ष, और AI कोडिंग एजेंट्स के लिए कौशल।
 tyeurada/edrevasionworkshop
# “स्टेप-बाय-स्टेप मैलवेयर डेवलपमेंट: लोडर्स से कर्नेल तक EDR को बायपास करना” के लिए कार्यशाला सामग्री, जो DEF CON 34 और BSidesLV 2026 में प्रस्तुत…
 pennyw0rth/netexec
विंडोज/एडी वातावरण में स्वचालित नेटवर्क प्रमाणीकरण परीक्षण, क्रेडेंशियल हार्वेस्टिंग, और पार्श्व आंदोलन के लिए मॉड्यूलर प्रोटोकॉल समर्थन वाला…
 bhassani/eternalbluec
EternalBlue सूट को C/C++ में फिर से बनाया गया है जिसमें शामिल हैं: MS17-010 Exploit, EternalBlue भेद्यता डिटेक्टर, DoublePulsar डिटेक्टर और…
 voidsec/cve-2020-1472
CVE-2020-1472 के लिए शोषण कोड, जिसे Zerologon भी कहा जाता है
 orensv/characterization-and-detection-of-cross-router-covert-channels
इस रिपॉजिटरी में "Characterization and Detection of Cross-Router Covert Channels" पेपर में उपयोग किया गया सोर्स कोड शामिल है।
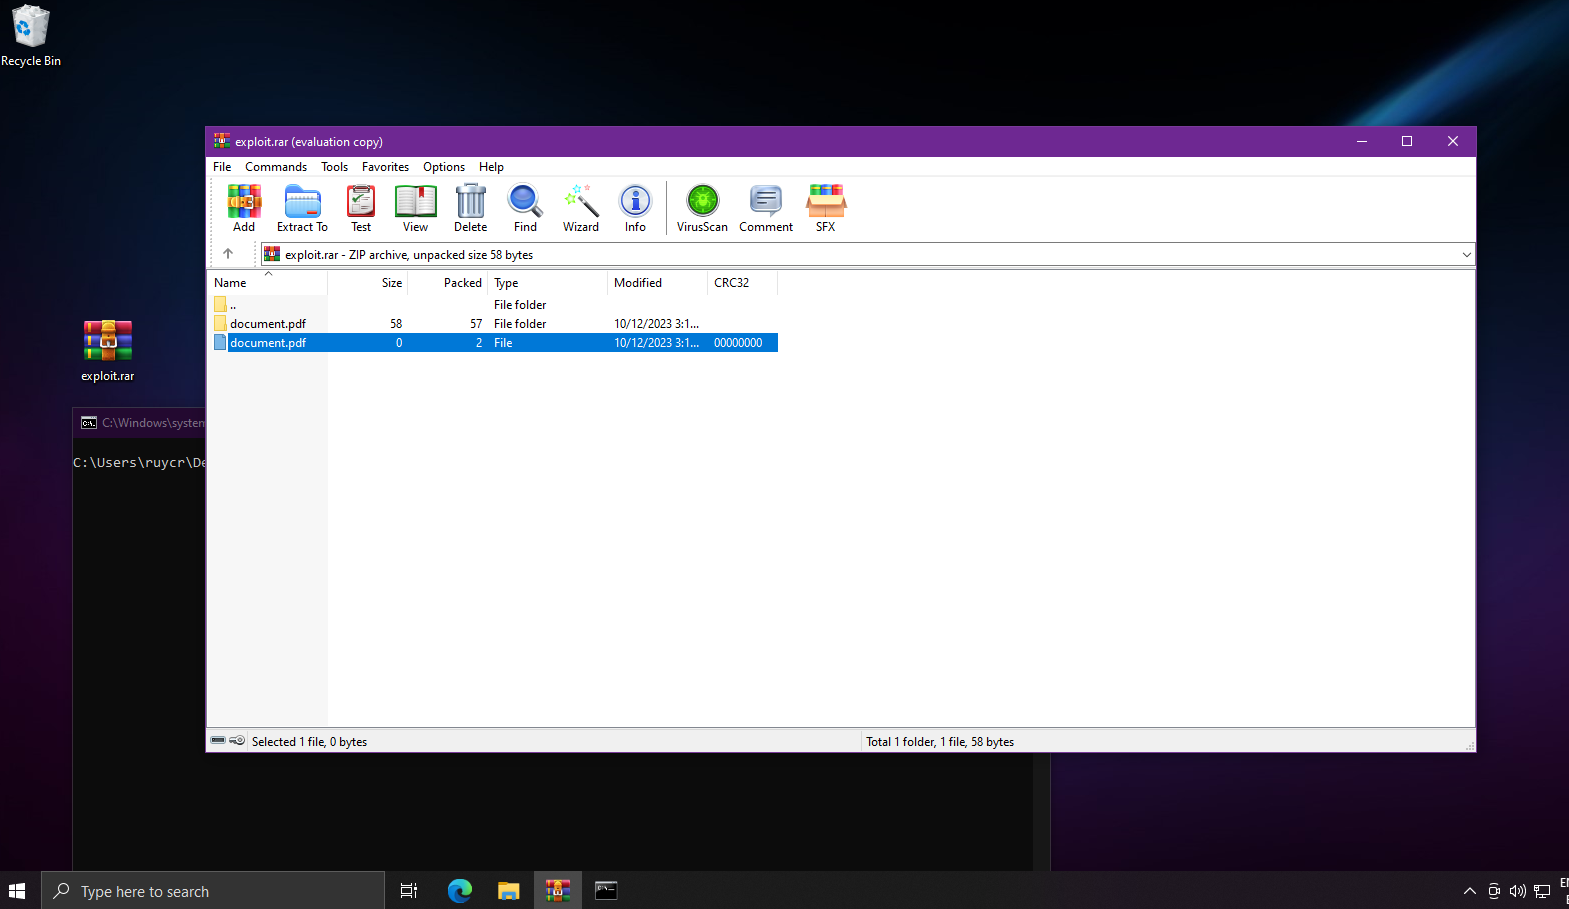 ruycr4ft/cve-2023-38831
CVE-2023-38831 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो कमजोर संस्करणों को लक्षित करता है, स्वचालित शोषण के माध्यम से रिवर्स शेल वितरित करता है।







