
 #1

 bishopfox/cloudfox
क्लाउड पेनिट्रेशन परीक्षणों के लिए स्थितिजन्य जागरूकता को स्वचालित करना।
 ridter/cve-2018-15982_exp
CVE-2018-15982 का एक्सप्लॉइट
 the-infra-company/kcatcher
आपके Kafka क्लस्टर में छिपी हुई चीज़ों को पकड़ें।

 fengguan/arpcut
एक रूटेड Android ऐप जो LAN डिवाइसों को स्कैन करता है और ARP स्पूफिंग के माध्यम से उनकी नेटवर्क पहुँच को काटता या पुनर्स्थापित करता है, साथ में OUI…
 brutelogic/unkover
Bash 403/401 एक्सेस बायपास टेस्टर जो हेडर स्पूफिंग, मेथड टैम्परिंग, पाथ नॉर्मलाइज़ेशन और एन्कोडिंग तकनीकों के साथ एक URL की जाँच करता है, सफल होने पर…
 gmh5225/dropper
JPG/PNG प्रारूप छवियों में पेलोड एम्बेड करने के लिए उपकरण, जिससे उन्हें खोलते समय कुछ क्रियाएँ करने की अनुमति मिलती है।
 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…
 teycir/burpapisecuritysuite
API सुरक्षा परीक्षण के लिए Burp Suite एक्सटेंशन - 15 हमले के प्रकार, 108+ पेलोड, बुद्धिमान फज़िंग, BOLA/IDOR पहचान, AI एकीकरण और स्वचालित टोही के…
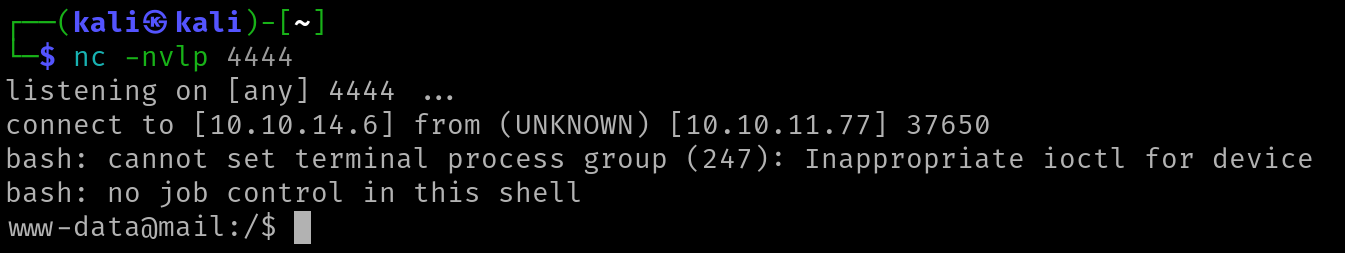 cyberquestor-infosec/cve-2025-49113-roundcube_1.6.10
प्रमाणित रिमोट कोड निष्पादन एक्सप्लॉइट Roundcube 1.6.10 (CVE-2025-49113) के लिए। वेबमेल इंटरफ़ेस के माध्यम से एक निर्मित PHP पेलोड के ज़रिए रिवर्स…
 caybermods/cve-2026-22812-poc
पायथन टूल जो OpenCode में CVE-2026-22812 की जाँच और शोषण करता है, कमांड निष्पादन, फ़ाइल पढ़ने, और पोर्ट 4095-4100 पर मल्टी-टारगेट स्कैनिंग का समर्थन…
 goshs-labs/goshs
रेड टीमर्स और डेवलपर्स के लिए फीचर-रिच सिंगल-बाइनरी फ़ाइल सर्वर। HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM हैश कैप्चर · DNS/SMTP कॉलबैक · TLS…
 a0yami/cve-2025-50505
CVE-2025-50505 के लिए एक्सप्लॉइट, Clash Verge Rev में, जो अनधिकृत API के माध्यम से स्थानीय विशेषाधिकार वृद्धि और रिमोट कोड निष्पादन को प्रदर्शित करता…
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
System Vulnerability Checklist और Network Security Hardening परियोजना जिसमें रीकॉनिसांस, vsFTPd बैकडोर विश्लेषण (CVE-2011-2523), और IPTables का उपयोग…
 githubsecuritylab/seclab-taskflow-agent
MCP-सक्षम मल्टी-एजेंट फ्रेमवर्क, जो डिक्लेरेटिव YAML-आधारित एजेंटिक वर्कफ़्लो के लिए है, और CodeQL एकीकरण के साथ AI-सहायित कोड ऑडिटिंग, भेद्यता…
 gentilkiwi/mimikatz
विंडोज सुरक्षा के साथ खेलने के लिए एक छोटा सा उपकरण
 infosecn1nja/red-teaming-toolkit
यह रिपॉजिटरी एक रेड टीमर और थ्रेट हंटर के लिए अत्याधुनिक ओपन-सोर्स सुरक्षा उपकरण (OST) शामिल करती है।
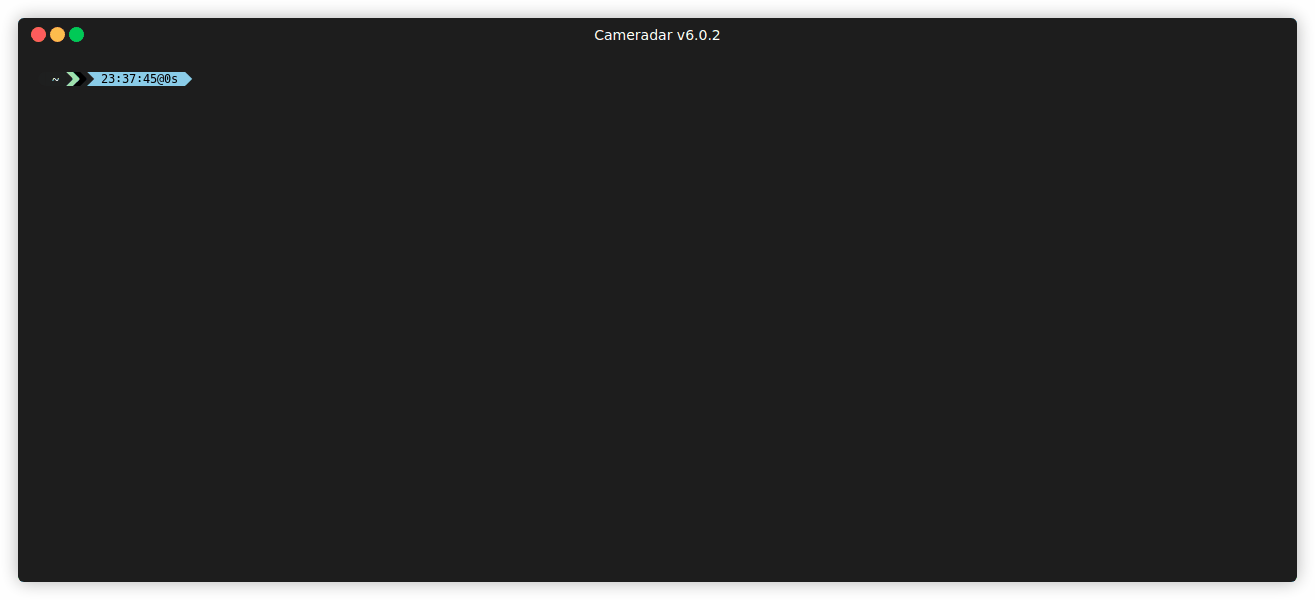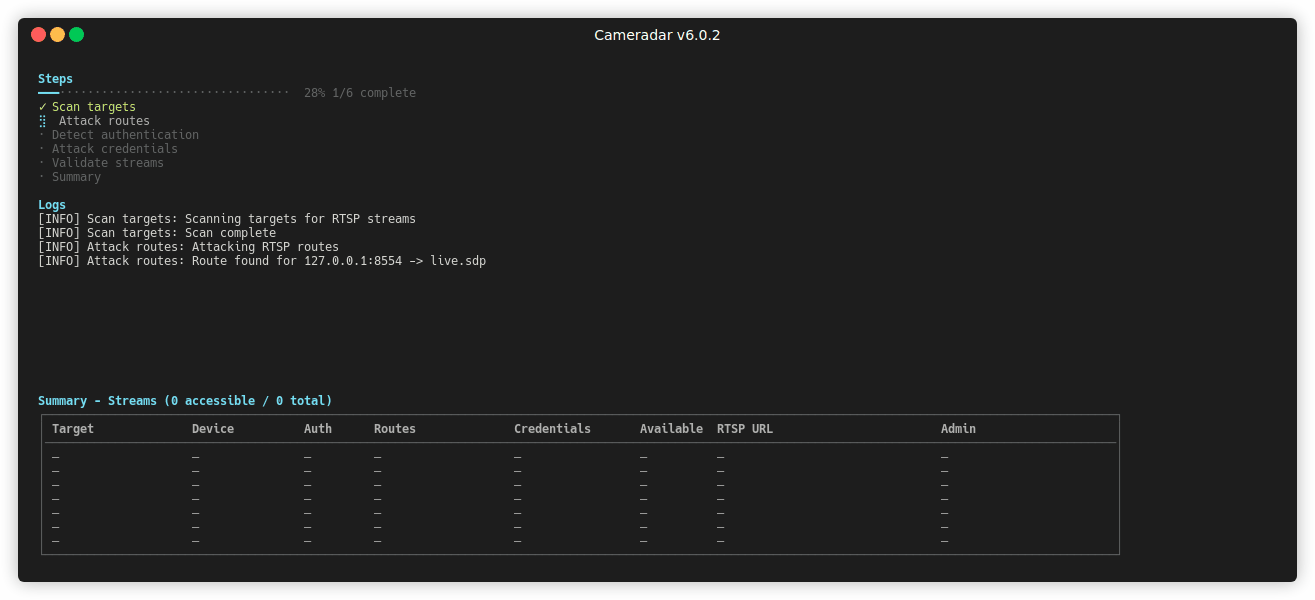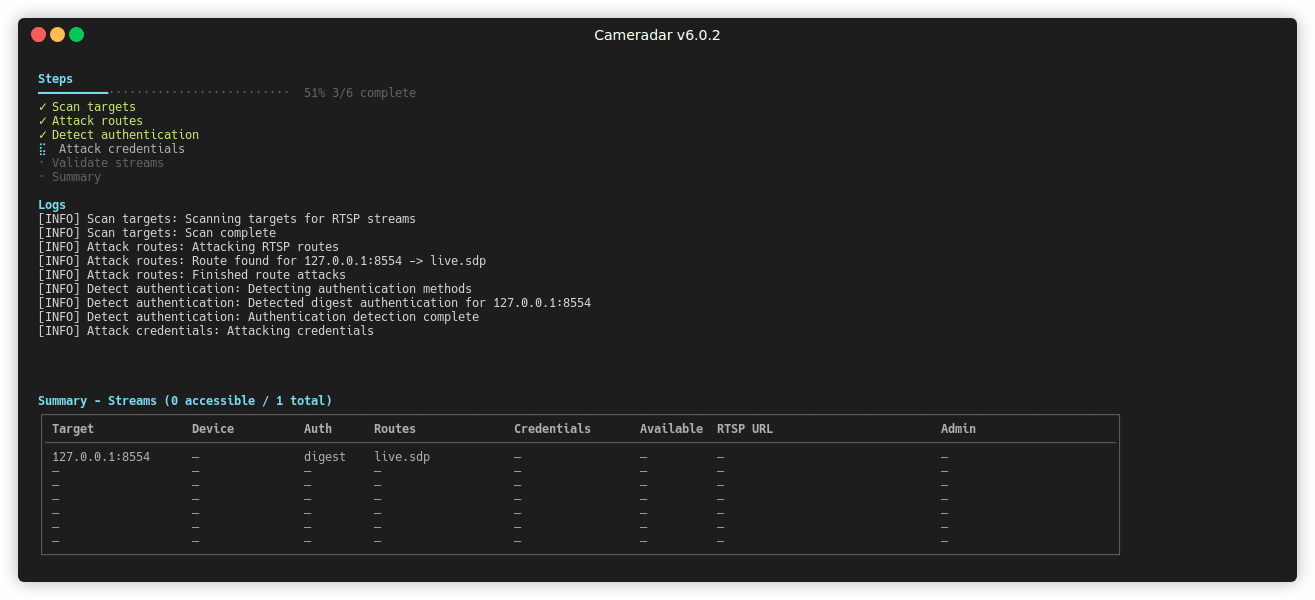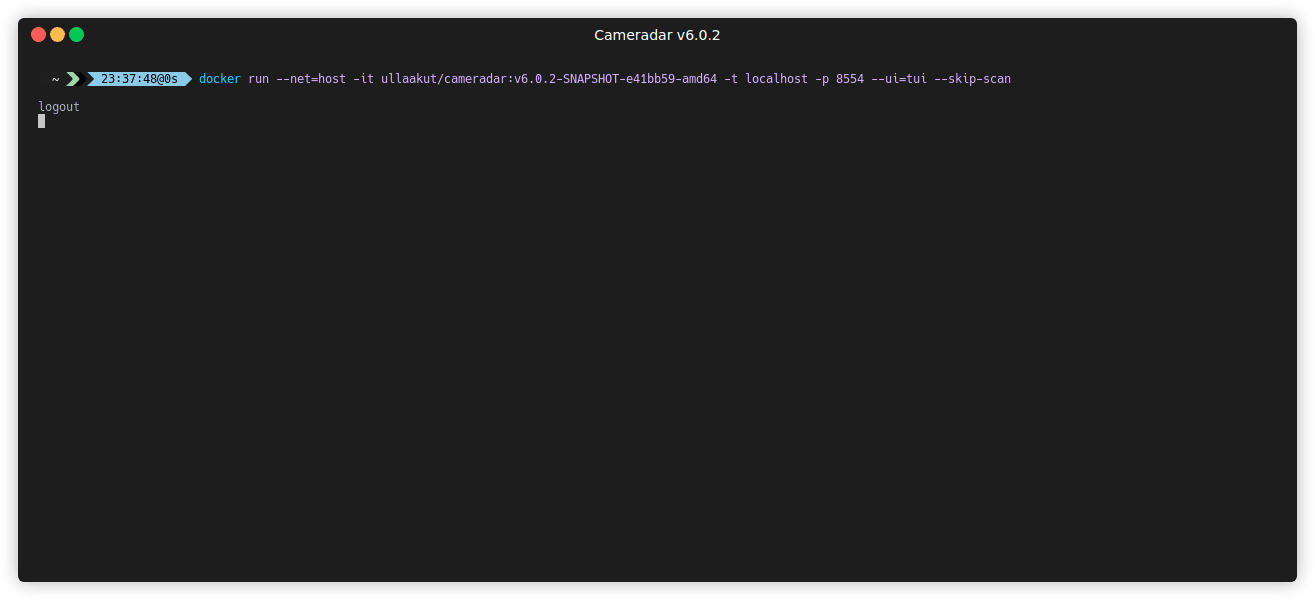 ullaakut/cameradar
Cameradar RTSP वीडियो निगरानी कैमरों में घुसपैठ करता है।









