
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 magicpipersec/wps-cve-2022-24934
CVE-2022-24934 के लिए PoC एक्सप्लॉइट सर्वर जो एक नकली WPS अपडेट सर्वर के माध्यम से दुर्भावनापूर्ण पेलोड वितरित करता है, अनुसंधान उद्देश्यों के लिए…
 r0lh/cve-2020-7247
प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट CVE-2020-7247 के लिए (OpenSMTPD < 6.6.2 पर रिमोट एक्ज़ीक्यूशन
 bcdannyboy/cve-2023-50164
CVE-2023-50164 के लिए एक स्कैनिंग यूटिलिटी और PoC
 huowen/cve-2019-11043
CVE-2019-11043 के लिए Python एक्सप्लॉइट
 haxorstars/cve-2025-54068
CVE-2025-54068 और Livewire प्रोजेक्ट के रिमोट कमांड निष्पादन का शोषण करने के लिए डिज़ाइन किया गया एक उपकरण।
 m0n1x90/cve-2026-41096
CVE-2026-41096 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: Windows DNS क्लाइंट के DnsRawTruncateMessageForUdp() में हीप ओवरफ्लो। इसमें रॉग DNS सर्वर और…
 lazarusreborn/docx-exploit-2021
यह docx एक्सप्लॉइट Microsoft .docx फ़ाइल के अंदर res फ़ाइलों का उपयोग करके दुर्भावनापूर्ण फ़ाइलों को निष्पादित करता है। यह एक्सप्लॉइट CVE-2021-40444…
 gutierre0x80/cve-2026-59827
# CVE-2026-59827 के लिए तकनीकी विश्लेषण और प्रूफ ऑफ कॉन्सेप्ट यह Metabase में एक गंभीर असुरक्षित Java डिसीरियलाइज़ेशन भेद्यता है, जो रिमोट कोड…
 groppoxx/cve-2023-52076-poc
PoC एक्सप्लॉइट CVE-2023-52076 के लिए - Atril/Xreader (MATE/Cinnamon) में zip-slip पाथ ट्रैवर्सल, जो विशेष रूप से तैयार EPUB के माध्यम से मनमानी फ़ाइल…
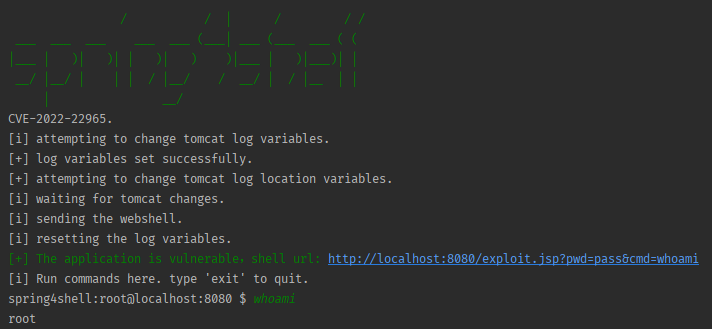 mariomamo/cve-2022-22965
CVE-2022-22965 (Spring4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण कमजोर Spring Boot एप्लिकेशन, Python शोषण स्क्रिप्ट और परीक्षण के लिए Docker-आधारित…
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
यह स्क्रिप्ट है जो SNMP (Simple Network Management Protocol) के माध्यम से पेलोड भेजकर राउटर में कुछ कमजोरियों का फायदा उठाने के लिए डिज़ाइन की गई है।…
 eh-amish/cve-2026-64638-xss-to-shell-poc
वर्डप्रेस में प्री-ऑथेंटिकेशन रिफ्लेक्टेड XSS को सत्यापित करता है, असुरक्षित संस्करणों की पहचान करता है, पेलोड रिफ्लेक्शन और JSONP की जाँच करता है,…
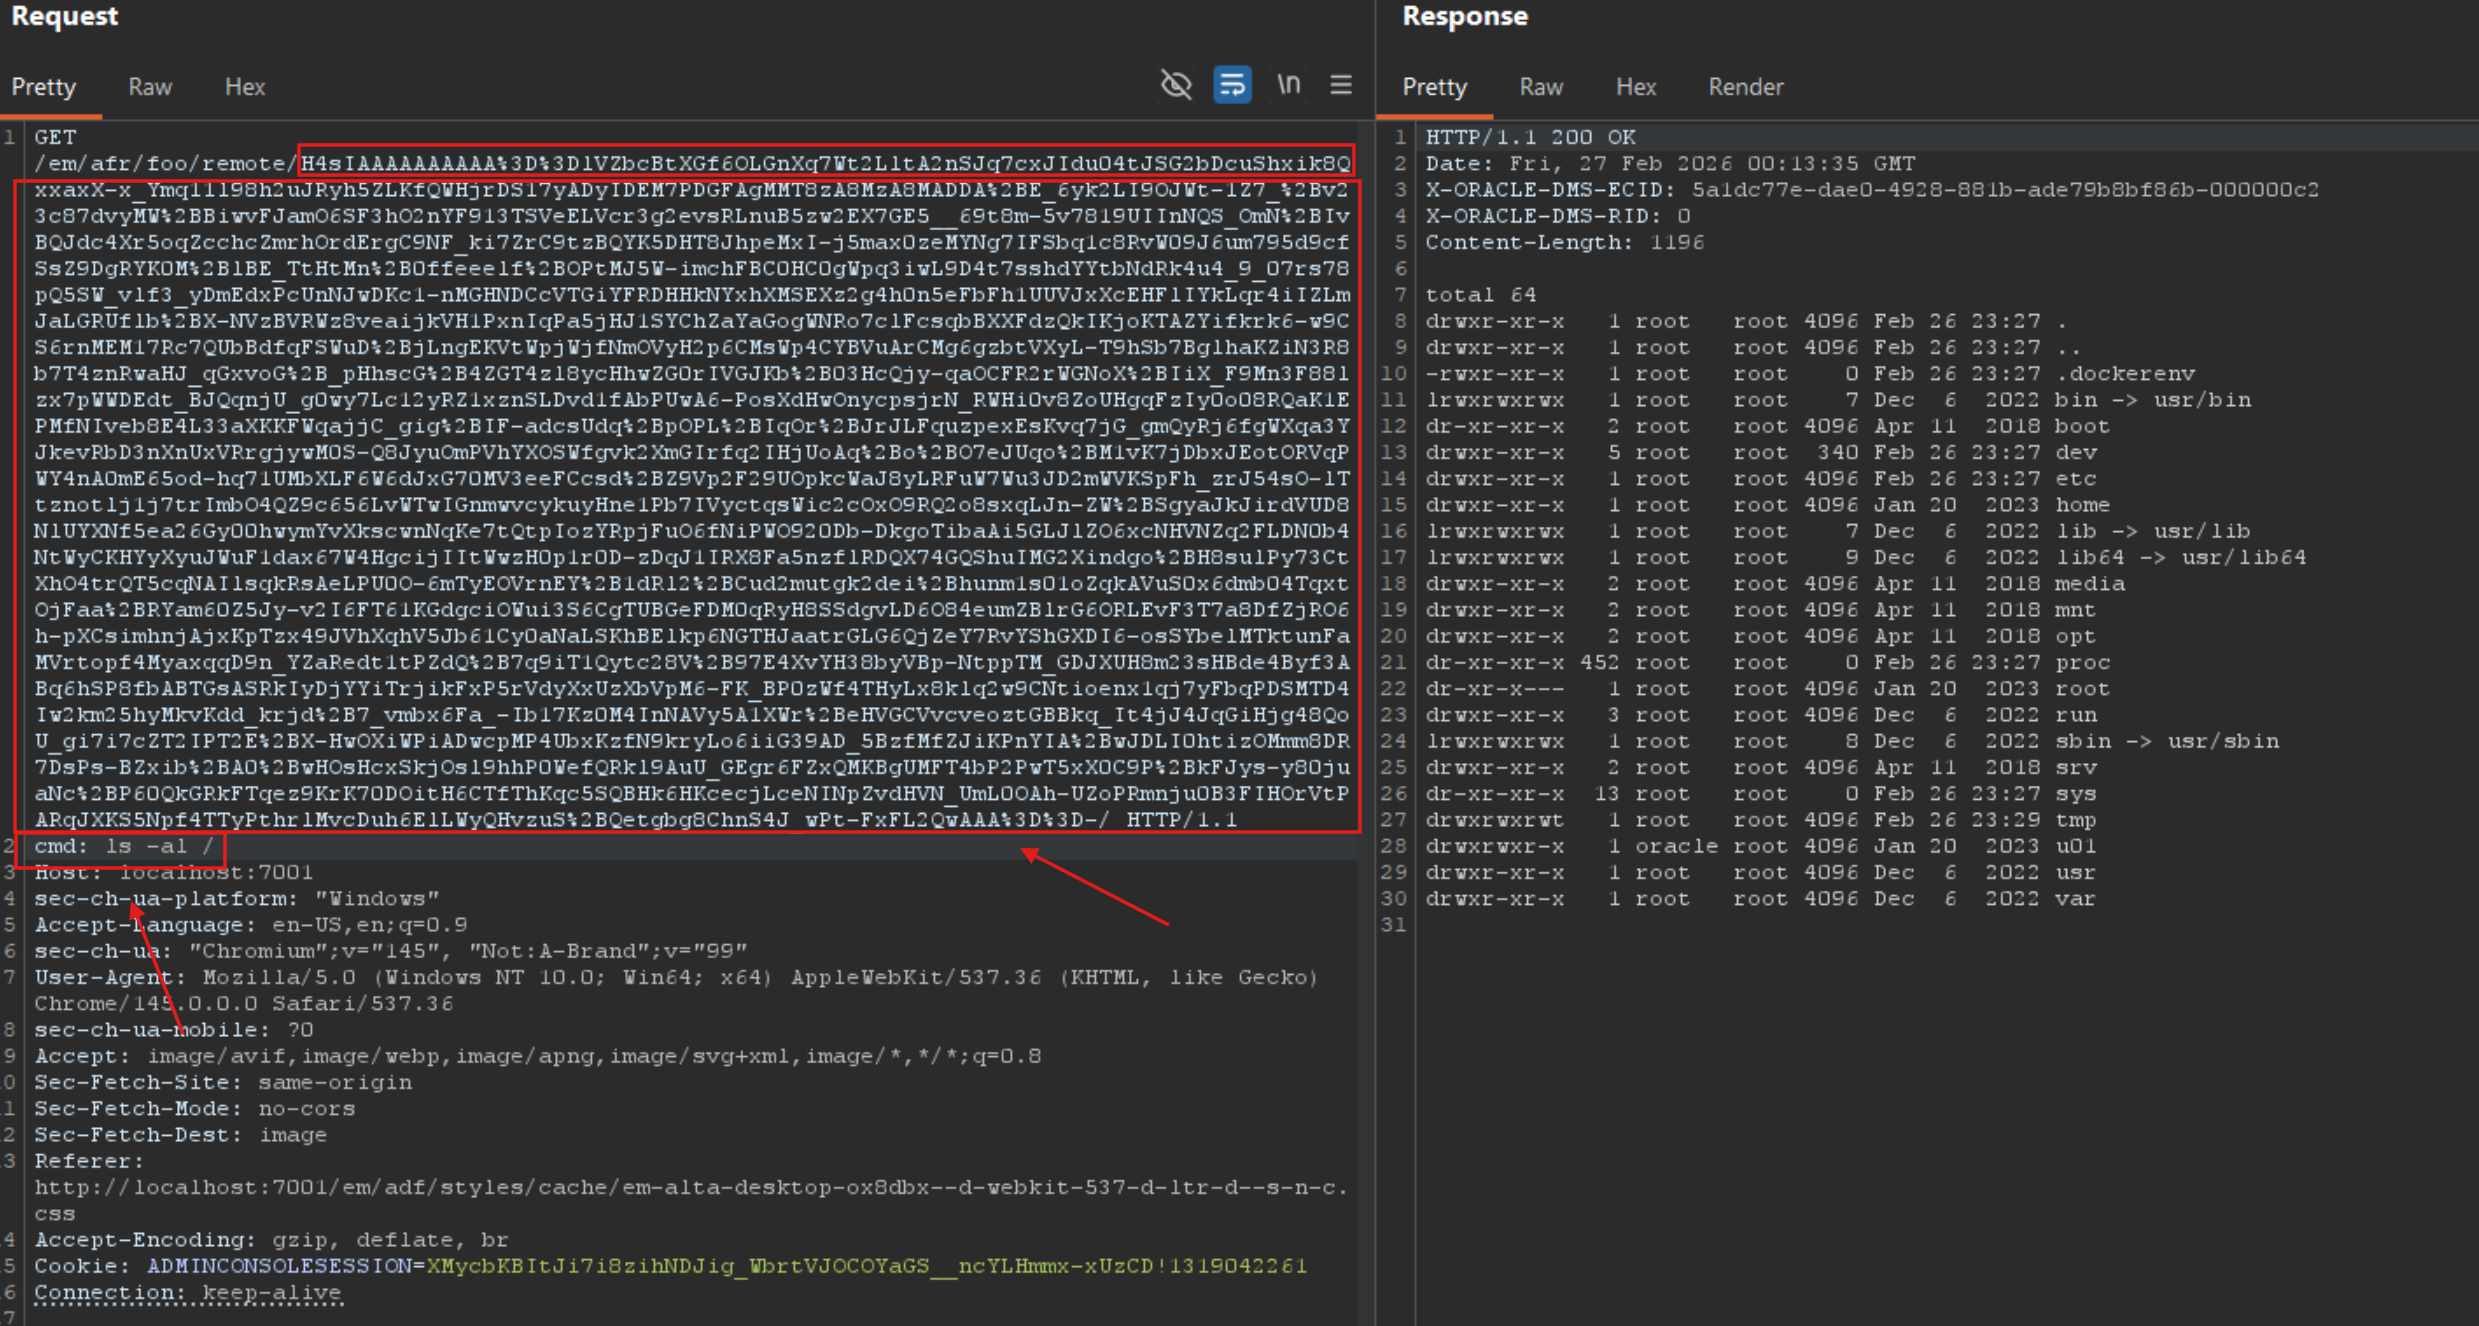 necr00/cve-2022-21445
Oracle Weblogic 12.2.1.X के CVE-2022-21445 के लिए Exploit
 1337kid/cve-2023-38836
BoidCMS संस्करण <=2.0.0 में फ़ाइल अपलोड भेद्यता के लिए PoC शोषण
 infinit3i/cve-2025-24893
PoC CVE-2025-24893 का शोषण करता है, जो XWiki में एक रिमोट कोड एक्सीक्यूशन (RCE) भेद्यता है, जो अतुल्यकालिक रूप से प्रस्तुत किए जाने वाले Groovy…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 मनमाना फ़ाइल अपलोड
 andreiverse/shlol
एक सरल मेनू के साथ सामान्य हैकिंग कार्य करें








