
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 के लिए PoC उपकरण: शेन्ज़ेन Aitemi M300 वाई-फाई रिपीटर (MT02) पर दूरस्थ रूट की ओर ले जाने वाला बिना प्रमाणीकरण के OS कमांड इंजेक्शन।…
 akr3ch/cve-2014-6271
ShellShock इंटरैक्टिव-शेल एक्सप्लॉइट
 smallfunction/cve-2019-0708-poc
CVE-2019-0708 के लिए कार्यशील प्रूफ ऑफ कॉन्सेप्ट, जो रिमोट शेल स्पॉन करता है।
 sh4den/cve-2022-46169
कैक्टि अनप्रमाणित कमांड इंजेक्शन
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | अप्रमाणित रिमोट कोड निष्पादन
 rubikcuv5/cve-2023-30253
Dolibarr 17.0.1 से पहले के संस्करण में एक प्रमाणित उपयोगकर्ता अपरकेस हेरफेर के माध्यम से रिमोट कोड निष्पादन कर सकता है: इंजेक्ट किए गए डेटा में <?php…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – ज़ीरो-डे MMC .msc EvilTwin LPE जिसका Water Gamayun APT द्वारा सक्रिय रूप से शोषण किया जा रहा है। PoC अनपैच्ड Windows…
 y3a/cve-2021-4034
स्व-निहित bash स्क्रिप्ट जो कमजोर Linux सिस्टम पर स्थानीय विशेषाधिकार वृद्धि के लिए CVE-2021-4034 (PwnKit) का शोषण करती है।
 crackercat/cve-2021-44228-log4j-payloads
लॉग4जे रिमोट कोड एक्ज़ीक्यूशन भेद्यता (CVE-2021-44228) का शोषण करने के लिए पेलोड का संग्रह, जिसमें पेनिट्रेशन टेस्टिंग के लिए JNDI इंजेक्शन…
 farinap5/a-xex
यह परियोजना नेटवर्क सुरक्षा पर केंद्रित एक स्कूल कार्य का हिस्सा है।
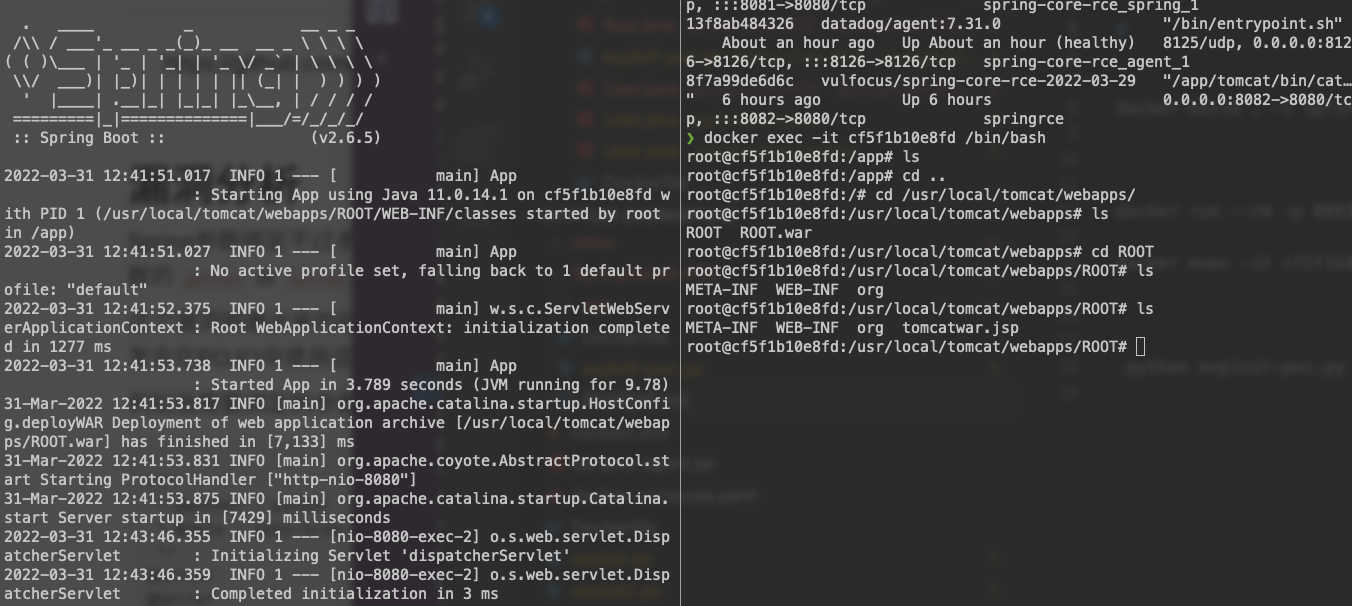 netcode/spring4shell-cve-2022-22965-poc
एक और spring4shell (Spring core RCE) POC
 daniellowrie/cve-2024-36401-poc
CVE-2024-36401 GeoServer 2.25.1 के लिए अवधारणा-प्रमाण शोषण
 cyy95/cve-2019-0232-exp
Apache Tomcat CGI Servlet कमांड इंजेक्शन (CVE-2019-0232) के लिए एक्सप्लॉइट, जो प्रभावित संस्करणों पर विशेष रूप से तैयार किए गए HTTP अनुरोधों के…
 sakura-501/cve-2020-24186-exploit
CVE-2020-24186 के लिए आक्रमण स्क्रिप्ट
 m00zh33/cve-2018-3191
CVE-2018-3191 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो JNDI इंजेक्शन के माध्यम से WebLogic Server को लक्ष्य करता है। Spring JNDI के माध्यम से रिमोट…
 u238/tomcat-cve_2025_24813
टॉमकैट CVE-2025-24813 के लिए RCE एक्सप्लॉइट का परीक्षण करने के लिए एक प्लेग्राउंड
 zephrfish/cve-2024-3400-canary
क्या हमने HoneyPoC से नहीं सीखा?
 dragonked2/cve-2024-50379-poc
इस रिपॉजिटरी में एक Python स्क्रिप्ट है जो CVE-2024-50379 का शोषण करने के लिए डिज़ाइन की गई है, यह एक ऐसी कमजोरी है जो हमलावरों को कमजोर सर्वर पर JSP…








