
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित

 vin01/poc-cve-2024-38396
iTerm2 के CVEs CVE-2024-38396 और CVE-2024-38395 के लिए PoC जो कोड निष्पादन की अनुमति देते हैं
 acheong08/cve-2025-55182-poc
वास्तविक CVE-2025-55182 पहचान और शोषण। कोई बकवास LLM नहीं।
 ckkok/spring4shell-poc
Spring4Shell (CVE-2022-22965) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो कमजोर Apache Tomcat पर चल रहे Spring Boot अनुप्रयोगों में क्राफ्टेड HTTP…
 0dayninja/cve-2021-3560
Polkit D-Bus प्रमाणीकरण बायपास एक्सप्लॉइट
 0xcan1337/cve-2025-47812-poc
Wing FTP Server RCE (CVE-2025-47812) के लिए सरल शोषण जो कमांड चलाने और रिवर्स शेल प्राप्त करने के लिए है। केवल शैक्षिक उपयोग के लिए।
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) प्रूफ ऑफ कॉन्सेप्ट
 ianxtianxt/discuz-ml-rce
प्रभावित सिस्टम और संस्करण: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
FUXA वेब-आधारित प्रोसेस विज़ुअलाइज़ेशन (SCADA/HMI/Dashboard) सॉफ़्टवेयर को प्रभावित करने वाले CVE-2023-33831 का विवरण और एक्सप्लॉइट।
 zemarkhos/cve-2025-55315-poc-exploit
CVE-2025-55315 PoC शोषण
 abbarhissarh/follinaxploit
MSDT (Microsoft Support Diagnostic Tool) में Zero-Day भेद्यता का शोषण करने के लिए एक कमांड लाइन-आधारित python टूल, जिसे 'Follina' CVE-2022-30190 के…
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL कोड इंजेक्शन (CVE-2022-22947)
 ahmed-fa7im/cve-2023-38831-winrar-expoit-simple-poc
CVE-2023-38831 winrar एक्सप्लॉइट जनरेटर और रिवर्स शेल प्राप्त करें
 immunityinc/log4j-jndiserver
यह प्रोजेक्ट Log4j CVE-2021-44228 भेद्यता के परीक्षण में मदद करेगा।
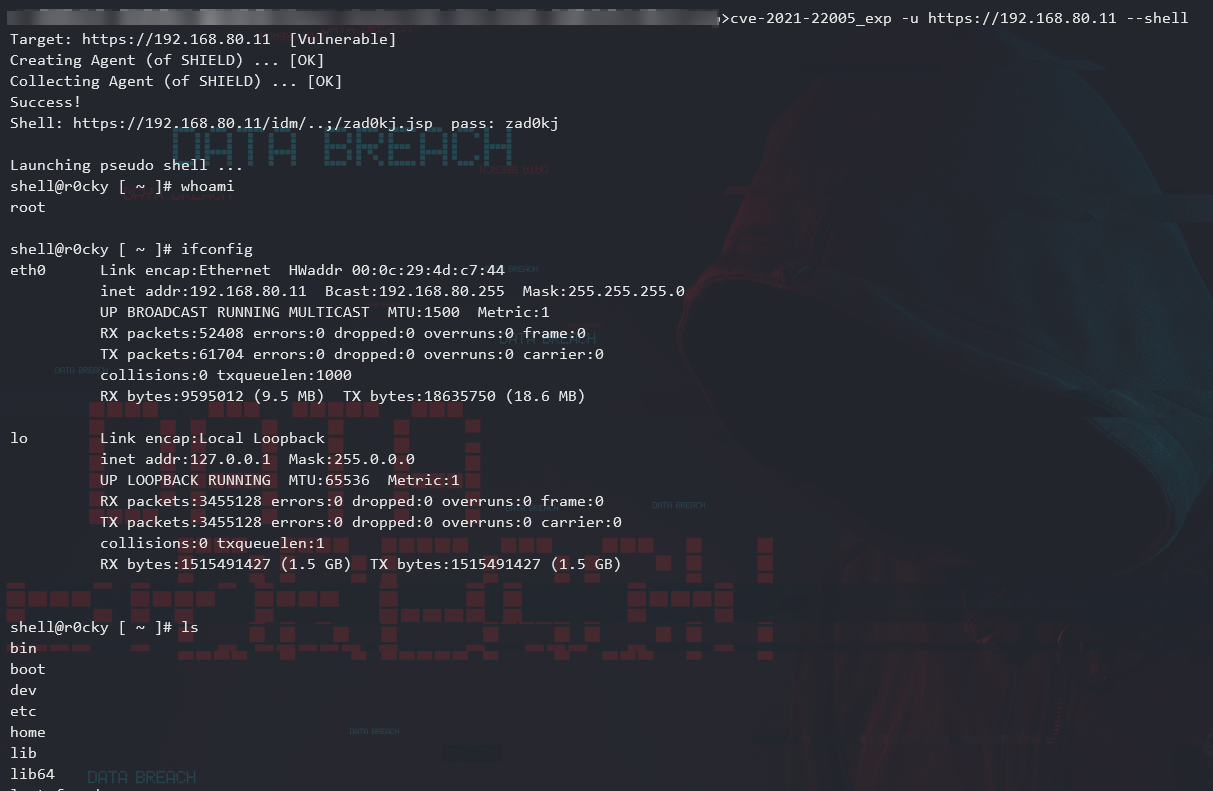 crackercat/cve-2021-22006
CVE-2021-22005 - VMWare vCenter Server फ़ाइल अपलोड से RCE
 momos1337/log4j-rce
Log4j RCE - (CVE-2021-44228)
 jaychouzzk/cve-2019-5475-nexus-repository-manager-
CVE-2019-5475 के लिए एक्सप्लॉइट पेलोड, Nexus Repository Manager में, कस्टम Yum क्षमता कॉन्फ़िगरेशन के माध्यम से रिमोट कोड निष्पादन सक्षम करता है।
 aslitsecurity/zimbra-cve-2022-30333
Zimbra unrar कमजोरी। अब पहले से ही POC उपलब्ध है, हमारे POC को जारी करना सुरक्षित है।
 exploit-io/cve-2021-41349
CVE-2021-41349 के लिए एक्सप्लॉइट टूल जो Microsoft Exchange सर्वरों पर XSS पेलोड पहुंचाने के लिए एक HTML फॉर्म उत्पन्न करता है, जिससे मनमाना…








