
 #1

 zer0sumgam3/cve-2026-66066-poc
Ruby on Rails में CVE-2026-66066 के लिए PoC
 boxhg/cve-2019-0604
विस्तार से समझाएं k8gege के SharePoint RCE exploit cve-2019-0604-exp.py के कोड को, अपना खुद का payload बनाएं।
 incredibleindishell/certi-bhai
यहाँ AD CS शोषण से संबंधित सामग्री दी गई है
 al1ex/cve-2021-2109
CVE-2021-2109 && JNDI के माध्यम से Weblogic Server RCE
 synacktiv/exim-cve-2019-15846
CVE-2019-15846 का शोषण करने के लिए PoC सामग्री
 jpeanut/imagetragick-cve-2016-3714-rshell
Proof-of-concept शोषण स्क्रिप्ट CVE-2016-3714 (ImageTragick) के लिए MVG/SVG फ़ाइलों का उपयोग करके bash, nc, और PHP के माध्यम से रिवर्स शेल प्रदान…
 cybersecurity91/redforge
ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
Apache Tomcat Manager API WAR Shell Upload
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro, और Access Manager Plus में बिना प्रमाणीकरण के रिमोट कोड निष्पादन (unauthenticated remote code execution)…
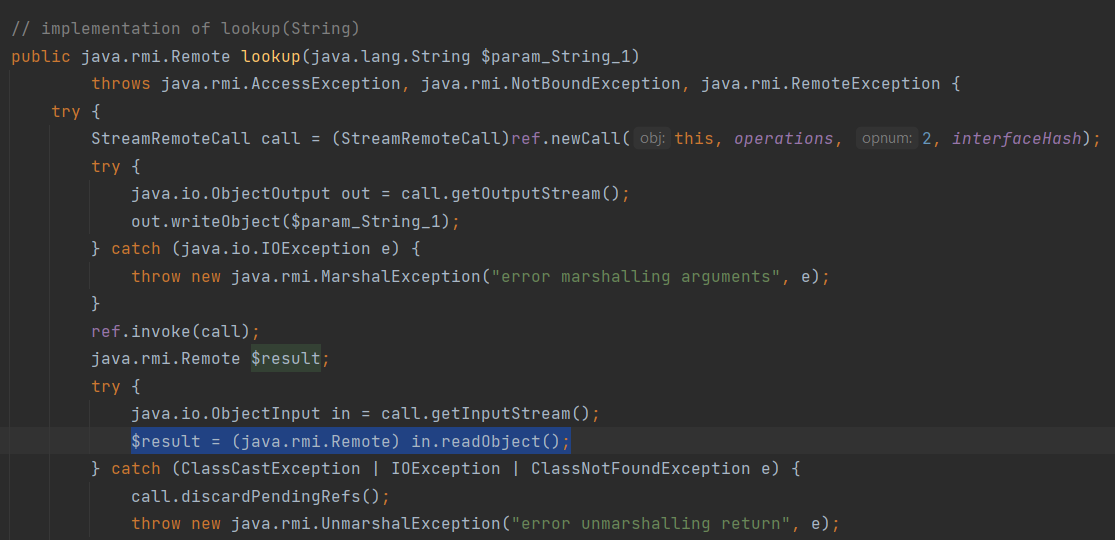 hakivvi/ermir
Rogue RMI Registry असुरक्षित जावा डिसीरियलाइज़ेशन का शोषण करने वाला, list/lookup/bind विधियों के माध्यम से। Ysoserial गैजेट उत्पन्न करता है और वितरित…
 01rabbit/pakuri-thon
PAKURI-THON एक उपकरण है जो पेंटेस्टर्स को विभिन्न पेंटेस्टिंग टूल्स और C4 सर्वर (कमांड एंड कंट्रोल और चैट एंड कम्युनिकेशन सर्वर) के साथ सहायता करता…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
MSFvenom के लिए CLI रैपर जो प्रोफ़ाइल प्रबंधन, स्वचालित लिसनर जनरेशन, और पेनिट्रेशन टेस्टिंग वर्कफ़्लोज़ के लिए संगठित आउटपुट के साथ पेलोड निर्माण को…
 chrisjd20/cve-2017-9805.py
CVE 2017 9805 apache struts के लिए बेहतर एक्सप्लॉइट कोड
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
विंडोज TCP/IP स्टैक (CVE-2025-26686) में एक गंभीर RCE भेद्यता संवेदनशील मेमोरी को अनलॉक छोड़ देती है, जिससे दूरस्थ हमलावर सिस्टम को हाईजैक कर सकते…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638









