
 #1
शोषण के बाद निष्पादित करने के लिए दुर्भावनापूर्ण कोड या निर्देशों को बनाने और अनुकूलित करने के उपकरण।
Kitploit अनुशंसित
 m4sc3r4n0/astroid
ASTROID v 1.2 अधिकांश एंटीवायरस सॉफ़्टवेयर को बायपास करता है
 dxask88ma/weblogic-cve-2023-21839
CVE-2023-21839 के लिए जावा-आधारित शोषण जो Oracle WebLogic Server संस्करण 12.2.1.3.0 और 12.2.1.4.0 को LDAP इंजेक्शन के माध्यम से दूरस्थ कोड निष्पादन…
 g0rx/cve-2018-7600-drupal-rce
CVE-2018-7600 Drupal RCE के लिए PoC शोषण संग्रह जिसमें Drupal 7 और 8 को लक्षित करने वाली कई स्क्रिप्ट शामिल हैं, जिनमें बड़े पैमाने पर शोषण वेरिएंट…
 jas502n/cve-2019-11581
Atlassian JIRA टेम्पलेट इंजेक्शन भेद्यता RCE
 secretsquirrel/recomposer
यादृच्छिक रूप से Win32/64 PE फ़ाइलों को मैलवेयर और सैंडबॉक्स साइटों पर 'सुरक्षित' अपलोडिंग के लिए बदलता है
 cyberxml/log4j-poc
CVE-2021-44228 Log4Shell के लिए एक Docker आधारित LDAP RCE एक्सप्लॉइट डेमो
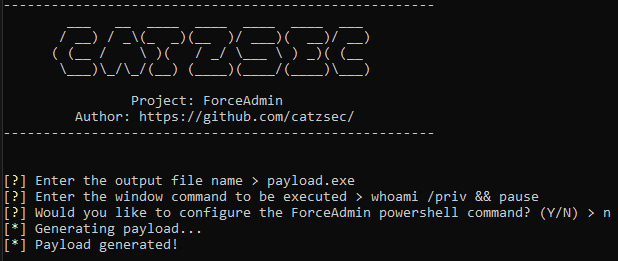 catzsec/forceadmin
⚡ अनंत UAC प्रॉम्प्ट बनाएं जो उपयोगकर्ता को व्यवस्थापक के रूप में चलाने के लिए मजबूर करें ⚡
 blacknbunny/mcreator
एन्कोडेड रिवर्स शेल जनरेटर जिसमें एंटीवायरस को बाईपास करने की तकनीकें हैं
 s0lst1c3/dropengine
DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…
 billythegoat356/kramer
अगला स्तर 100% Python ऑब्फस्केटर।
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework एक पैठ परीक्षण सहायता उपकरण और शोषण फ्रेमवर्क है। यह अपने प्रतिक्रियाशील इंटरफ़ेस के माध्यम से वेब का उपयोग करके वेब पर…
 theori-io/cve-2016-0189
CVE-2016-0189 (IE11 में VBScript मेमोरी भ्रष्टाचार) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट
 dviros/rat-via-telegram
टेलीग्राम के माध्यम से विंडोज़ रिमोट पोस्ट-ब्रिच टूल
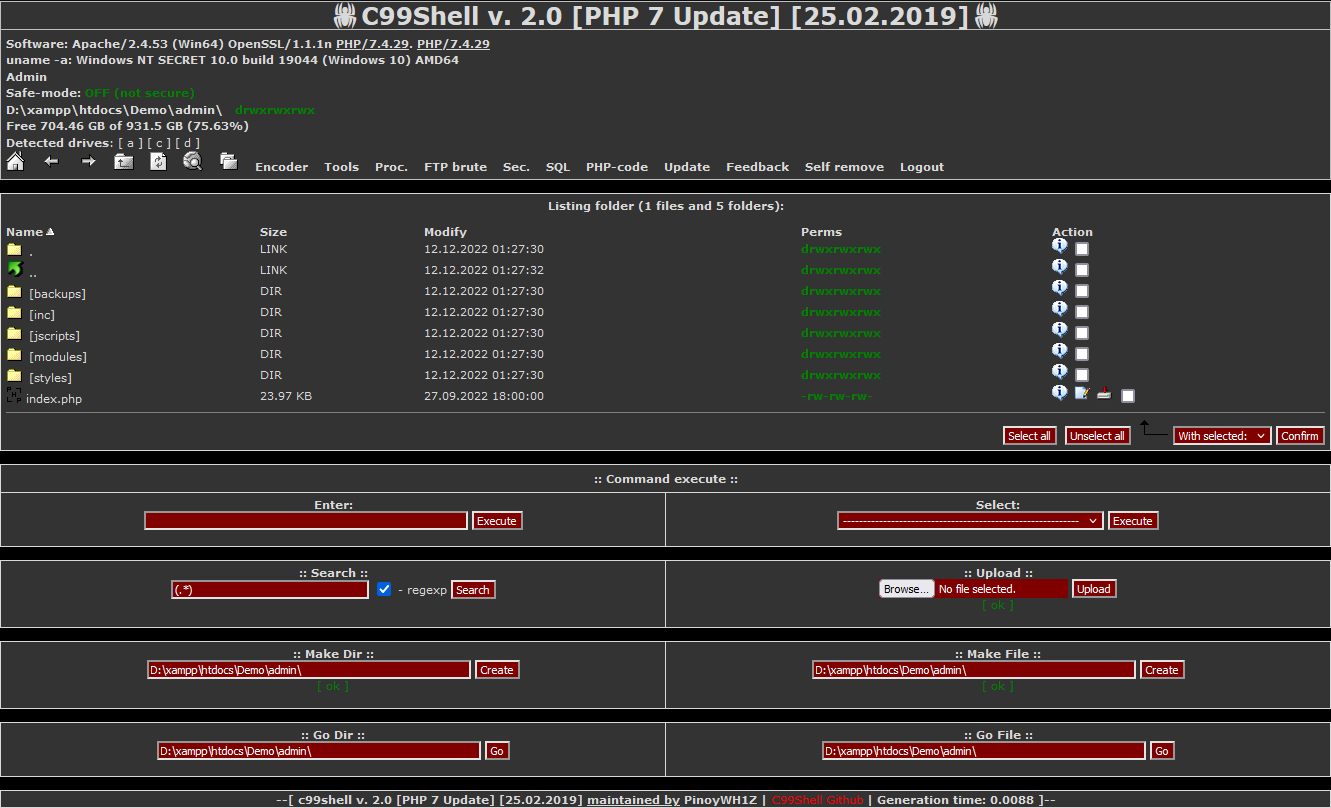 pinoywh1z/c99shell-php7
PHP 7 और safe-build अपडेट लोकप्रिय PHP Shell के C99 वैरिएंट का।
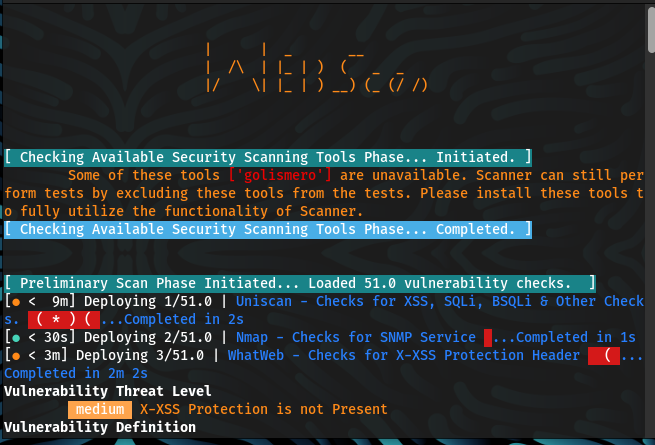 malwareman007/scanner-and-patcher
एक वेब भेद्यता स्कैनर और पैचर
 jas502n/cve-2019-11580
CVE-2019-11580 के लिए Python एक्सप्लॉइट, जो Atlassian Crowd और Crowd Data Center में एक रिमोट कोड निष्पादन भेद्यता है। लक्ष्य सर्वर पर शेल एक्सेस…
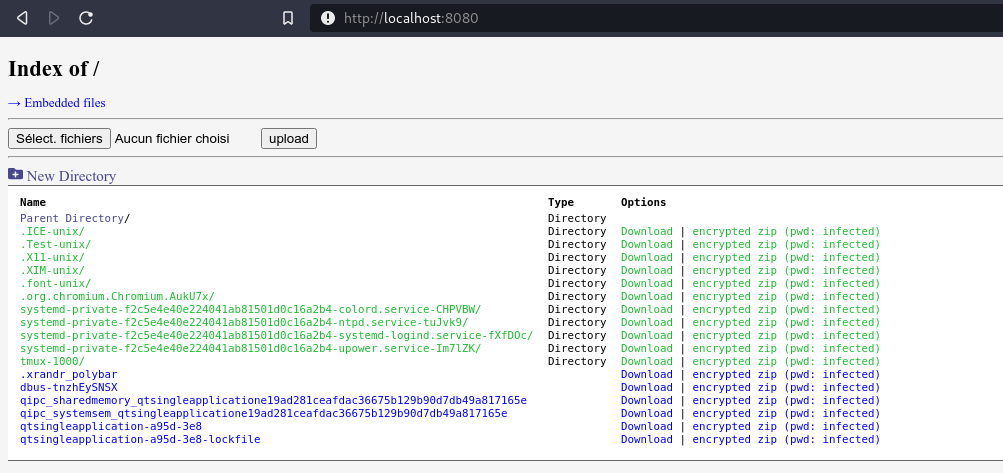 nodauf/swego
Golang में स्विस आर्मी चाकू वेबसर्वर। इसे python SimpleHTTPServer की तरह सरल रखें लेकिन कई सुविधाओं के साथ।
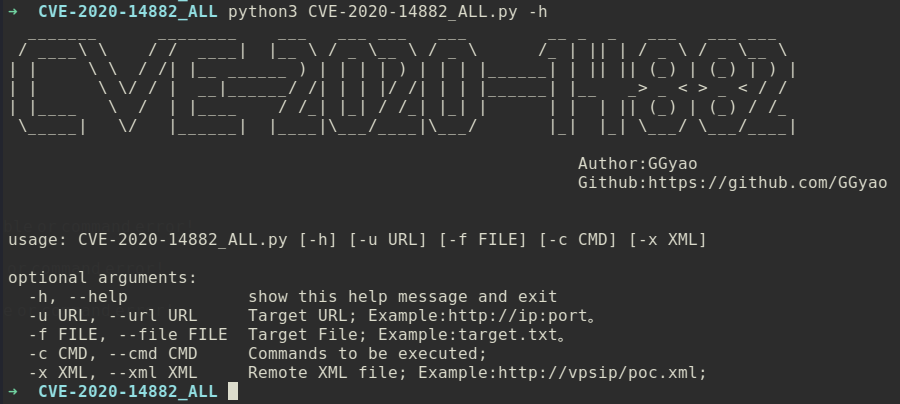 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL व्यापक शोषण उपकरण, जो कमांड इको डिटेक्शन, बैच कमांड इको, बाहरी xml बिना-इको कमांड निष्पादन आदि कार्यों का समर्थन करता है।








