
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 optionalctf/rocket.chat-automated-account-takeover-rce-cve-2021-22911
Rocket.Chat 3.12.1 CVE-2021-22911 के लिए पूर्ण बिना-प्रमाणीकरण RCE प्रूफ ऑफ कॉन्सेप्ट
 bhideki/cve-2026-87902
CVE-2026-87902 के लिए Python PoC और स्कैनर, जो WordPress core path traversal के कारण LFI और PEAR-आधारित RCE की ओर ले जाता है, WAF bypass और स्वचालित…
 x3r0day/fud-c2-framework
एक फाइललेस रिवर्स शेल और C2 फ्रेमवर्क जो AV बचाव के लिए डायरेक्ट सिसकॉल, प्रॉक्सी टनलिंग, और ChaCha20 एन्क्रिप्शन का उपयोग करता है।
 dorkerdevil/cve-2020-28018
Exim Use-After-Free (CVE-2020-28018) के लिए एक्सप्लॉइट, जो मेमोरी भ्रष्टाचार प्रिमिटिव के माध्यम से रिमोट कोड निष्पादन प्राप्त करता है, जिसमें मनमाना…
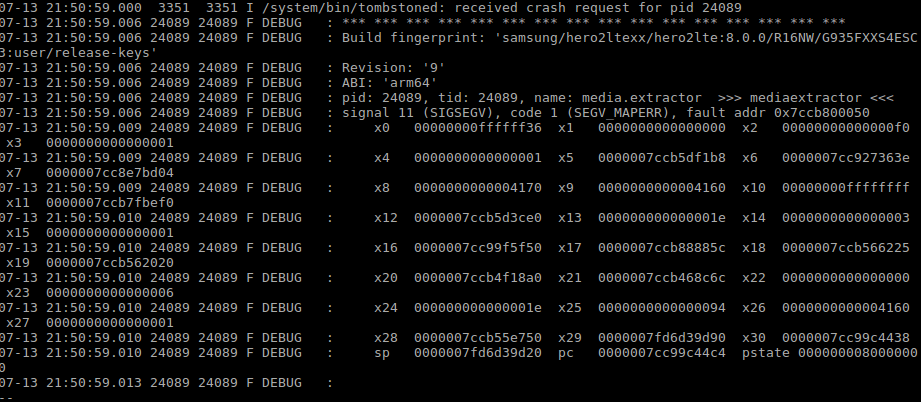 crackercat/cve-2019-2107
CVE-2019-2107
 cerberusmrxi/cve-2026-23744-mcpjam-exploit
CVE-2026-23744 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट - MCPJam इंस्पेक्टर रिमोट कोड निष्पादन (RCE) भेद्यता। यह टूल संस्करण <=1.4.2 में सुरक्षा दोष…
 petrusviet/cve-2019-11581
Atlassian Jira बिना प्रमाणीकरण टेम्पलेट इंजेक्शन
 born0monday/cve-2022-45460
CVE-2022-45460 के लिए प्रूफ ऑफ कॉन्सेप्ट
 0xsha/kindarails2shell
Rails CVE-2026-66066 के लिए एकल-फ़ाइल PoC: मनमाना फ़ाइल रीड, सीक्रेट रिकवरी, थ्रेडेड स्कैनिंग, और हस्ताक्षरित इमेज वेरिएशन के ज़रिए सशर्त RCE।
 thottysploity/cve-2024-53376
CyberPanel प्रमाणित RCE < 2.3.8
 kitsuneshade/winrar-exploit-tool---rust-edition
WinRAR CVE-2025-8088 एक्सप्लॉइट टूल का उच्च-प्रदर्शन, मेमोरी-सुरक्षित कार्यान्वयन, बेहतर विश्वसनीयता और प्रदर्शन के लिए Rust में पुनर्लिखित।
 ebadfd/cve-2019-19609
Strapi फ्रेमवर्क रिमोट कोड एक्ज़ीक्यूशन के प्रति संवेदनशील
 securifera/cve-2015-2900-exploit
CVE-2015-2900 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और मेटास्प्लॉइट मॉड्यूल, जो MEDCIN Engine (medcinserv.exe) के संस्करणों 2.22.20142.166 से पहले के…
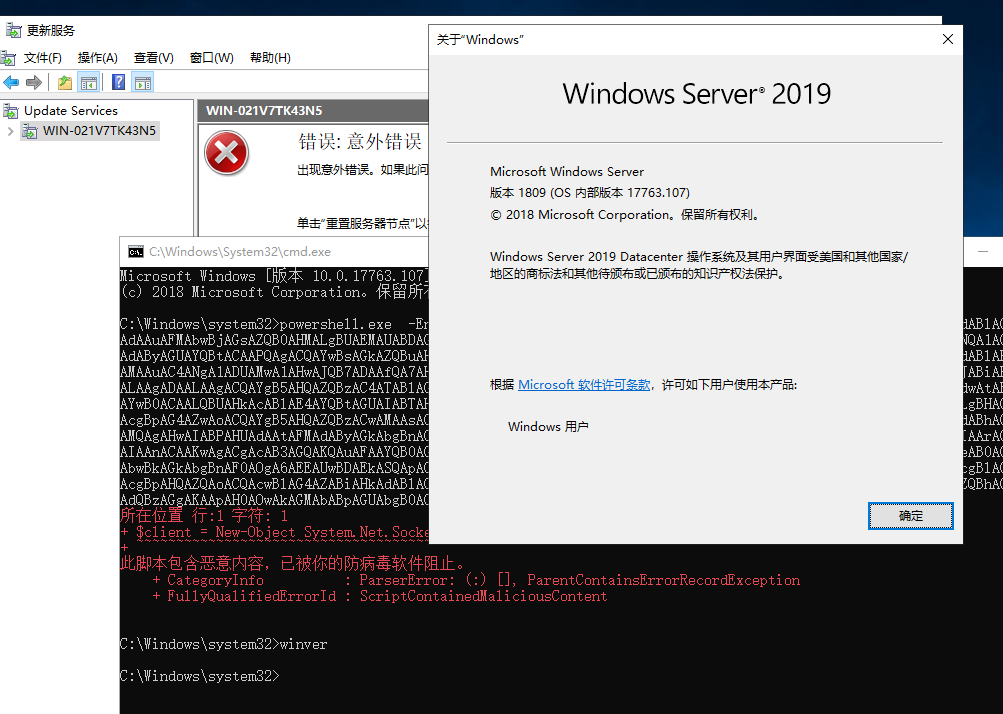 0x7556/cve-2025-59287
CVE-2025-59287 के लिए एक्सप्लॉइट, जो WSUS सर्वरों में WolfShell मेमोरी वेबशेल इंजेक्ट करता है ताकि एडमिन कंसोल खोले जाने पर रिमोट कोड एक्ज़ीक्यूशन…
 vikaran101/cve-2022-31854
CodoForum v5.1 - फ़ाइल अपलोड बाइपास से RCE (प्रमाणित) शोषण कोड
 w0wbox/cve-2023-40448
CVE-2023-40448 के लिए पीओसी (निर्माणाधीन), यह संभवतः जेलब्रेक के लिए एक टुकड़ा हो सकता है
 dorkerdevil/cve-2021-27850_poc
CVE-2021-27850 के लिए एक Proof of concept जो Apache Tapestry को प्रभावित करता है और unauthencticated remote code execution की ओर ले जाता है।
 davidkowalk/arduino-netcat-backdoor
- *प्रमाण की अवधारणा* एक Windows मशीन पर हमला करती है जो Windows 7 या उसके बाद के संस्करण चला रही है, एक स्थायी Backdoor बनाती है।








