
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित

 hakluke/weaponised-xss-payloads
XSS पेलोड जो alert(1) को P1 में बदलने के लिए डिज़ाइन किए गए हैं
 0xdea/tactical-exploitation
आधुनिक सामरिक शोषण टूलकिट।
 luemmelsec/pentest-tools-collection
Active Directory हमलों, C2, विशेषाधिकार वृद्धि, ओबफ़स्केशन और वेब पेंटेस्टिंग के लिए आक्रामक सुरक्षा उपकरणों और कमांड्स का चुनिंदा संग्रह।
 specterops/skills
पुन: प्रयोग योग्य आक्रामक सुरक्षा कौशल और AI एजेंटों के लिए प्लगइन्स, जो Windows, Linux, macOS और क्लाउड में रिकॉनिसेंस, एक्सप्लॉइटेशन, C2, पेलोड…
 vxunderground/vxug-papers
vx-underground के सदस्यों से शोध कोड और पेपर
 outflanknl/c2-tool-collection
Cobalt Strike (और संभवतः अन्य C2 फ्रेमवर्क) के साथ BOF और reflective DLL loading तकनीकों के माध्यम से एकीकृत होने वाले उपकरणों का संग्रह।
 trustedsec/coffloader
Cobalt Strike के बाहर Beacon Object Files (BOFs) चलाएँ, 64-bit COFF ऑब्जेक्ट फ़ाइलों को पार्स करके, Beacon-संगत आर्गुमेंट जनरेशन और रेड-टीम परीक्षण…
 nytrorst/shellcodecompiler
शेलकोड कंपाइलर
 msanft/cve-2025-55182
CVE-2025-55182 के लिए PoC एक्सप्लॉइट, जो प्रोटोटाइप प्रदूषण और एक क्राफ्टेड Flight Protocol पेलोड के माध्यम से React Server Functions में रिमोट कोड…
 med0x2e/sigflip
SigFlip एक उपकरण है जो प्रमाणित हस्ताक्षरित PE फ़ाइलों (exe, dll, sys ..etc) को मौजूदा हस्ताक्षर को अमान्य या तोड़े बिना पैच करने के लिए है।
 reverseclabs/c3
कस्टम कमांड एंड कंट्रोल (C3)। कस्टम C2 चैनलों के तेज़ प्रोटोटाइपिंग के लिए एक फ्रेमवर्क, जो मौजूदा आक्रामक टूलकिट्स के साथ एकीकरण भी प्रदान करता है।
 cobbr/sharpsploit
SharpSploit एक .NET पोस्ट-एक्सप्लॉइटेशन लाइब्रेरी है जो C# में लिखी गई है।
 r00t-3xp10it/fakeimageexploiter
लक्ष्यों का शोषण करने के लिए एक नकली image.jpg का उपयोग करें (ज्ञात फ़ाइल एक्सटेंशन छुपाएं)
 s3cur3th1ssh1t/offensivevba
यह रिपॉजिटरी Office दस्तावेज़ों में मैक्रोज़ के लिए कुछ कोड निष्पादन और AV एवेज़न विधियों को कवर करती है।
 7etsuo/windows-api-function-cheatsheets
विंडोज़ API फ़ंक्शन कॉल्स का एक संदर्भ, जिसमें फ़ाइल संचालन, प्रक्रिया प्रबंधन, मेमोरी प्रबंधन, थ्रेड प्रबंधन, डायनामिक-लिंक लाइब्रेरी (DLL) प्रबंधन,…
 ne0nd0g/go-shellcode
विंडोज शेलकोड रनर और सहायक उपयोगिताओं का एक भंडार। एप्लिकेशन विभिन्न API कॉल या तकनीकों का उपयोग करके शेलकोड को लोड और निष्पादित करते हैं।
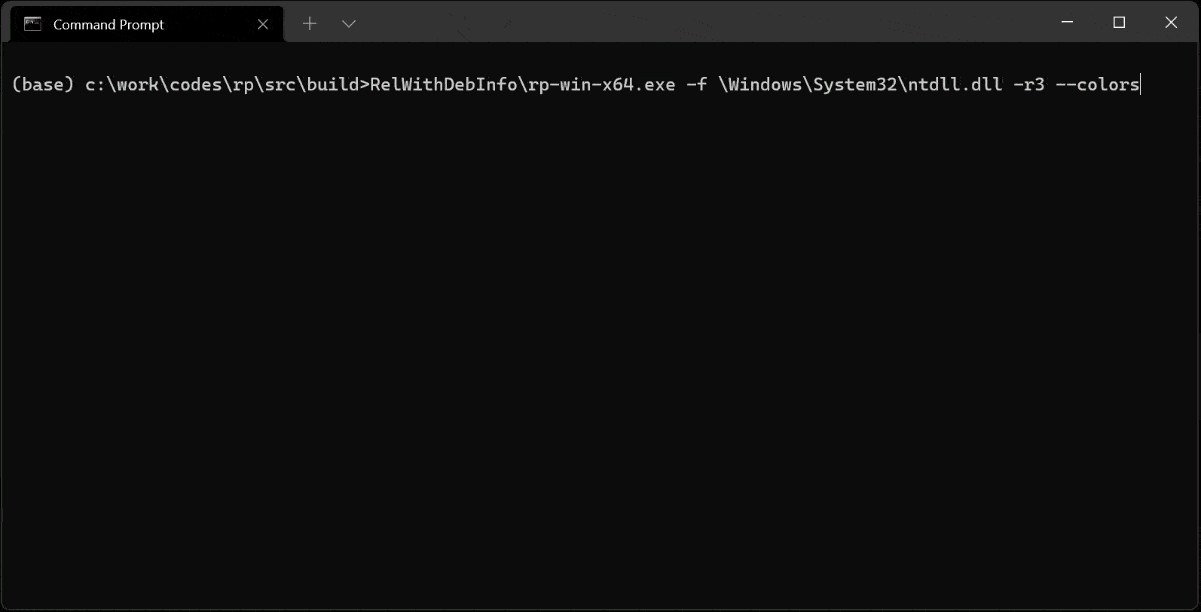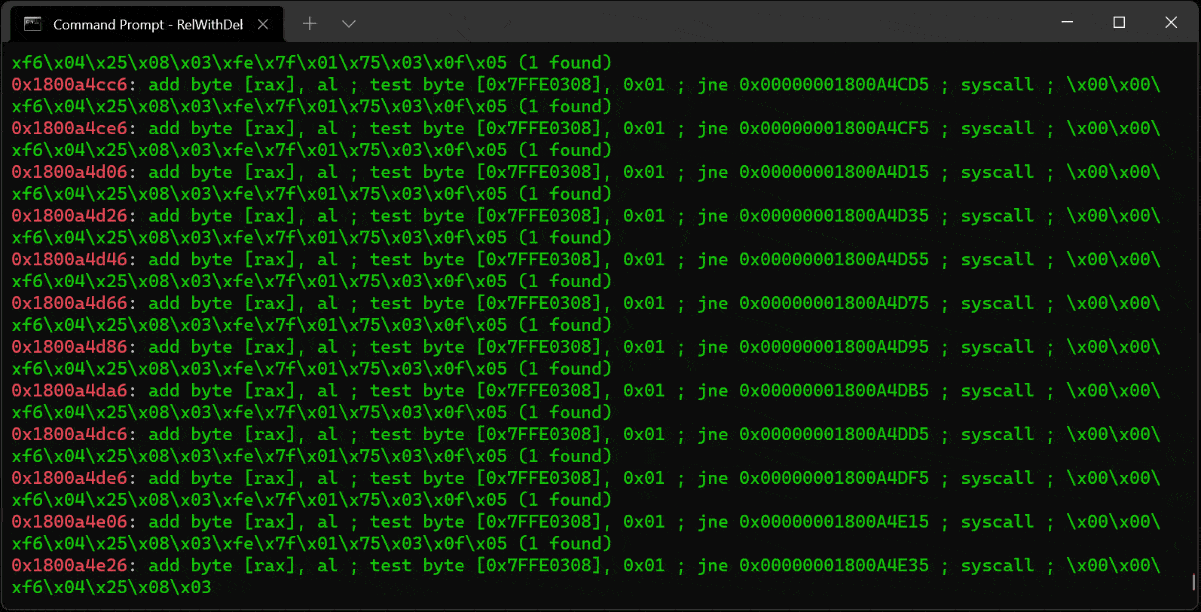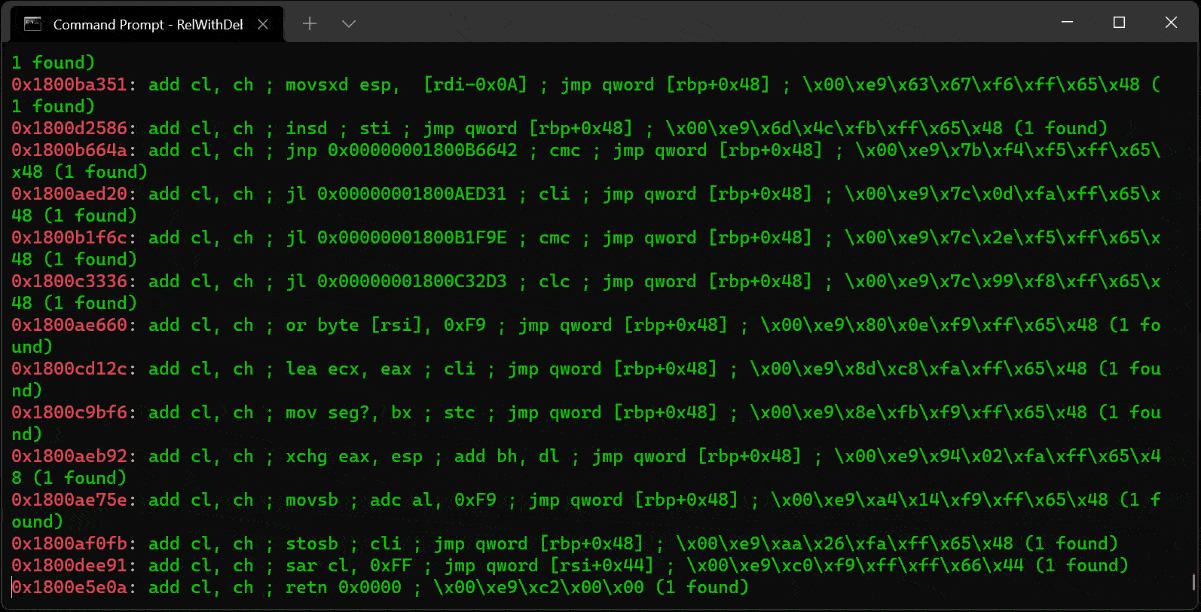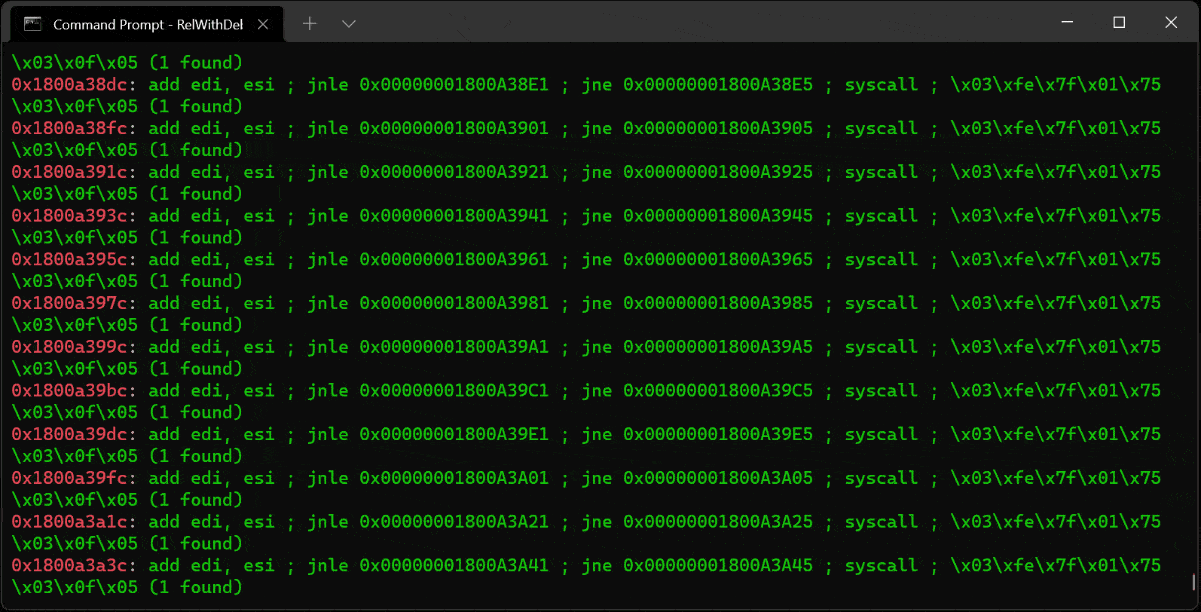 0vercl0k/rp
तेज C++ ROP गैजेट फाइंडर जो PE/ELF/Mach-O बाइनरीज़ के लिए x86/x64/ARM/ARM64 आर्किटेक्चर पर काम करता है, जो कुशल रिटर्न-ओरिएंटेड प्रोग्रामिंग चेन…
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…








