
 #1
पासवर्ड क्रैकिंग, ब्रूट-फोर्स, वर्डलिस्ट और क्रेडेंशियल परीक्षण उपकरण।
Kitploit अनुशंसित
 langz337/cve-2026-14281
WordPress Automation Web Platform प्लगइन में REST साइनअप के माध्यम से अनधिकृत विशेषाधिकार वृद्धि CVE-2026-14281 के लिए मास स्कैनर और सिंगल-टार्गेट…
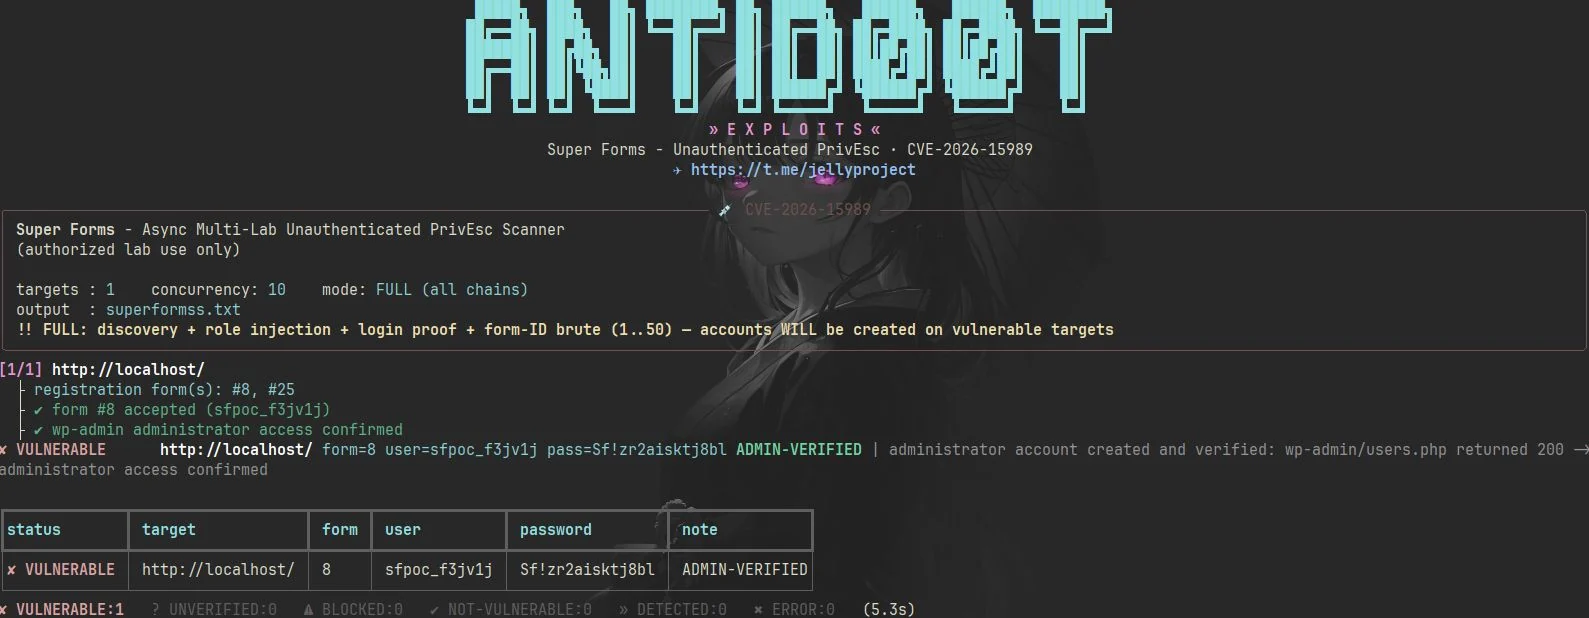 antid00t/cve-2026-15989
CVE-2026-15989 के लिए Python PoC स्कैनर, जो WordPress Super Forms में अनधिकृत भूमिका इंजेक्शन का उपयोग करके एडमिन खाते बनाता है और पहुँच सत्यापित…
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 bandrel/hashcatrosetta
Hashcat रूल विश्लेषक और इंटरप्रेटर - hashcat रूल सिंटैक्स को डिकोड करने के लिए एक Rosetta Stone
 aramosf/cve-2026-61500
CVE-2026-61500 के लिए Python PoC और Docker लैब: admin session cookie को forge करने और server_code के माध्यम से RCE प्राप्त करने के लिए Rejetto HFS V8…
 mrhenrike/embedxpl-forge
एम्बेडेड डिवाइस सुरक्षा मूल्यांकन फ्रेमवर्क — 700 मॉड्यूल, 350 CVE, 55 विक्रेता, APT Group Engine। राउटर, IP कैमरे, GPON ONT, ISP CPE, IoT/एम्बेडेड…
 rix4uni/wordlist
फ़ज़िंग, DNS एन्यूमरेशन, पैरामीटर डिस्कवरी, और डिफ़ॉल्ट क्रेडेंशियल्स के लिए कस्टम वर्डलिस्ट्स का क्यूरेटेड संग्रह, साथ ही nuclei टेक्नोलॉजी…
 hac01/azure-pentesting-suite
Azure सुरक्षा आकलन के लिए Go टूलकिट: सदस्यताओं और संसाधनों की गणना करता है, गलत कॉन्फ़िगरेशन का ऑडिट करता है, और सार्वजनिक Blob स्टोरेज पर अनाम रूप…
 polosss/by-poloss..-..cve-2026-19125
EthPress <= 2.3.5 के अनधिकृत प्रमाणीकरण बायपास का शोषण करने वाला सत्यापित proof-of-concept, जो वॉलेट पते के माध्यम से WordPress administrator सत्र…
 fl0ydsec/cve-2026-63030
WordPress Core प्री-ऑथ RCE चेन CVE-2026-63030 और CVE-2026-60137 के लिए Python मास एक्सप्लॉइट और डिटेक्टर, जो SQL इंजेक्शन को रिमोट कोड एक्ज़ीक्यूशन…
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 boydhacks/ntlmscout
अनधिप्रमाणित NTLM एंडपॉइंट टोही उपकरण जो HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, और RDP में Type-2 चुनौतियों को डिकोड करके AD विवरण और आंतरिक…
 faceless0x7/cve-2026-93453
CVE-2026-93453 के लिए Python PoC, जो SOGo पासवर्ड रीसेट लिंक पॉइज़निंग दोष है, जो हमलावर-नियंत्रित Origin हेडर के माध्यम से रीसेट टोकन इंटरसेप्शन और…
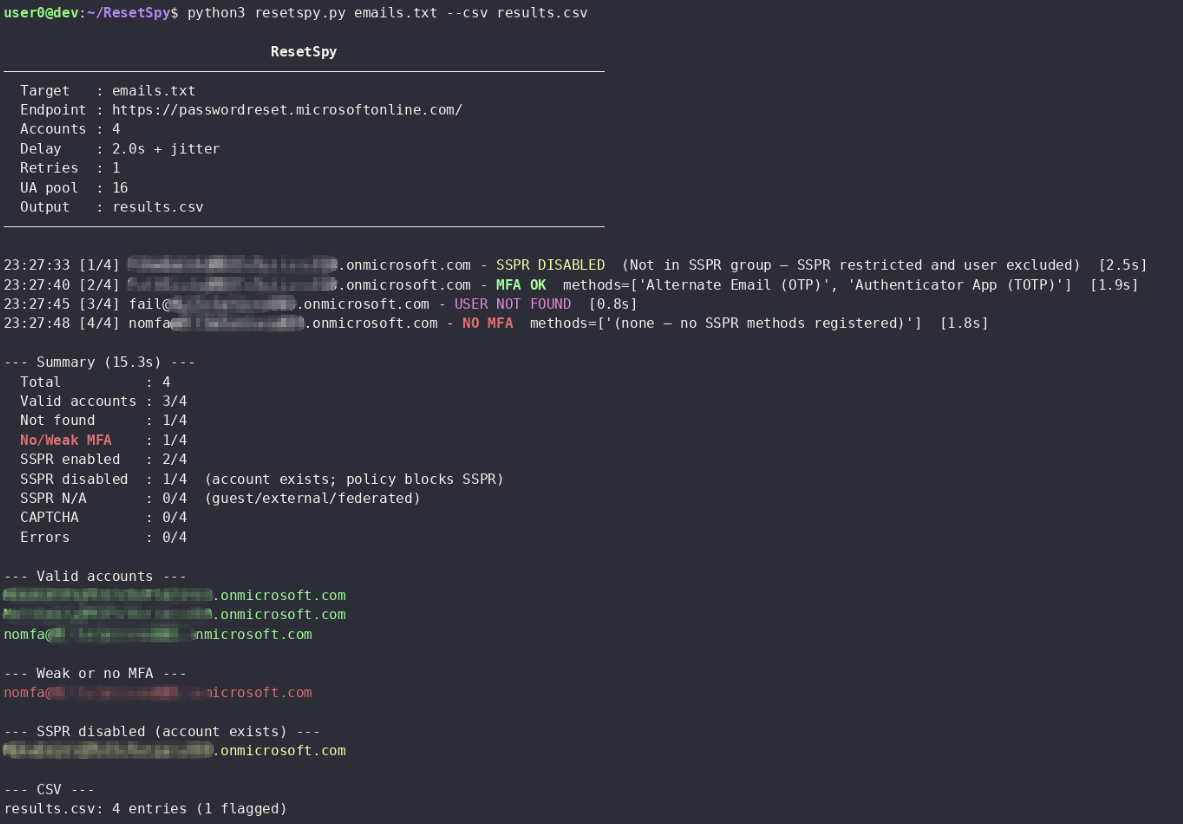 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) पोर्टल के माध्यम से उपयोगकर्ता खातों और पंजीकृत प्रमाणीकरण विधियों की गणना करें
 bardlaudian/cve-2025-24071
CVE-2025-24071 के लिए निर्भरता-मुक्त Python PoC जनरेटर जो Windows Explorer NTLM हैश डिस्क्लोज़र को ट्रिगर करने के लिए ZIP में एक दुर्भावनापूर्ण…
 runzeroinc/sshamble
अनुसंधान उपकरण जो SSH सेवाओं को प्रमाणीकरण बायपास, टाइमिंग लीक, कमजोर कुंजियों और सत्र-पश्चात एक्सपोज़र के लिए स्कैन करता है, JSON आउटपुट और विश्लेषण…
 adfortunato/metasploitable3-pentest-writeup
होम-लैब पेनेट्रेशन टेस्ट रिपोर्ट Metasploitable3 की, जिसमें Nmap रेकॉन, Drupalgeddon RCE, SQL इंजेक्शन, SSH क्रेडेंशियल रीयूज़, sudo प्रिविलेज…
 ivancabrera02/hashsiphon
वर्तमान उपयोगकर्ता के NetNTLMv2 हैश को HTTP प्रमाणीकरण प्रॉक्सी के माध्यम से निकालता है, सीधे SSPI कॉल से बचता है; v2 प्रक्रिया एट्रिब्यूशन को तोड़ने…








