
 #1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित

 chpratik/nginx_2026_cve_bundle_cti_report
शामिल CVE: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 kobukovui/cve-2026-84473
ownCloud ONLYOFFICE Integration ऐप के लिए सुरक्षा अनुसंधान और भेद्यता प्रकटीकरण, जिसमें तकनीकी विश्लेषण, PoC, प्रभाव और उपचार शामिल हैं।
 artwiderobo/cve-2026-13934
Chrome Dawn WebGPU CWE-20 दोष के लिए संरचित भेद्यता अनुसंधान रिपॉज़िटरी: मूल कारण, पैच डिफ़, स्थैतिक सत्यापन, गंभीरता समीक्षा, और सुरक्षा पाठ।
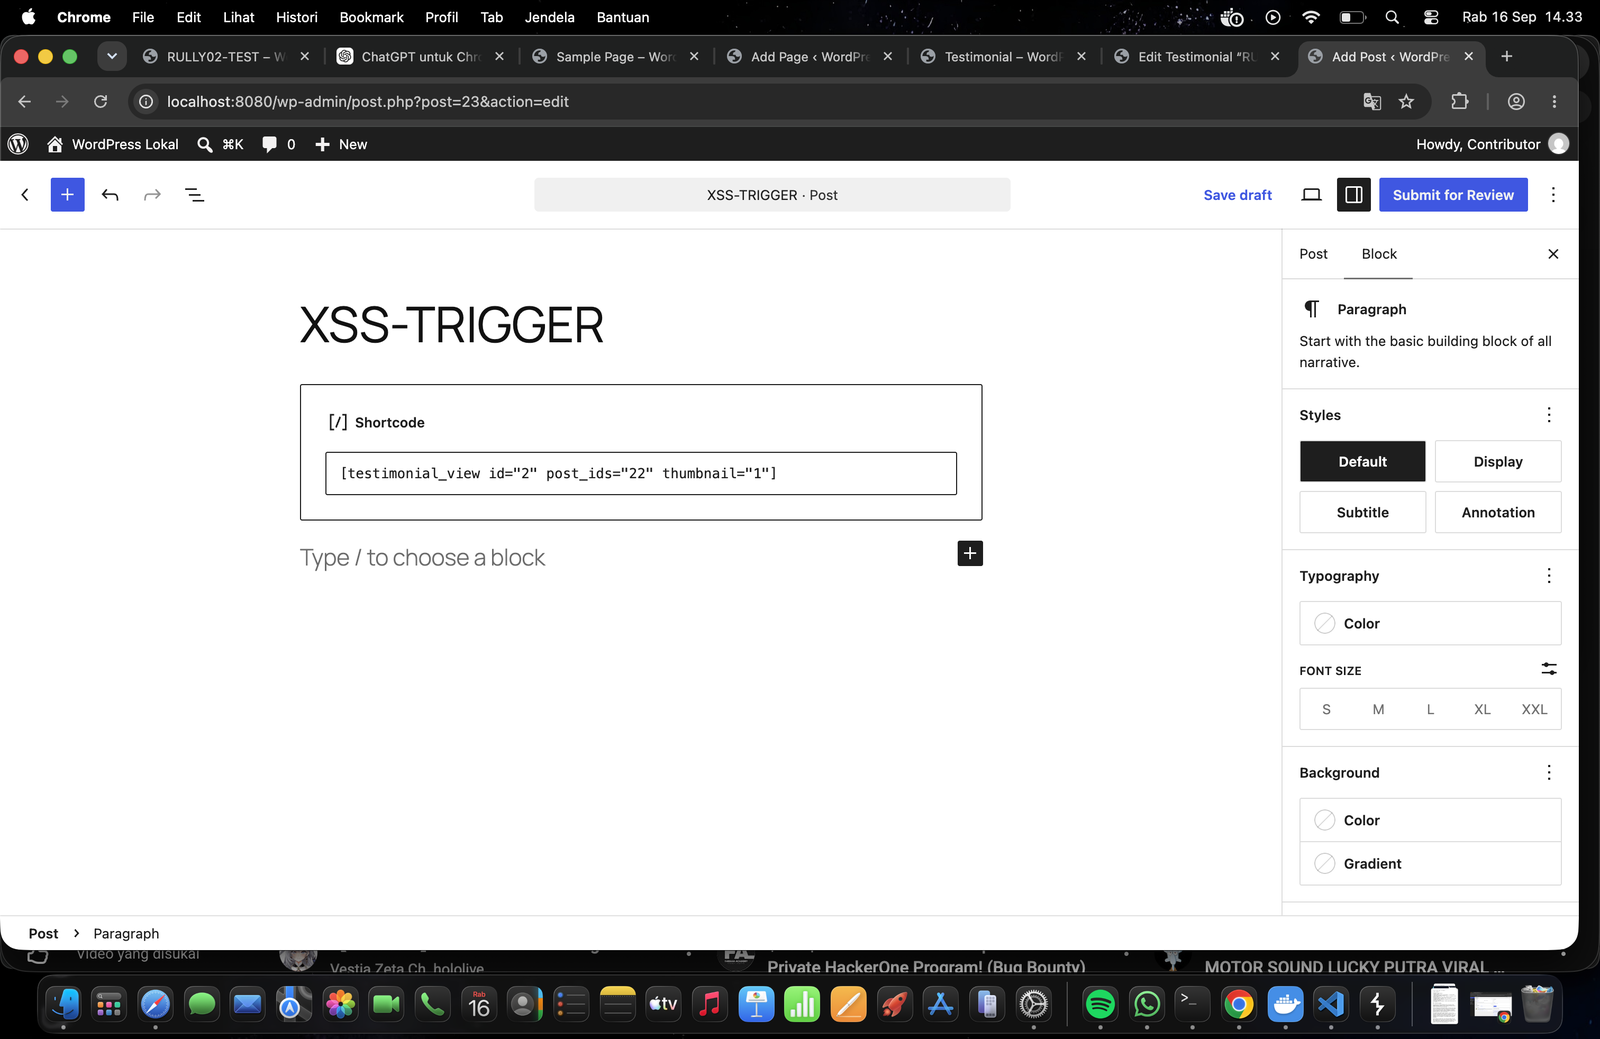 rully2212/cve-2026-97286
CVE-2026-97286 के लिए तकनीकी सलाह और प्रूफ़ ऑफ़ कॉन्सेप्ट, जो WordPress Strong Testimonials प्लगइन में एक प्रमाणित स्टोर्ड XSS है, जिसमें हमला…
 horkimhab/cve-2026-77179
शैक्षिक CVE-2026-77179 प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, अधिकृत सुरक्षा अनुसंधान, भेद्यता जागरूकता, और पृथक लैब वातावरण में रक्षात्मक परीक्षण के लिए।
 0xatharv/cve-2026-31787
लिनक्स कर्नेल में Xen privcmd ड्राइवर में डबल फ्री
 pvharmo2/gha-lab-23db52563c
सुरक्षा-अनुसंधान प्रयोगशाला: CVE-2025-10894 का पुनरुत्पादन (GitHub Actions में PR-शीर्षक इंजेक्शन) — nrwl/nx का स्नैपशॉट
 horkimhab/cve-2026-18574
शैक्षिक CVE-2026-18574 प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी, अधिकृत सुरक्षा अनुसंधान, भेद्यता जागरूकता, और पृथक लैब वातावरण में रक्षात्मक परीक्षण के लिए।
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
CVE-2026-43284 (Dirty Frag) पर व्यापक तकनीकी शोध, जिसमें Linux कर्नेल आंतरिक विवरण, मूल कारण विश्लेषण, पैच विश्लेषण, डिटेक्शन इंजीनियरिंग, थ्रेट…
 dead-lamer/cve-2026-27654
रूसी-भाषा अवलोकन और n-day भेद्यता CVE-2026-27654 का विश्लेषण, जिसमें exploitation विवरण और तकनीकी विश्लेषण शामिल हैं।
 bytereaper77/jump-over-aslr-btb
jump over aslr: ASLR को बायपास करने के लिए branch predictors पर हमला करने की तकनीक
 horkimhab/cve-2026-91843
CVE-2026-91843 के लिए शैक्षिक CVE शोध रिपॉज़िटरी, जो अधिकृत लैब और प्रशिक्षण वातावरण के लिए भेद्यता विश्लेषण और proof-of-concept सामग्री प्रदान करती…
 mthamil107/db_audit_research
आत्म-पराजयकारी ऑडिट: एक पुनरुत्पादनीय लैब जो दर्शाती है कि निम्न-विशेषाधिकार वाली PostgreSQL भूमिका ट्रिगर-आधारित ऑडिटर को प्रतिवर्ती रूप से अंधा कर…
 horkimhab/cve-2026-94545
CVE-2026-94545 के लिए शैक्षिक CVE अनुसंधान रिपॉजिटरी, जो अधिकृत भेद्यता विश्लेषण और रक्षात्मक सुरक्षा अध्ययन के लिए प्रूफ-ऑफ-कॉन्सेप्ट सामग्री और लैब…
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
CVE-2026-94541 (WPMobile.App <= 11.82) के लिए रक्षात्मक विश्लेषण, डिटेक्शन स्कैनर और नियम हस्ताक्षर।
 venablee/cve-2026-30252
ZenShare Suite एप्लिकेशन एक Reflected Cross-Site Scripting (XSS) भेद्यता से प्रभावित है, जो वेब एप्लिकेशन के लॉगिन और पासवर्ड पुनर्प्राप्ति…
 hellboy3110/cve-2026-16219-croogo-lab
सुरक्षित रूप से Croogo CMS में CVE-2026-16219 पाथ ट्रैवर्सल का प्रदर्शन करता है, जिसमें लूपबैक-ओनली PoC, तकनीकी विश्लेषण, उपचार मार्गदर्शन, और…
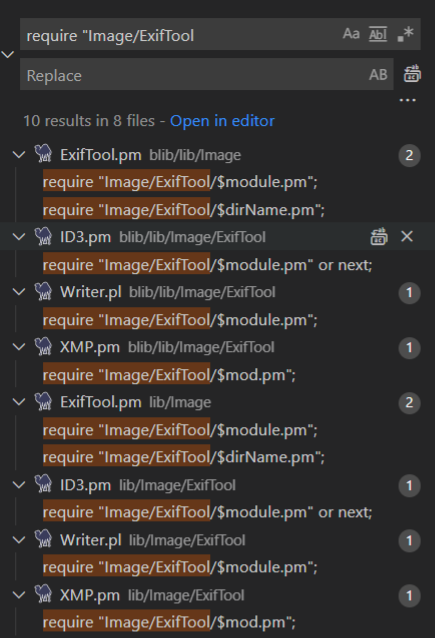 trganda/cve-2021-22204
CVE-2021-22204 (ExifTool RCE) का गहन तकनीकी विश्लेषण, PoC पुनरुत्पादन, पेलोड निर्माण, और कमजोर DjVu एनोटेशन पार्सर की Perl कोड समीक्षा के साथ।








