#1
रक्षात्मक या अधिकृत विश्लेषण के लिए सुरक्षा पेपर, शोध परियोजनाएं, तकनीकी संदर्भ और पुनरुत्पादक सामग्री।
Kitploit अनुशंसित

 egorrsp/cve-2020-15368-asrdrv103-research
ASRock AsrDrv103.sys (CVE-2020-15368) का रिवर्स इंजीनियरिंग शोध, जिसमें इसका ड्राइवर इंटरफ़ेस, एन्क्रिप्टेड रिक्वेस्ट प्रोटोकॉल, और विशेषाधिकार…
 secprbench/secprbench
C, C++ और Rust के नौ प्रोजेक्ट्स में 265 वास्तविक भेद्यता-प्रवेश करने वाले कोड परिवर्तनों का बेंचमार्क, जिसमें युग्मित समीक्षा कार्य, Docker…
 4rdr/proofs
CVE निष्कर्षों, प्रूफ-ऑफ-कॉन्सेप्ट संदर्भों और भेद्यता अनुसंधान नोट्स का संग्रह, जिसमें ExploitDB प्रविष्टियाँ और श्रेय प्राप्त सुरक्षा सलाहकार शामिल…
 n0n4m3x41/cve-2026-22738-poc
CVE-2026-22738 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Spring AI SimpleVectorStore में एक गंभीर SpEL इंजेक्शन RCE है, जो बिना प्रमाणीकरण के OS कमांड…
 patois/winmagic_sd
CVE-2020-11519 और CVE-2020-11520 के लिए तकनीकी लेख और PoC एक्सप्लॉइट
 neurosaki987/qvm-tool
ACE .qvm0-संरक्षित PE इमेज के लिए स्थिर विश्लेषण और संरचना पुनर्प्राप्ति टूलकिट
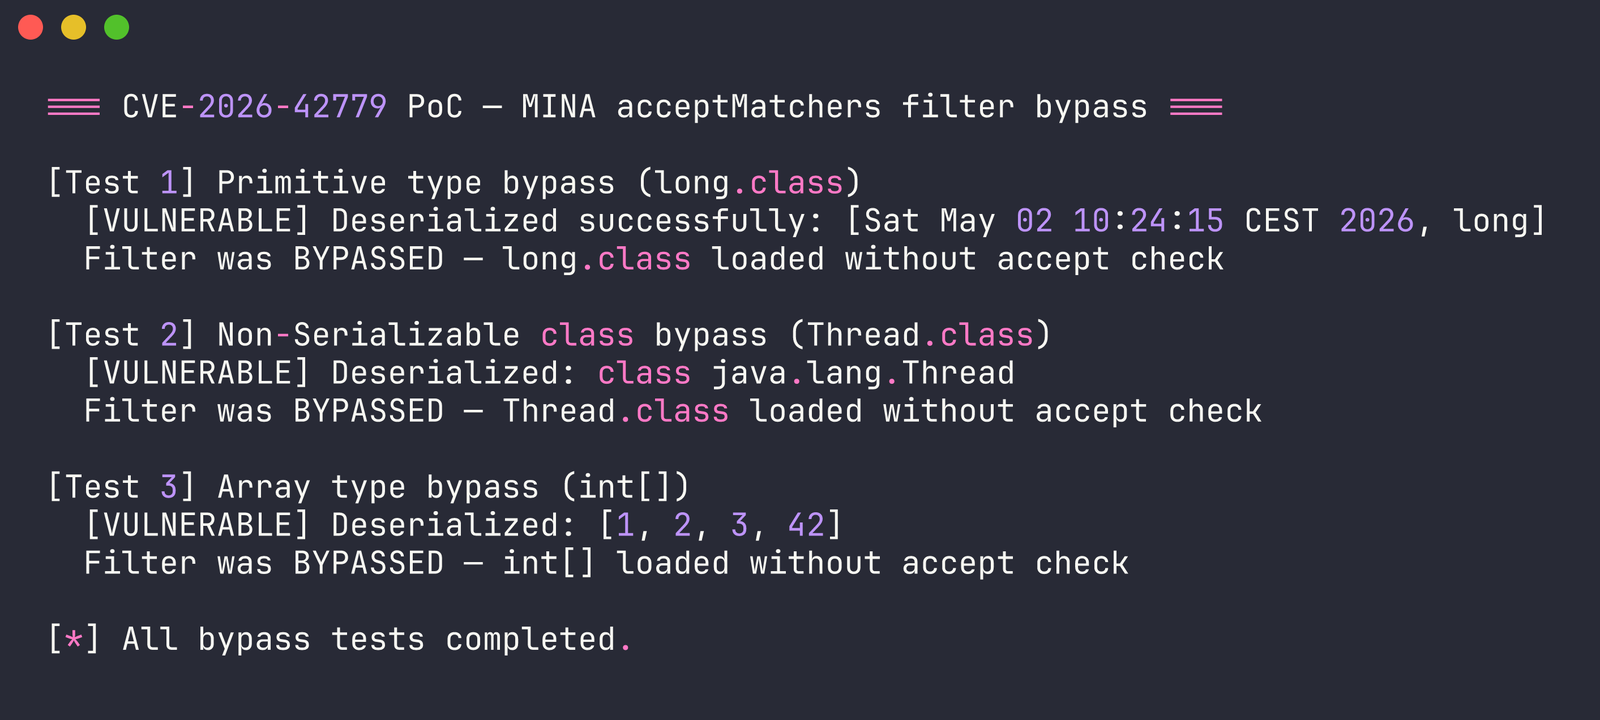 dinosn/cve-2026-42779
प्रूफ-ऑफ-कॉन्सेप्ट जो Apache MINA में डिसीरियलाइज़ेशन फ़िल्टर बायपास को प्रदर्शित करता है, जिससे रिमोट कोड एक्ज़ीक्यूशन होता है, साथ ही विस्तृत रूट…
 stair-lab/certified-unlearning-neural-networks-icml-2025
पेपर Certified Unlearning for Neural Networks, ICML 2025 के लिए कोड
 lzty/cve-2026-94129
CVE-2026-94129 के लिए प्रूफ-ऑफ-कॉन्सेप्ट कार्यान्वयन, अध्ययन और शोध उद्देश्यों के लिए प्रदान किया गया।
 badkeys/debianopenssl
डेबियन OpenSSL बग (CVE-2008-0166) के प्रति संवेदनशील निजी कुंजियाँ
 webraybtl/cve-2023-27363
Foxit PDF रिमोट कोड एक्ज़ीक्यूशन भेद्यता CVE-2023-27363 का विश्लेषण और पुनरुत्पादन
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6 के लिए अस्थायी रूट टूल जो CVE-2026-64560 Linux kernel POSIX CPU timer use-after-free का उपयोग करके सिस्टम पार्टीशन को संशोधित किए बिना,…
 nccgroup/setcookieanalysisinbrowsers
ब्राउज़र अनुसंधान परिणामों में SetCookie विश्लेषण
 werew/qsynth-artifacts
QSynth के लिए बेंचमार्क डेटासेट और संश्लेषण आर्टिफैक्ट्स, जिनमें Tigress-अस्पष्ट C फ़ंक्शन, x86_64 बाइनरी, निष्पादन ट्रेस, ग्राउंड ट्रुथ, और…
 decalage2/detect_cve-2026-86950
CVE-2026-86950 का शोषण करने वाली PDF फ़ाइलों का पता लगाने के लिए एक Python टूल
 erberkan/cve-2026-42536-poc
Apache HTTP Server में mod_xml2enc, xml2StartParse और अविश्वसनीय सामग्री के साथ हीप-आधारित बफ़र ओवरफ़्लो भेद्यता
 azqzazq1/lid
LID — लिनक्स इंटीग्रिटी ड्रिफ्ट: eBPF पाथनाम पुनर्लेखन के माध्यम से AppArmor को बायपास करना। शून्य ऑडिट फुटप्रिंट के साथ प्री-LSM सिस्कॉल तर्क…