
 #1
वास्तविक समय में या कैप्चर फ़ाइलों से नेटवर्क ट्रैफ़िक को कैप्चर करने, निरीक्षण करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 withsecurelabs/doublepulsar-c2-traffic-decryptor
PCAP फ़ाइल को प्रोसेस करके DOUBLEPULSAR इम्प्लांट को भेजे गए C2 ट्रैफ़िक को डिक्रिप्ट करने के लिए एक python2 स्क्रिप्ट।
 basil00/tallow
Tallow - Windows के लिए पारदर्शी Tor
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 nccgroup/phantap
Phantom Tap (PhanTap) - रेड टीमों के लिए एक ‘अदृश्य’ नेटवर्क टैप
 eciavatta/caronte
हमला/रक्षा कैप्चर द फ्लैग प्रतियोगिताओं के दौरान नेटवर्क प्रवाह का विश्लेषण करने का एक उपकरण
 fenkohq/dnsmonster
निष्क्रिय DNS कैप्चर और निगरानी टूलकिट
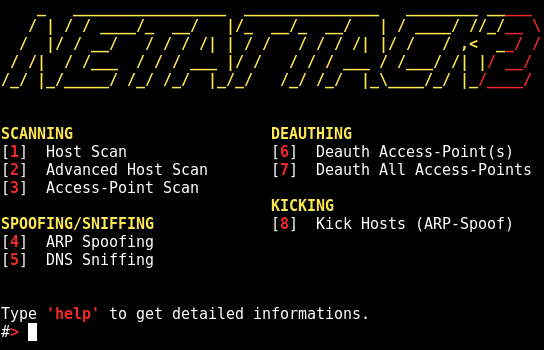 chrizator/netattack2
GUI पर आधारित एक उन्नत नेटवर्क स्कैन और हमला स्क्रिप्ट। no-GUI netattack का दूसरा संस्करण।
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py एक Python3 स्क्रिप्ट है जो नेटवर्क पैकेट कैप्चर फ़ाइलों को पार्स करने और NTLMv2 हैश को क्रैकेबल फॉर्मेट में निकालने के लिए डिज़ाइन…
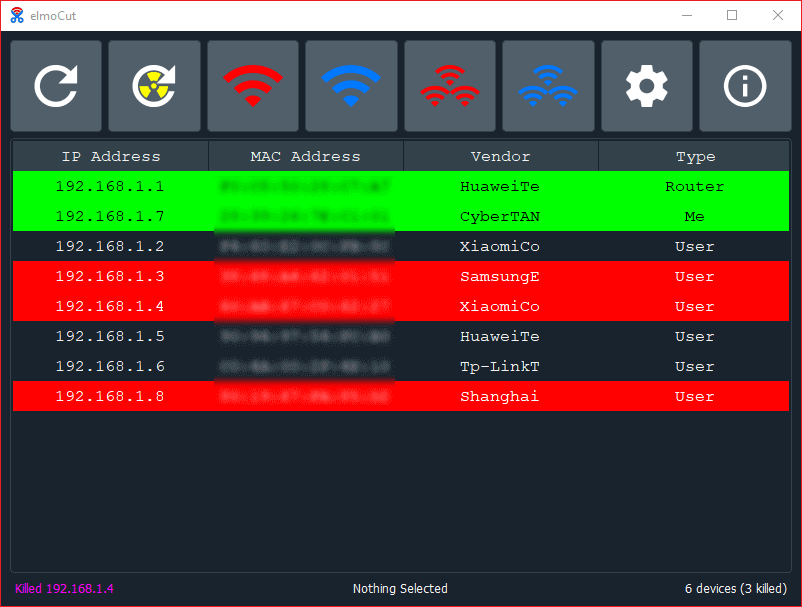 elmoiv/elmocut
विंडोज़ के लिए आई कैंडी ARP स्पूफर
 offensive-hub/black-widow
GUI-आधारित आक्रामक पैठ परीक्षण उपकरण (खुला स्रोत)
 1ultimat3/pcapviz
pcap फ़ाइलों के आधार पर नेटवर्क टोपोलॉजी की कल्पना करें और ग्राफ सांख्यिकी एकत्र करें
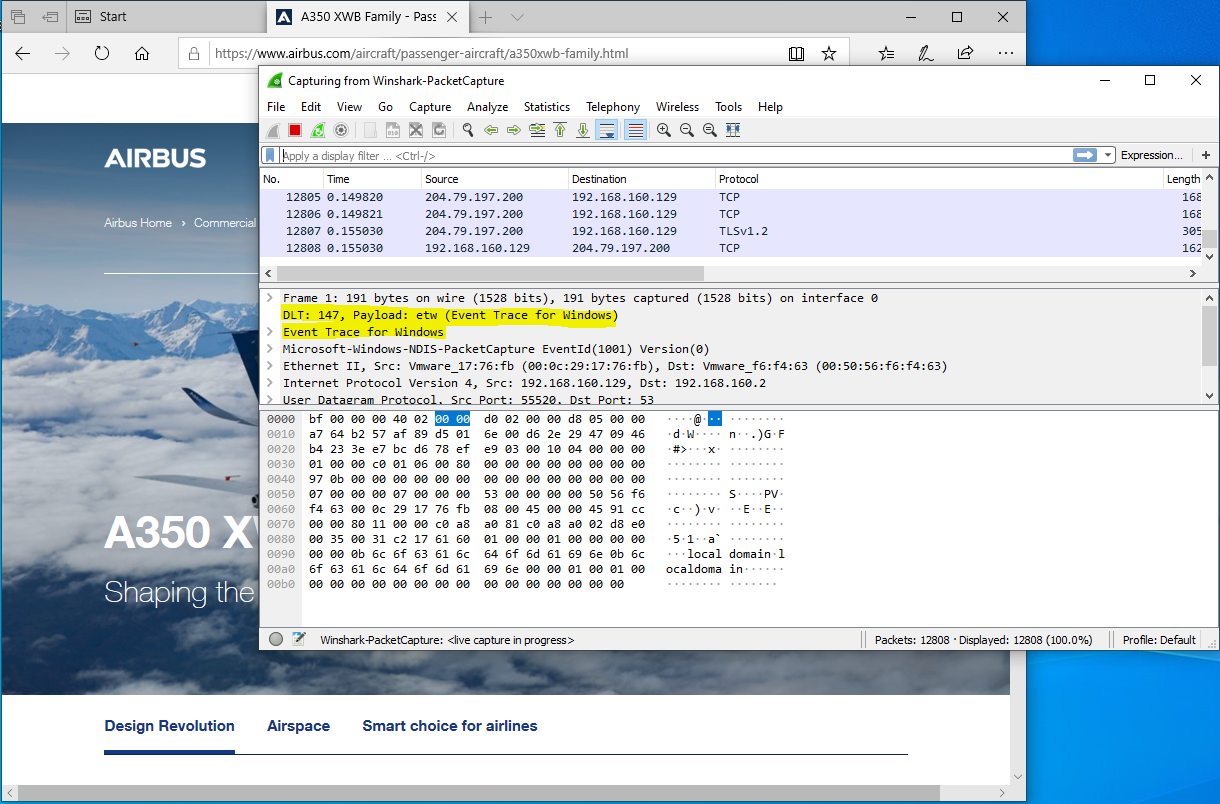 airbus-cert/winshark
ETW को इंस्ट्रूमेंट करने के लिए एक Wireshark प्लगइन
 sleinen/samplicator
वैकल्पिक नमूनाकरण और स्पूफिंग के साथ, (UDP) डेटाग्राम की प्रतियां कई प्राप्तकर्ताओं को भेजें।
 libnet/nemesis
एक कमांड-लाइन नेटवर्क पैकेट निर्माण और इंजेक्शन उपयोगिता
 robertdavidgraham/isowall
यह एक मिनी-फ़ायरवॉल है जो लक्षित डिवाइस को स्थानीय नेटवर्क से पूरी तरह अलग कर देता है।
 shramos/polymorph
Polymorph एक रीयल-टाइम नेटवर्क पैकेट हेरफेर फ्रेमवर्क है जो लगभग सभी मौजूदा प्रोटोकॉल का समर्थन करता है।
 medpaf/hawk
Linux के लिए नेटवर्क, recon और offensive-security उपकरण।
 nccgroup/solitude
Solitude एक गोपनीयता विश्लेषण उपकरण है जो किसी को भी अपनी स्वयं की गोपनीयता जांच करने में सक्षम बनाता है। चाहे एक जिज्ञासु नौसिखिया या अधिक उन्नत…








