
 #1
वास्तविक समय में या कैप्चर फ़ाइलों से नेटवर्क ट्रैफ़िक को कैप्चर करने, निरीक्षण करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
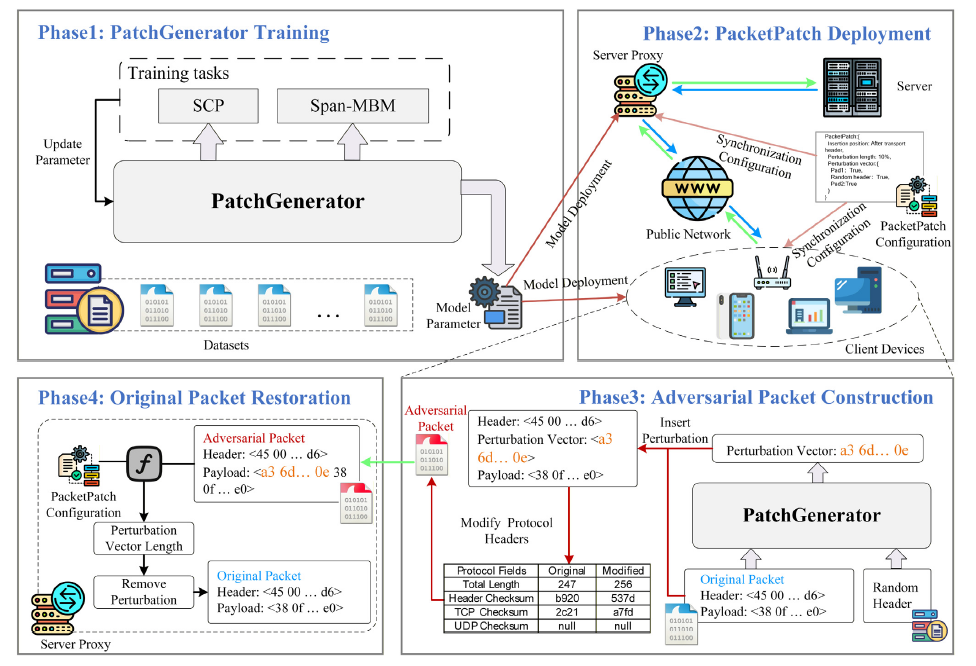
 xuyw-seu/packetpatch
न्यूनतम ओवरहेड और पूर्ण पैकेट पुनर्प्राप्ति के साथ एन्क्रिप्टेड ट्रैफिक वर्गीकरण के विरुद्ध व्यावहारिक ब्लैक-बॉक्स एडवर्सेरियल पैकेट जनरेशन।
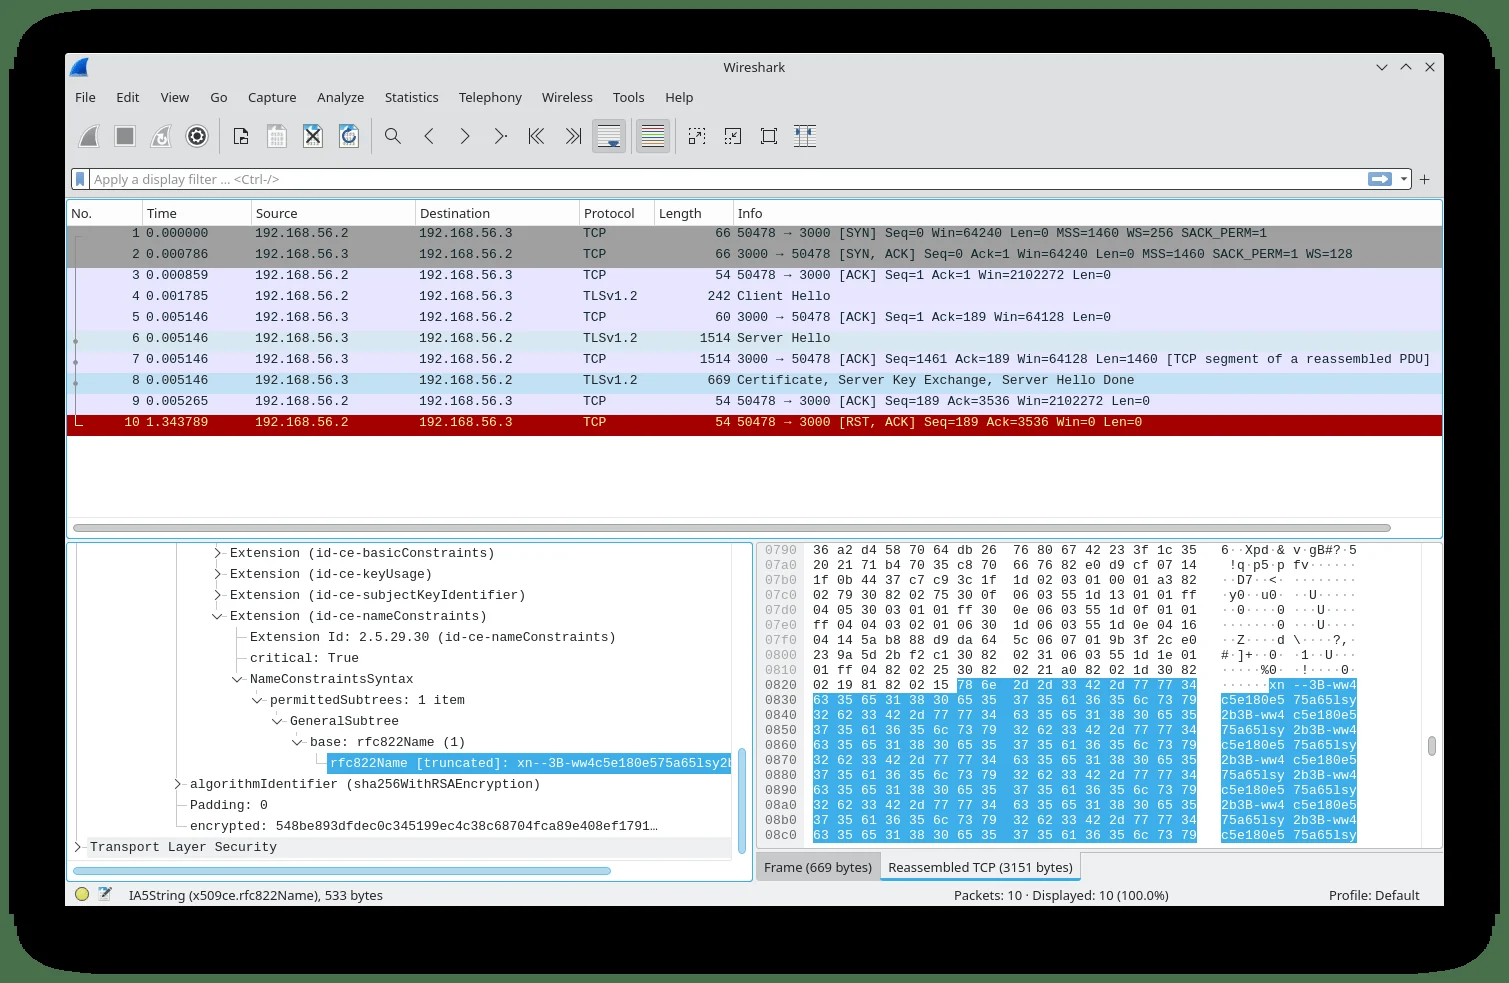 fox-it/spookyssl-pcaps
PCAP और OpenSSL CVE-2022-3602 शोषण प्रयासों का पता लगाने के लिए Suricata सिग्नेचर, जिसमें दुर्भावनापूर्ण क्लाइंट/सर्वर ट्रैफ़िक और वैध punycode…
 corelight/cve-2020-16898
CVE-2020-16898 (Windows TCP/IP रिमोट कोड निष्पादन भेद्यता) के लिए एक नेटवर्क डिटेक्शन पैकेज
 kiminewt/pyshark-legacy
tshark के लिए Python रैपर, जो wireshark डिसेक्टरों का उपयोग करके Python पैकेट पार्सिंग की अनुमति देता है (Python2 विरासत संस्करण)
 dougives/wisp
Script and hardware kit to automatically deauth 802.11 clients en masse. Captures packets for later nefariousness.
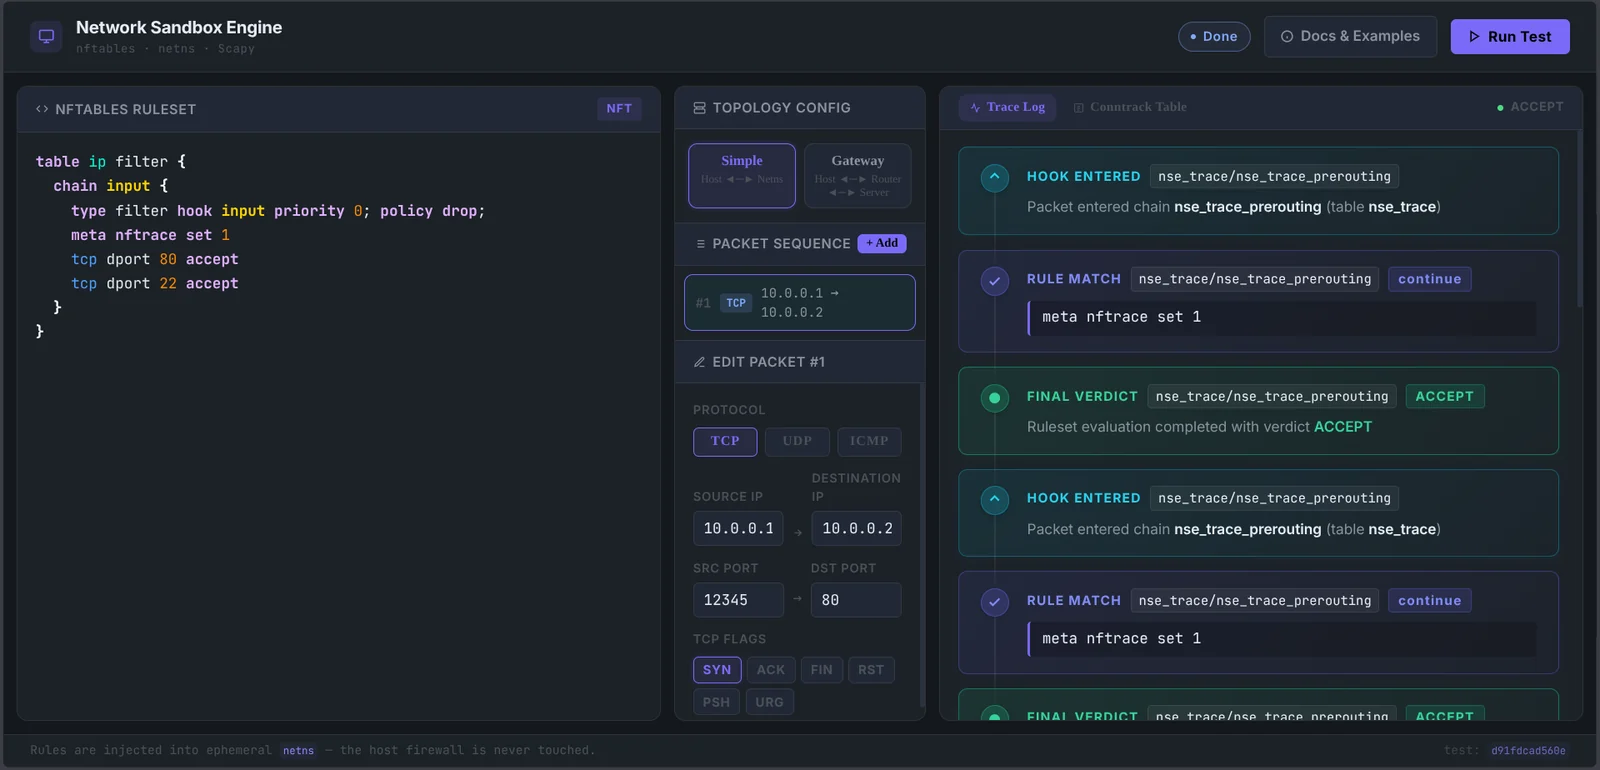 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 mauricelambert/passwordssniffer
यह मॉड्यूल असुरक्षित प्रोटोकॉल के उपयोगकर्ता नाम और पासवर्ड को स्निफ करता है।
 9lyph/cve-2022-29593
Dingtian DT-R002 रिले में कैप्चर-रीप्ले के माध्यम से प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, HTTP और Modbus TCP के माध्यम से रिले के…
 corelight/zeek-spicy-wireguard
एक Zeek Wireguard प्रोटोकॉल विश्लेषक जो Spicy पर आधारित है।
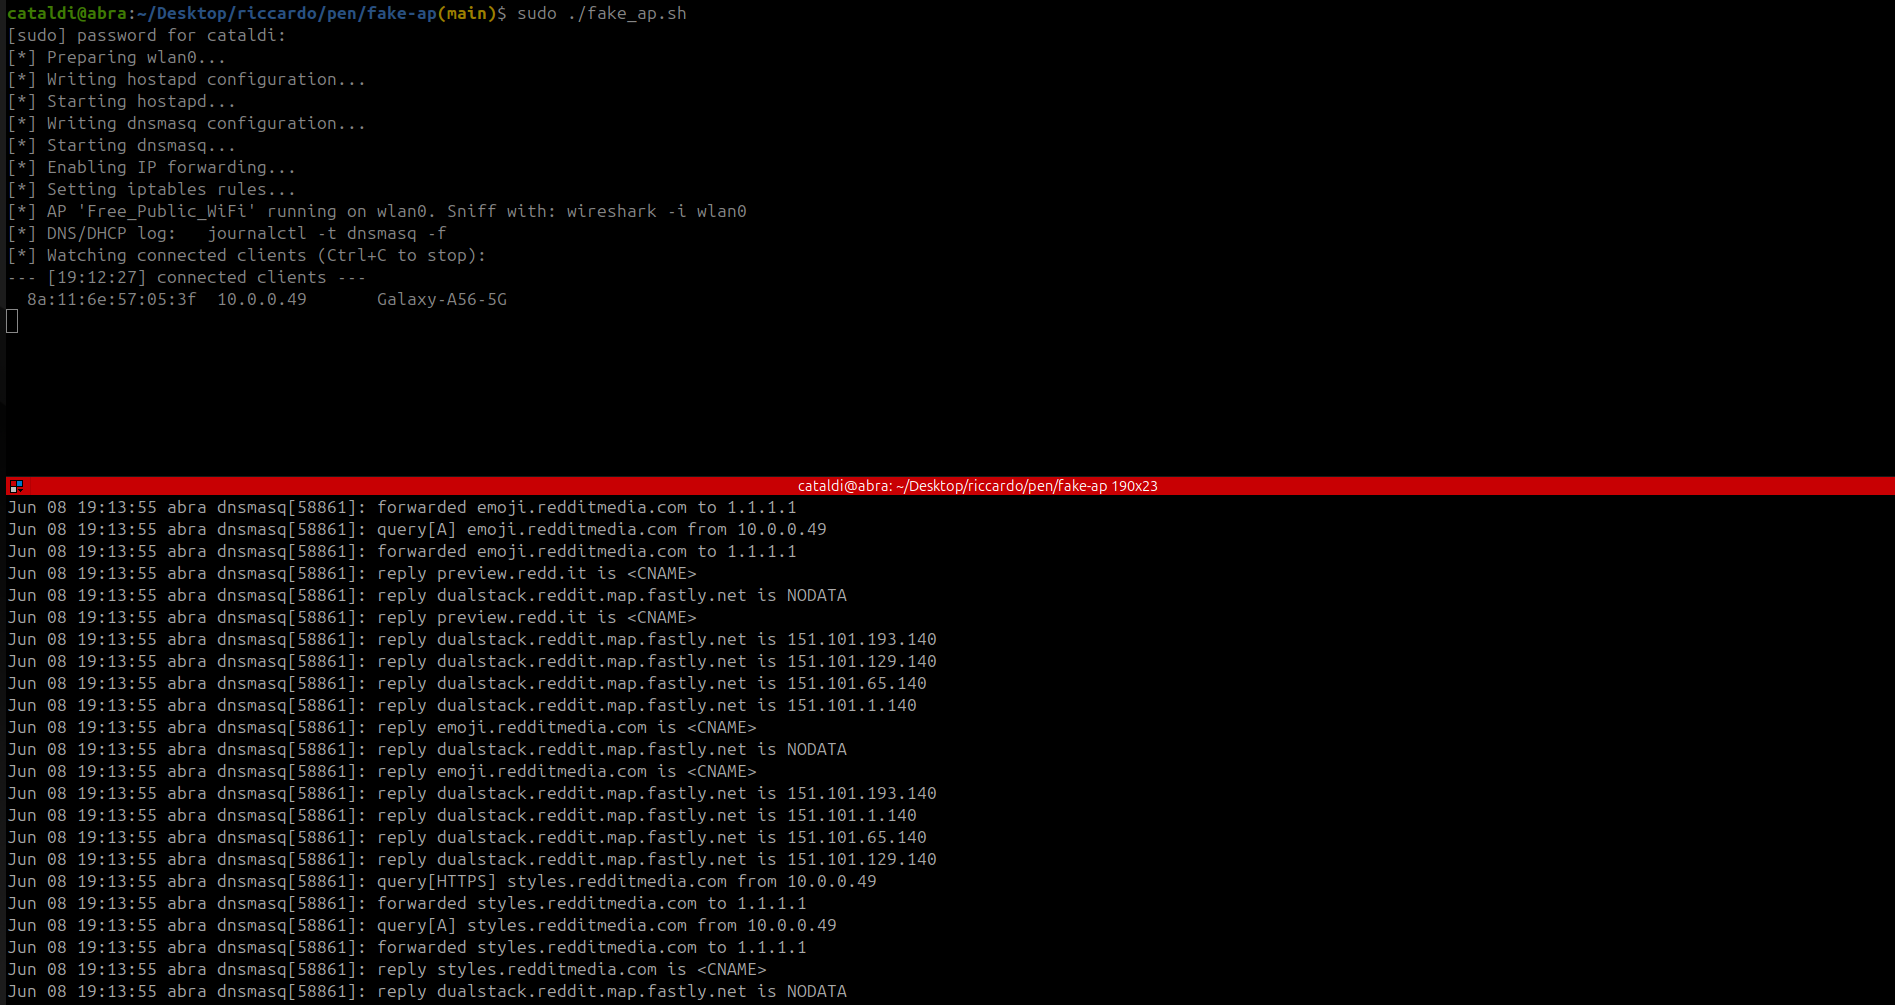 riccardocataldi/access-point
नियंत्रित ट्रैफ़िक कैप्चर के लिए hostapd, dnsmasq और iptables NAT का उपयोग करने वाला दुष्ट खुला वाई-फ़ाई एक्सेस पॉइंट। रीयल-टाइम क्लाइंट मॉनिटरिंग,…
 rbowes-r7/refreshing-mcp-tool
F5 के `mcp` प्रोटोकॉल का एक कार्यान्वयन, जिसमें vuln hunting के दौरान ट्रैफ़िक स्निफ़ करने के लिए MitM उपकरण शामिल हैं।
 vulncheck-oss/go-exploit-cache
go-exploit के साथ उपयोग करने के लिए HTTP कैश डेटाबेस बनाने की एक उपयोगिता
 corelight/zeek-spicy-stun
एक Zeek STUN प्रोटोकॉल विश्लेषक जो Spicy पर आधारित है।
 benadia/an-integrated-wireless-network-forensic-analysis-framework
यह फ्रेमवर्क मौजूदा ओपन सोर्स टूल्स के एक समूह को एक एकीकृत पैकेज में संयोजित करता है जो फोरेंसिक जांच प्रक्रिया को स्वचालित करता है। यह वायरलेस…
 alperenugurlu/cve-2024-3596-detector
RADIUS/UDP ट्रैफ़िक में CVE-2024-3596 का पता लगाता है, Access-Request पैकेटों में MD5 टकरावों का विश्लेषण करके, प्रशासकों को कमजोर प्रमाणीकरण विधियों…
 dtrecherel/dnsspoof
एक DNS स्पूफर टूल जो Python3 में लिखा गया है।
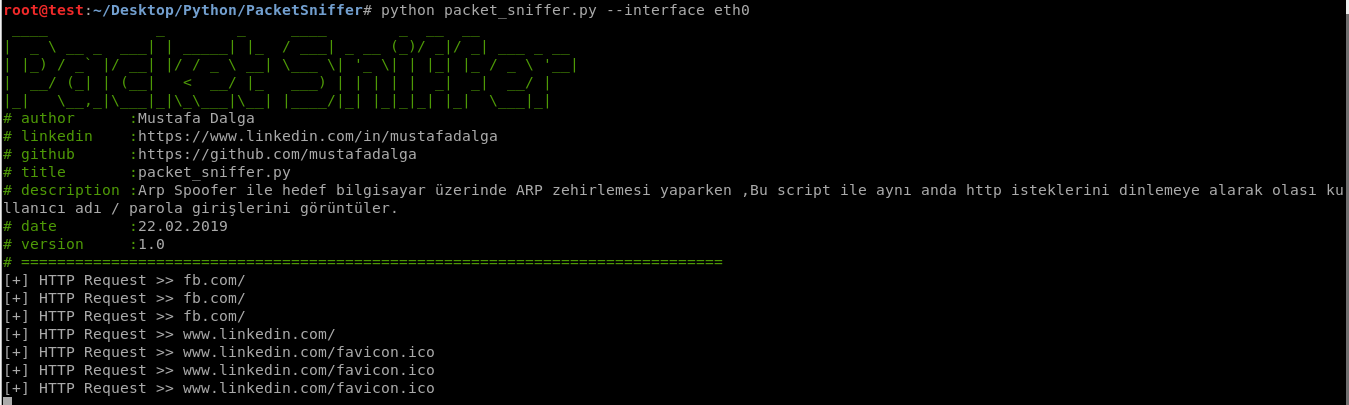 mustafadalga/arp-poisoning-packet-sniffer
एक ही नेटवर्क में स्थित लक्ष्य कंप्यूटरों पर ARP विषाक्तता(poisoning) करने और नेटवर्क ट्रैफ़िक की निगरानी करने के लिए लिखी गई दो स्क्रिप्ट हैं।
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…








