
 #1
वास्तविक समय में या कैप्चर फ़ाइलों से नेटवर्क ट्रैफ़िक को कैप्चर करने, निरीक्षण करने और विश्लेषण करने के उपकरण।
Kitploit अनुशंसित
 sahilmgandhi/iotshark
IotShark - IoT ट्रैफिक की निगरानी और विश्लेषण
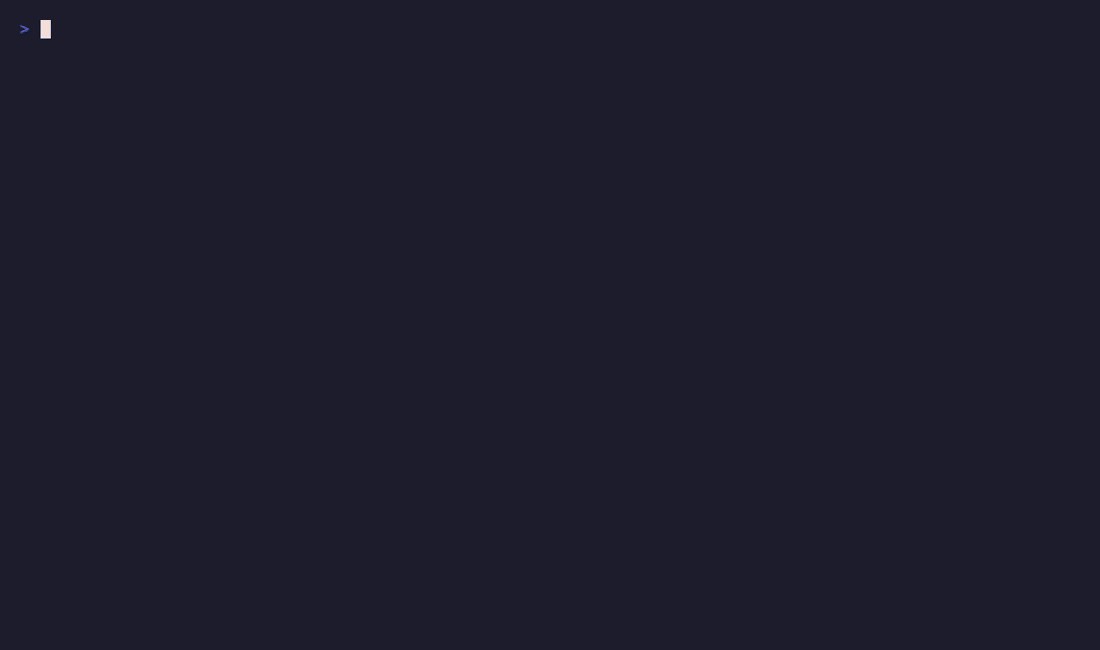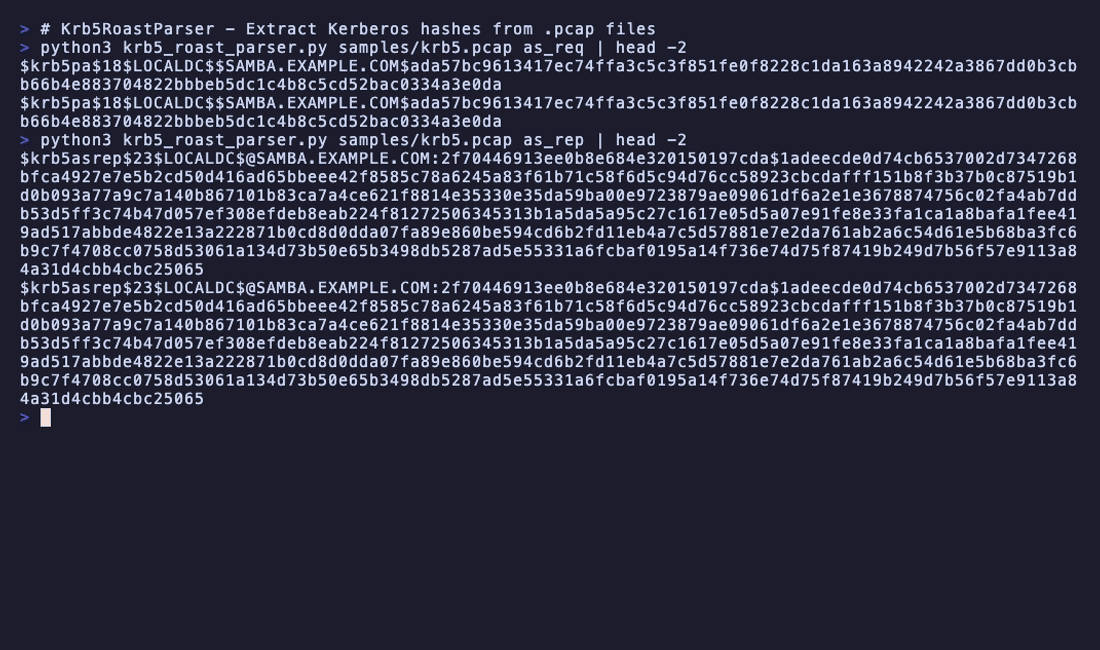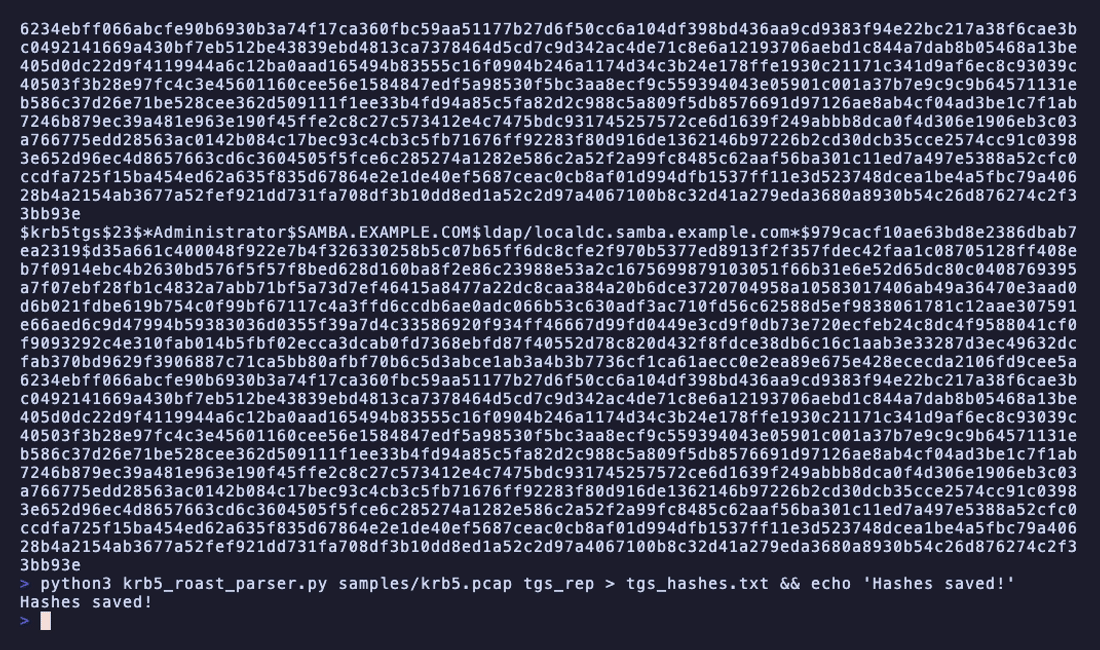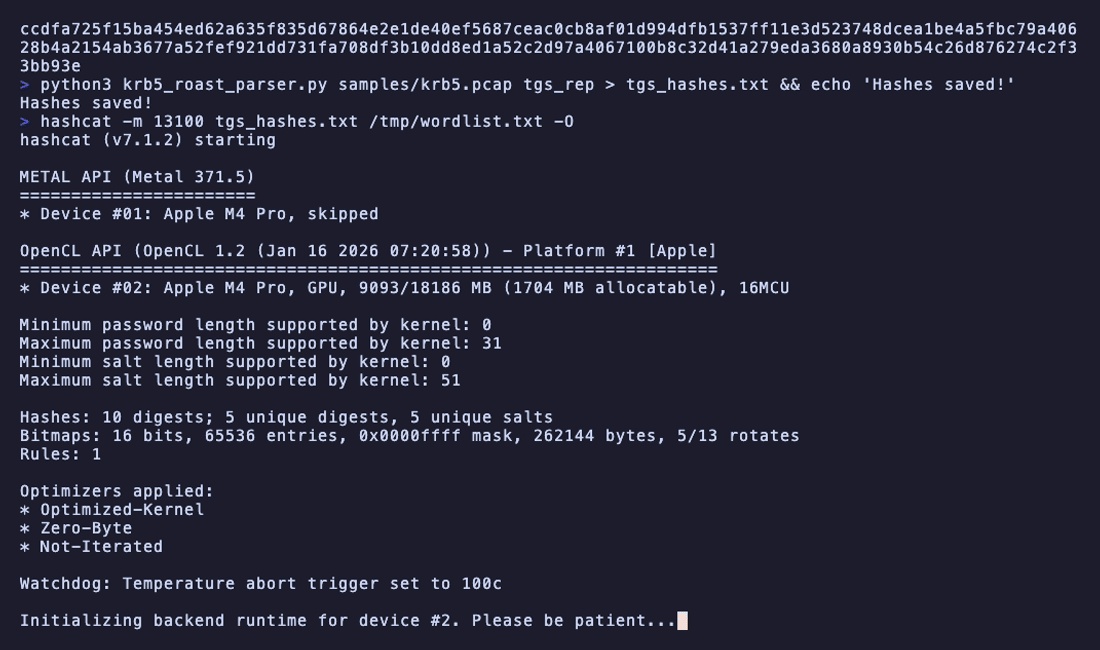 jalvarezz13/krb5roastparser
KrbRoastParser एक उपकरण है जो pcap फ़ाइलों से Kerberos पैकेटों को पार्स करके AS-REQ, AS-REP और TGS-REP हैश निकालने के लिए है।
 pkb1s/sharprelay
C# उपकरण जो WinDivert ड्राइवर का उपयोग करके Windows पोर्ट 445 ट्रैफ़िक को इंटरसेप्ट और रीडायरेक्ट करता है, NTLM रिले हमलों के लिए Cobalt Strike के…
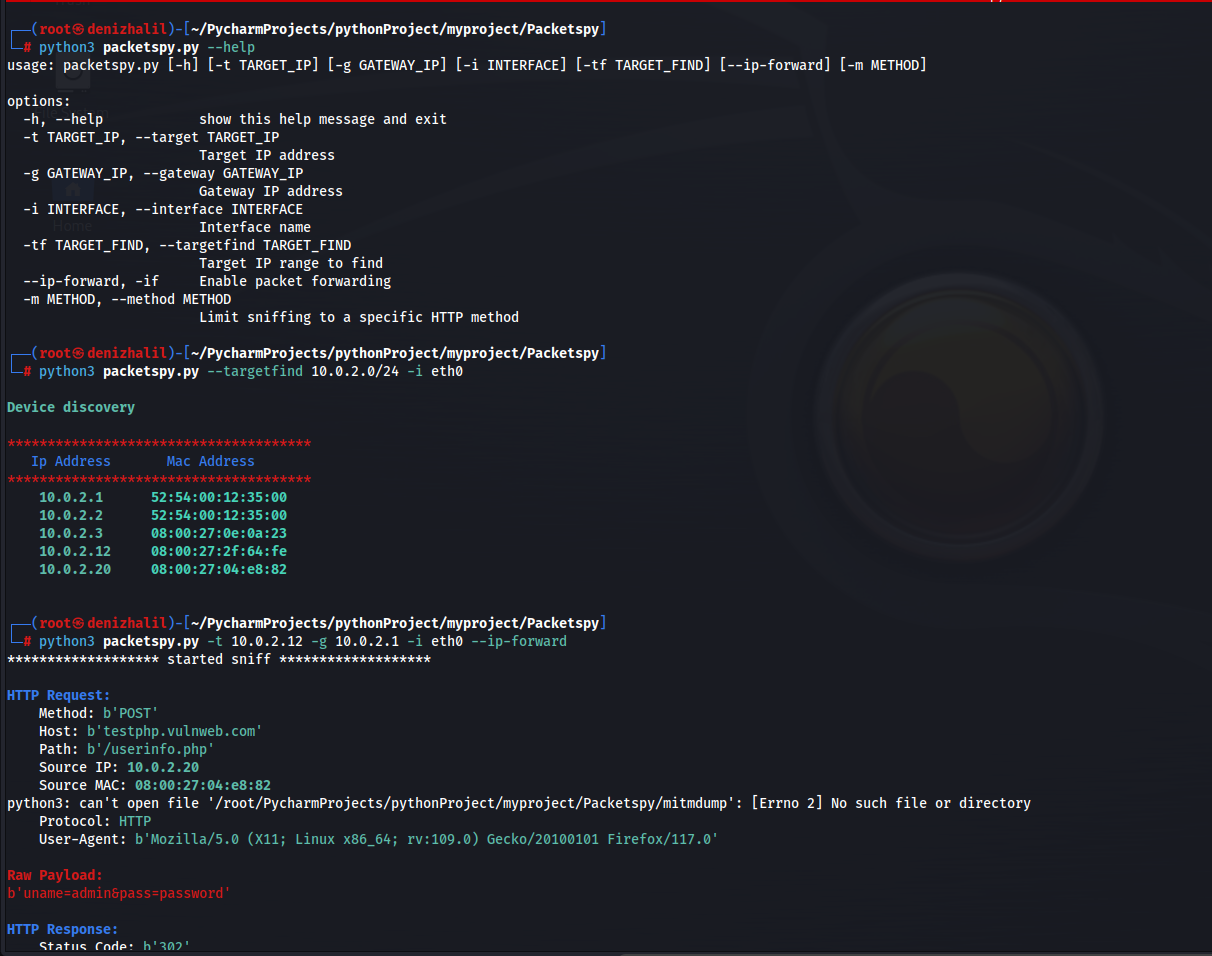 halildeniz/packetspy
रीयल-टाइम ट्रैफ़िक कैप्चर, HTTP निरीक्षण, रॉ पेलोड विश्लेषण, और बिल्ट-इन मैन-इन-द-मिडिल क्षमताओं के साथ डिवाइस डिस्कवरी के लिए नेटवर्क पैकेट स्निफर।
 codepr/creak
विषाक्त करें, रीसेट करें, स्पूफ करें, रीडायरेक्ट करें MITM स्क्रिप्ट
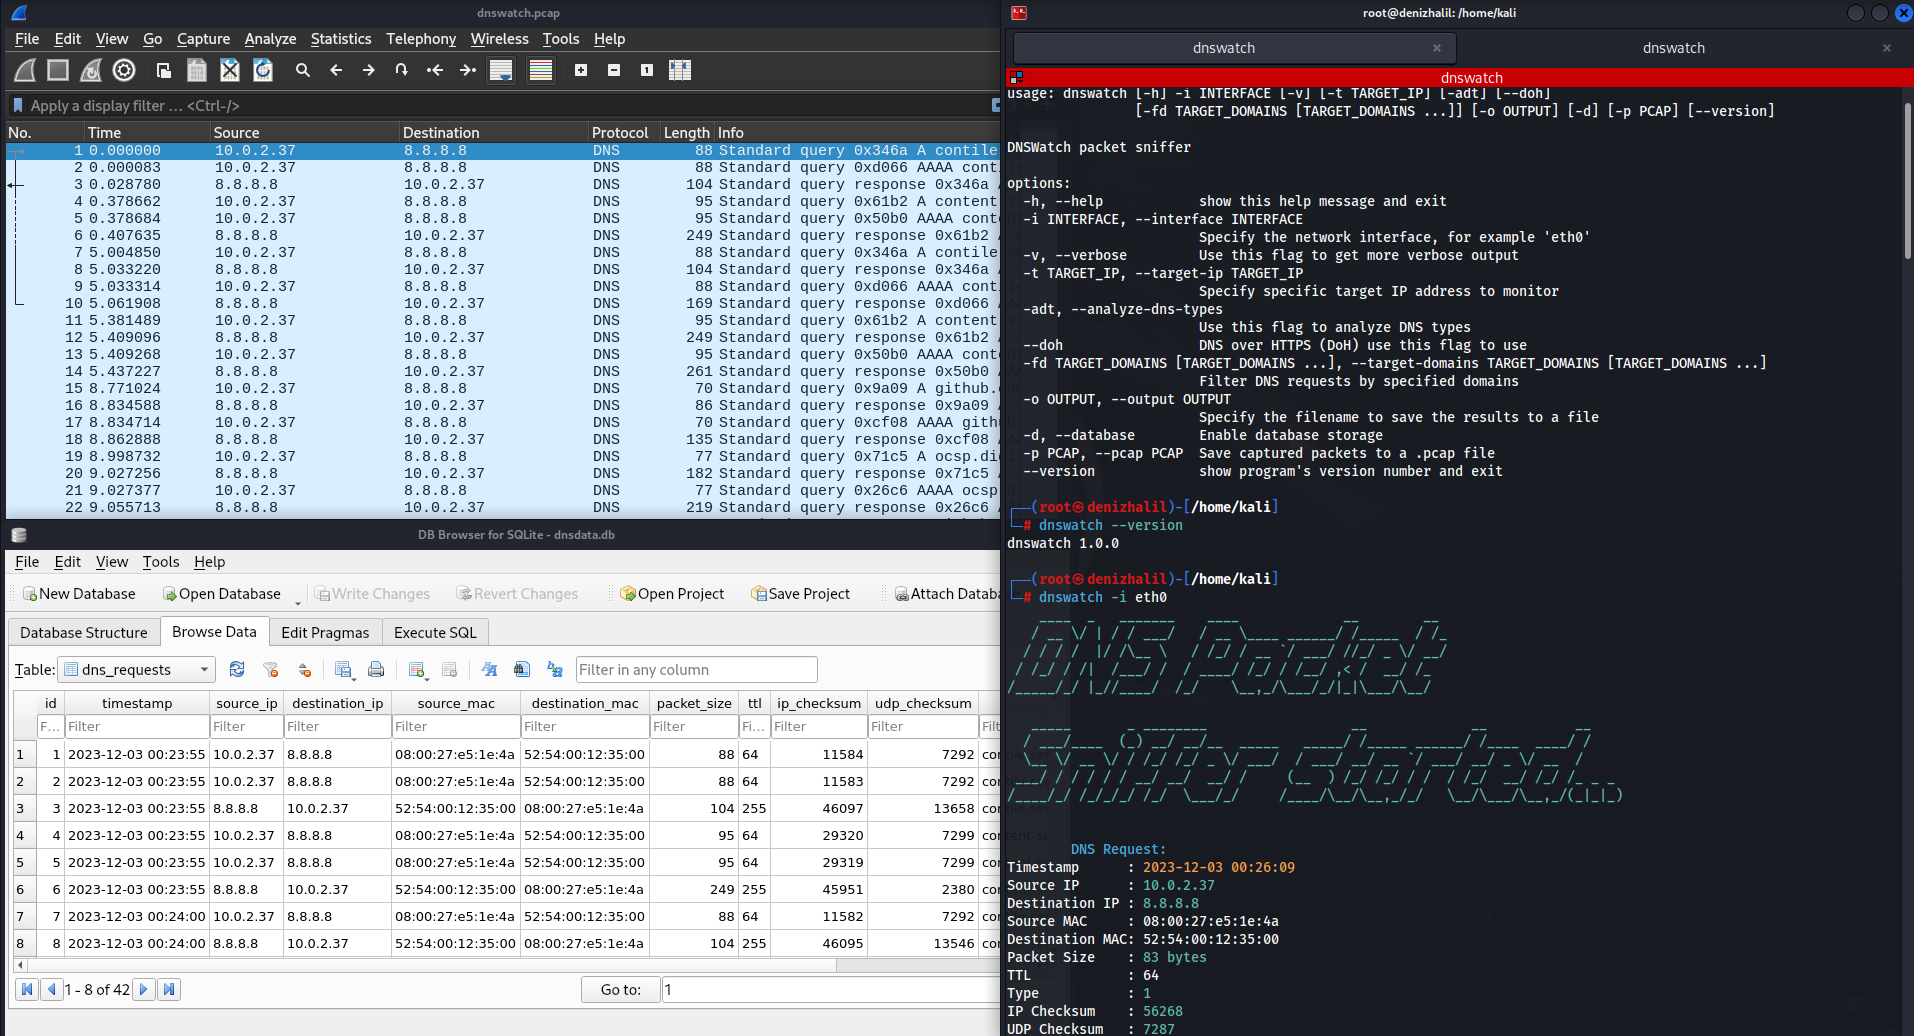 halildeniz/dnswatch
DNS ट्रैफ़िक स्निफ़र और विश्लेषक DNS क्वेरीज़ में निगरानी, फ़िल्टरिंग और विसंगतियों का पता लगाने के लिए। सुविधाओं में PCAP निर्यात, DoH समर्थन, और…
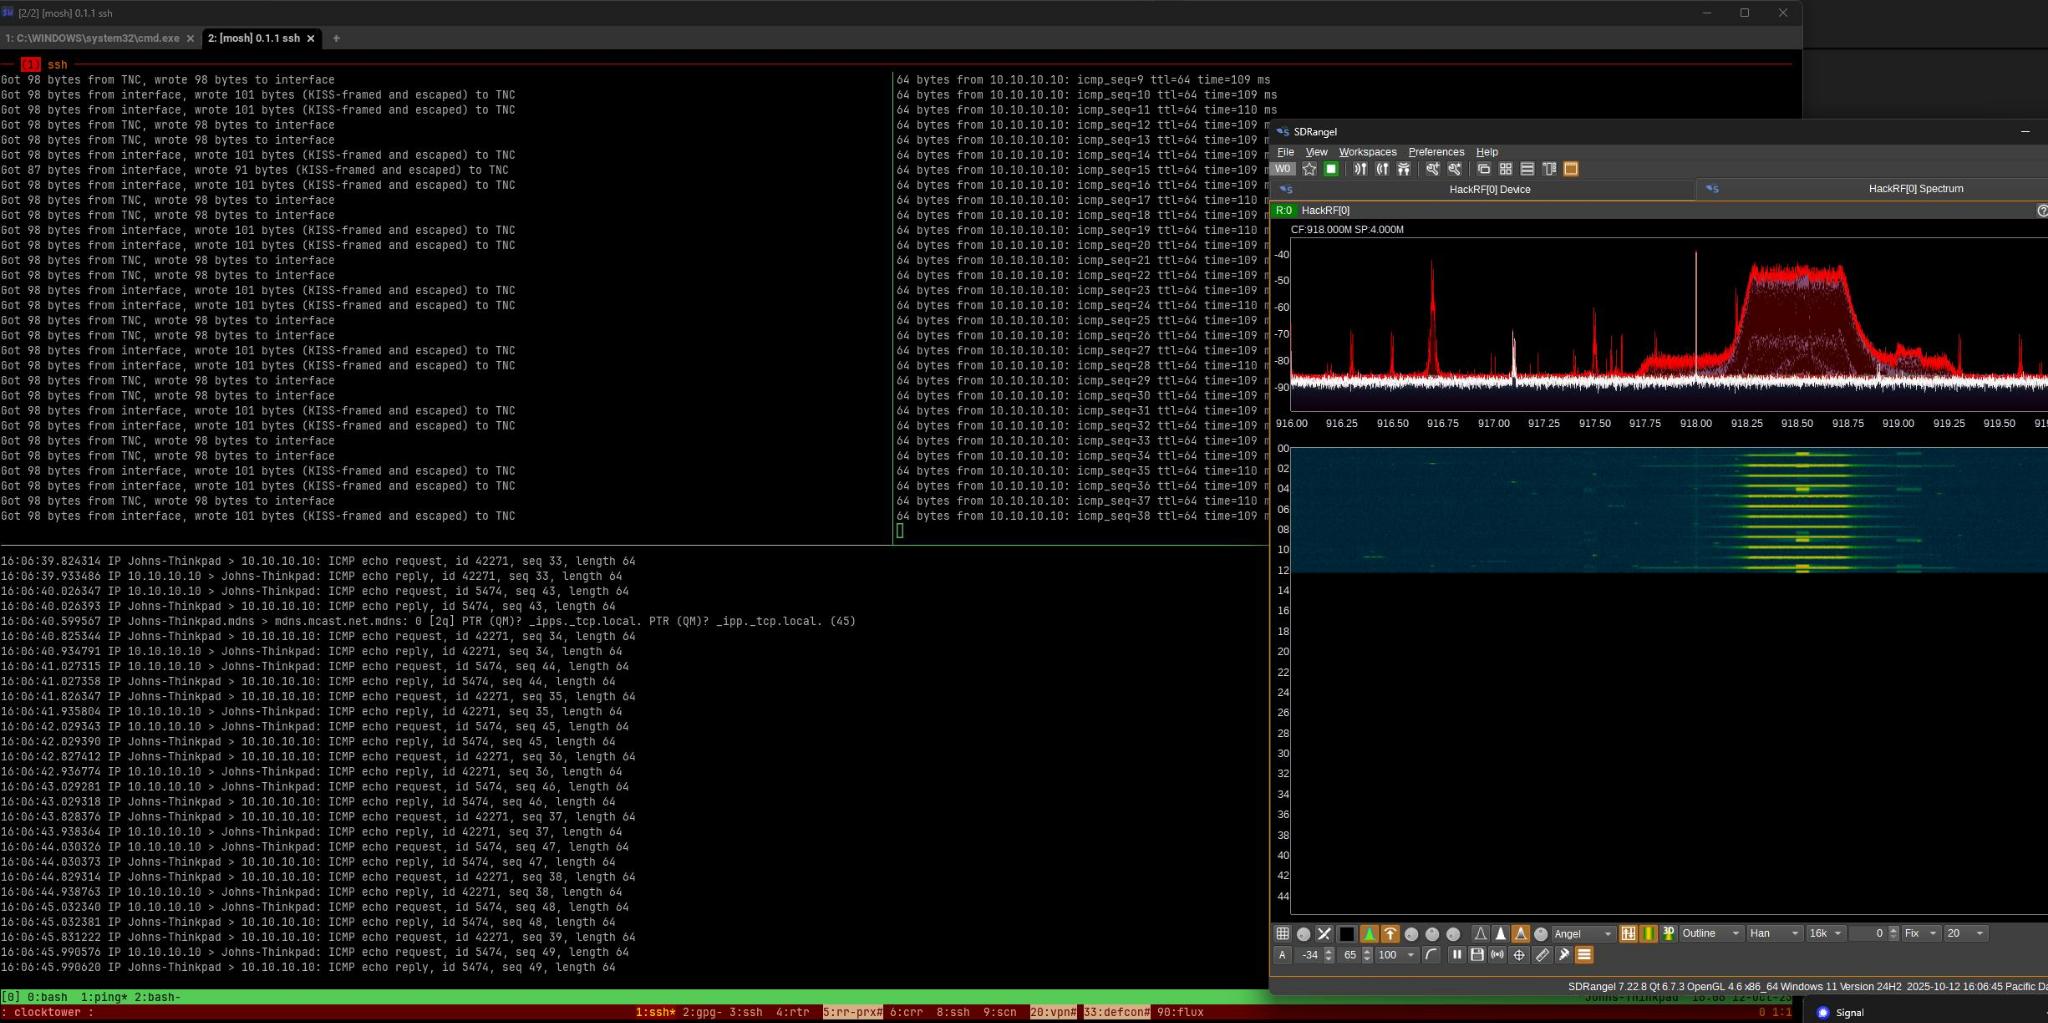 datapartyjs/meshtnc
उपभोक्ता LoRa रेडियो को KISS TNC मॉडेम में बदलने के लिए फर्मवेयर, जिसमें सीरियल CLI, BLE पैकेट स्निफिंग, और पैकेट रेडियो नेटवर्किंग के लिए APRS/AX.25…
 asaotomo/hx0-hawkeye
एक हल्का ब्राउज़र एक्सटेंशन जो ट्रैफ़िक कैप्चर और सुरक्षा विश्लेषण के लिए है, जिसमें ब्राउज़र साइडबार से ही कैप्चर, इंटरसेप्ट, संशोधन, रीप्ले,…
 nccgroup/pcap-burp
Pcap importer for Burp के लिए
 quarkslab/peetch
eBPF-आधारित टूलकिट जो नेटवर्क ट्रैफ़िक को सूँघने, OpenSSL TLS कुंजियाँ निकालने, और Scapy का उपयोग करके वास्तविक समय में TLS 1.2 कनेक्शनों को…
 azizaltuntas/network-analysis-tools
Pcap (कैप्चर फ़ाइल) विश्लेषण टूलकिट(v.1)
 packetsifter/packetsiftertool
PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…
 nccgroup/ebpf
eBPF - विस्तारित बर्कले पैकेट फ़िल्टर टूलिंग
 mcp-shark/mcp-shark
Wireshark-जैसा फोरेंसिक विश्लेषण Model Context Protocol संचार के लिए अपने IDE और MCP सर्वरों के बीच सभी HTTP अनुरोधों और प्रतिक्रियाओं को कैप्चर…
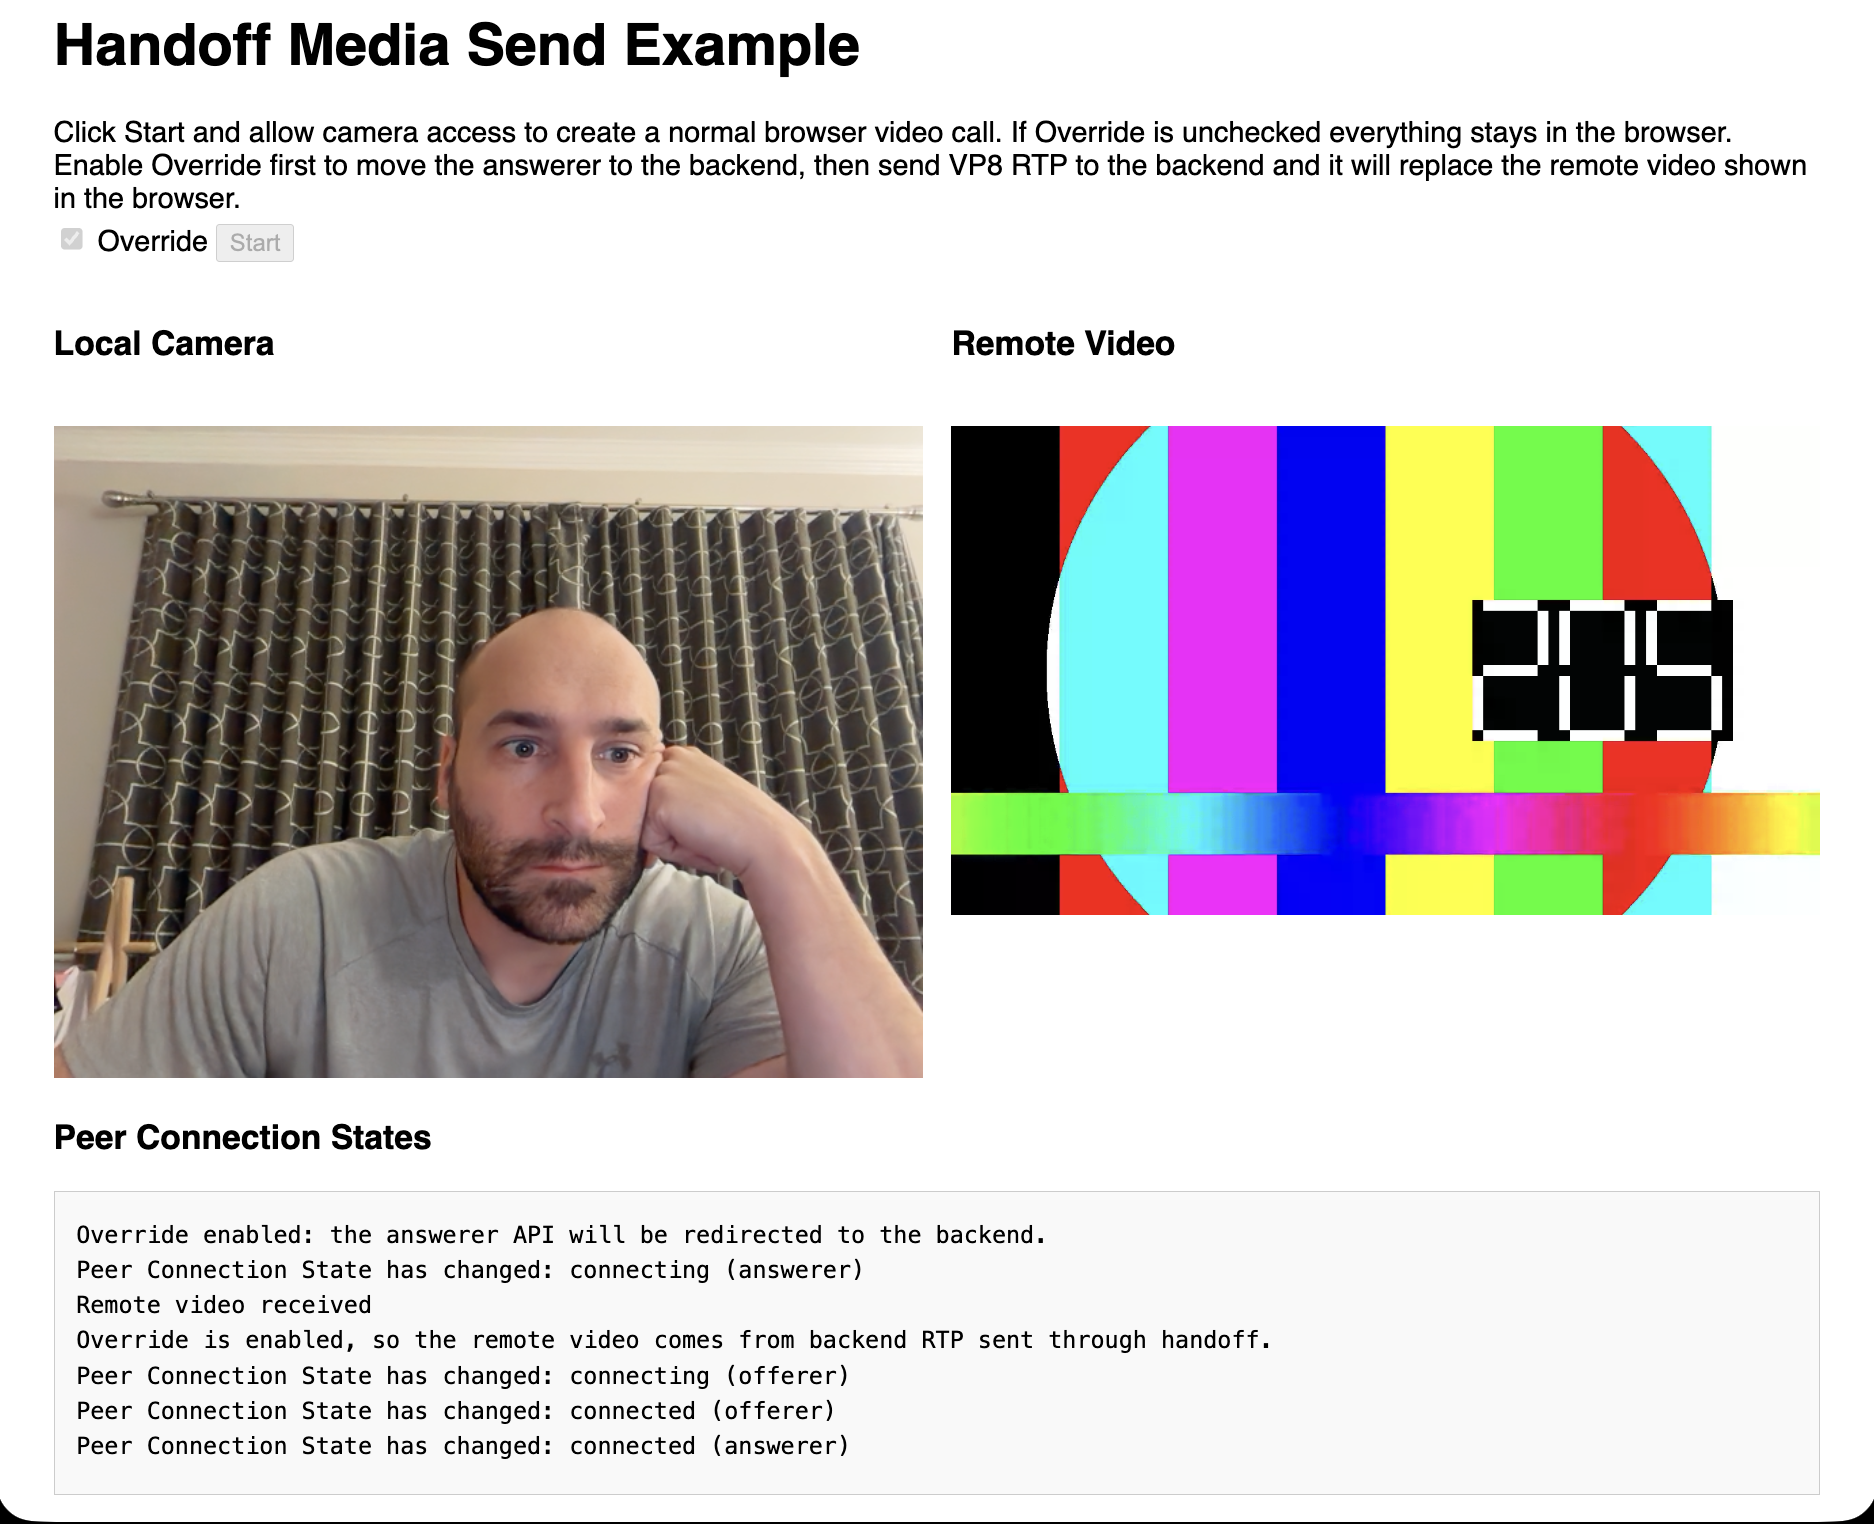 pion/handoff
ब्राउज़र में WebRTC शुरू करें—इसे कहीं और चलाएं
 iamckn/mousejack_transmit
वायरलेस माउस/कीबोर्ड हमला रीप्ले/ट्रांसमिट poc के साथ
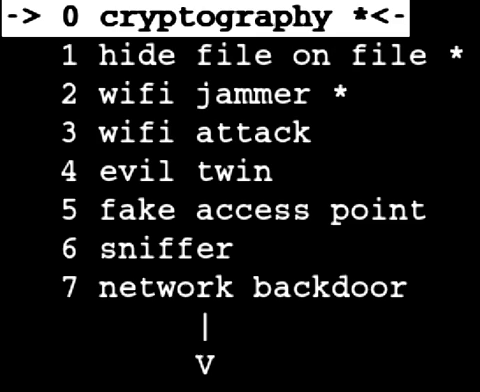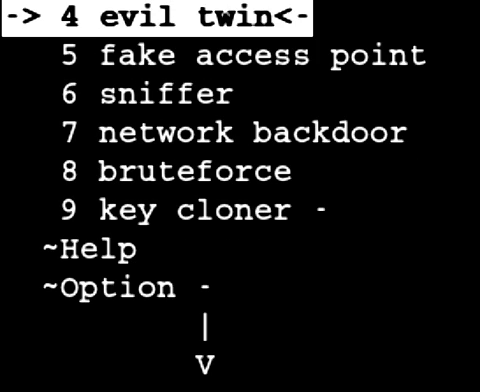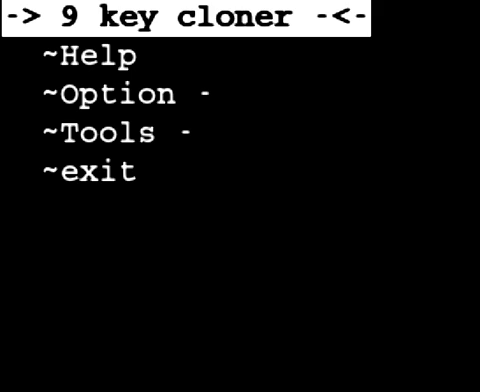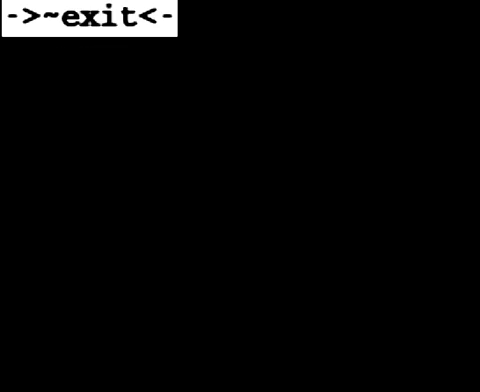 marcrowproject/bramble
Bramble एक हैकिंग ओपन सोर्स सूट है।
 phillipmartin/gopassivedns
नेटवर्क-आधारित निष्क्रिय DNS लॉगर जो लाइव ट्रैफिक या pcap फ़ाइलों से DNS क्वेरी कैप्चर और लॉग करता है, SIEM और खतरा खुफिया प्लेटफ़ॉर्म के साथ एकीकरण…








